

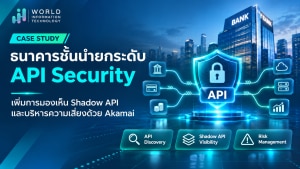
Case Study: ธนาคารชั้นนำยกระดับ API Security เพิ่มการมองเห็น Shadow API และบริหารความเสี่ยงด้วย Akamai
จัดทำโดย: WIT Team | เผยแพร่บทความ: 11 พฤศจิกายน 2569
เมื่อ API กลายเป็นหัวใจของ Digital Banking ความปลอดภัยจึงต้องครอบคลุมมากกว่าที่เคย
การเติบโตของ Digital Banking ทำให้สถาบันการเงินต้องพึ่งพา Application Programming Interface (API) มากขึ้น เพื่อเชื่อมต่อระบบภายใน แอปพลิเคชัน และบริการจากภายนอก ไม่ว่าจะเป็น FinTech หรือพันธมิตรทางธุรกิจ การเชื่อมต่อเหล่านี้ช่วยสนับสนุนการพัฒนาบริการใหม่และเพิ่มความสะดวกให้แก่ลูกค้า
อย่างไรก็ตาม เมื่อจำนวน API เพิ่มขึ้น ความท้าทายด้านความปลอดภัยก็เพิ่มขึ้นตามไปด้วย โดยเฉพาะ API ที่ไม่ได้อยู่ภายใต้การบริหารจัดการอย่างเหมาะสม เช่น Shadow API, Legacy API หรือ API ที่ไม่ได้เชื่อมต่อผ่าน API Gateway ซึ่งอาจทำให้องค์กรขาดการมองเห็นความเสี่ยงที่เกิดขึ้นภายในระบบ
สถาบันการเงินชั้นนำแห่งหนึ่งในสหรัฐอเมริกาจึงเลือกใช้ Akamai API Security เพื่อเพิ่มความสามารถในการค้นหาและติดตาม API รวมถึงทำความเข้าใจข้อมูลที่รับส่งผ่านระบบ เพื่อสนับสนุนการบริหารความเสี่ยงและการปฏิบัติตามข้อกำหนดด้านความปลอดภัย
Key Takeaways: 3 ประเด็นสำคัญจากกรณีศึกษา
- Challenge — ขาดการมองเห็น API อย่างครอบคลุม: สถาบันการเงินต้องการค้นหาและบริหารจัดการ API ที่กระจายอยู่ในระบบ พร้อมตรวจสอบข้อมูลที่รับส่งผ่าน API และระบุความเสี่ยงที่อาจเกิดขึ้น
- Solution — เพิ่ม API Visibility ด้วย Akamai API Security: โซลูชันช่วยวิเคราะห์ API Traffic ค้นหา API ทั้งภายในและภายนอกองค์กร รวมถึง Legacy API และ Shadow API พร้อมติดตามการเปลี่ยนแปลงอย่างต่อเนื่อง
- Results — มองเห็น API Attack Surface ได้ชัดเจนขึ้น: องค์กรสามารถค้นพบ API หลายประเภทที่ใช้งานอยู่ และติดตาม API ใหม่หรือการเปลี่ยนแปลงผ่าน Dashboard เพื่อสนับสนุนการบริหารจัดการความปลอดภัย
The Challenge: ความท้าทายด้าน API Security ในธุรกิจธนาคาร
การมองเห็น API ที่ไม่ครอบคลุมอาจเพิ่มความเสี่ยงด้านความปลอดภัยอย่างไร?
API มีบทบาทสำคัญต่อการเชื่อมต่อข้อมูลระหว่างระบบภายในธนาคารและบริการจากภายนอก แต่การเปิดให้ระบบต่าง ๆ ติดต่อกันผ่าน API ก็อาจเพิ่มช่องทางที่ผู้ไม่หวังดีใช้เข้าถึงข้อมูลหรือโจมตีระบบได้
ความเสี่ยงที่เกี่ยวข้องกับ API Security มีหลายรูปแบบ เช่น การเข้าถึงข้อมูลโดยไม่ได้รับอนุญาต (Unauthorized Access), Injection Attacks, Denial-of-Service (DoS), การกำหนดสิทธิ์เข้าถึงที่ไม่เหมาะสม และการตรวจสอบพฤติกรรมการใช้งานที่ไม่เพียงพอ
สำหรับสถาบันการเงินแห่งนี้ ความท้าทายไม่ได้อยู่ที่การป้องกันการโจมตีเพียงอย่างเดียว แต่ยังรวมถึงการทำความเข้าใจว่าองค์กรมี API ใดใช้งานอยู่บ้าง API เหล่านั้นเชื่อมต่อกับระบบใด และมีข้อมูลประเภทใดรับส่งผ่านระบบ
การรักษาความปลอดภัย API กับข้อกำหนดด้าน Compliance
สถาบันการเงินต้องให้ความสำคัญกับการปกป้องข้อมูลและการปฏิบัติตามข้อกำหนดที่เกี่ยวข้อง เช่น
- Know Your Customer (KYC): กระบวนการตรวจสอบและยืนยันตัวตนของลูกค้า
- Anti-Money Laundering (AML): มาตรการป้องกันและตรวจสอบความเสี่ยงด้านการฟอกเงิน
- Payment Card Industry Data Security Standard (PCI DSS): มาตรฐานด้านความปลอดภัยของข้อมูลบัตรชำระเงิน
การมองเห็นข้อมูลที่รับส่งผ่าน API จึงเป็นองค์ประกอบสำคัญในการประเมินความเสี่ยงและสนับสนุนมาตรการรักษาความปลอดภัยให้เหมาะสมกับข้อกำหนดที่เกี่ยวข้อง
สถาบันการเงินแห่งนี้จึงกำหนดความต้องการหลัก 4 ด้าน ได้แก่ API Discovery, Data Classification, Vulnerability Detection และ Anomaly Detection พร้อมให้ความสำคัญกับการเชื่อมต่อโซลูชันเข้ากับระบบ F5 ใน Production Environment ที่ใช้งานอยู่
The Solution: เพิ่มการมองเห็นและค้นหา API ด้วย Akamai API Security
เพื่อรับมือกับความท้าทายดังกล่าว สถาบันการเงินเลือกใช้ Noname API Security Platform ซึ่งปัจจุบันเป็นส่วนหนึ่งของ Akamai API Security เพื่อเพิ่มการมองเห็น API Traffic และค้นหา API ที่กระจายอยู่ภายในโครงสร้างพื้นฐานขององค์กร
โซลูชันช่วยวิเคราะห์ข้อมูลการสื่อสารผ่าน API ทั้งที่รับส่งเข้าและออกจากเครือข่าย รวมถึงการสื่อสารภายในระบบ ทำให้องค์กรสามารถระบุ API ที่ใช้งานและติดตามความเปลี่ยนแปลงได้อย่างต่อเนื่อง
1. API Discovery: ค้นหา API ทั้งที่รู้จักและไม่เคยถูกตรวจพบ
Akamai API Security ช่วยให้สถาบันการเงินค้นพบ API ประเภทต่าง ๆ ได้แก่
- Internal API: API ที่ใช้เชื่อมต่อระบบภายในองค์กร
- External API: API ที่รองรับการเชื่อมต่อกับระบบหรือบริการภายนอก
- Legacy API: API ที่มีอยู่ก่อนการนำ API Gateway มาใช้งาน
- Shadow API และ Rogue API: API ที่อยู่นอกการกำกับดูแลหรือไม่ได้ถูกจัดการผ่าน API Gateway ตามแนวทางที่องค์กรกำหนด
การค้นพบ API เหล่านี้ช่วยให้ทีม Security เข้าใจขอบเขตของ API Attack Surface ได้ครอบคลุมยิ่งขึ้น และมีข้อมูลสำหรับพิจารณาความเสี่ยงที่อาจถูกมองข้าม
2. Continuous API Discovery: ติดตาม API Traffic และการเปลี่ยนแปลง
Akamai API Security ใช้การวิเคราะห์ API Traffic แบบ Real-Time เพื่อค้นหา API ใหม่และตรวจสอบการเปลี่ยนแปลงของ API ที่มีอยู่
ข้อมูลจากการวิเคราะห์จะถูกบันทึกและอัปเดตผ่าน Dashboard ทำให้ทีม Security สามารถติดตามภาพรวมของ API ภายในองค์กรได้อย่างต่อเนื่อง
ความสามารถดังกล่าวช่วยลดข้อจำกัดของการตรวจสอบ API แบบเป็นครั้งคราว และเพิ่มข้อมูลที่จำเป็นต่อการบริหารจัดการความเสี่ยงด้าน API Security
3. รองรับการเชื่อมต่อกับโครงสร้างพื้นฐานเดิม
หนึ่งในความต้องการสำคัญของสถาบันการเงินคือการใช้งานร่วมกับ F5 Production Environment
โซลูชันที่ใช้ในกรณีศึกษานี้สามารถเชื่อมต่อกับโครงสร้างพื้นฐานโดยไม่ต้องพึ่งพาการติดตั้ง Agent หรือ Sidecar และไม่จำกัดการค้นหาเฉพาะ API ที่ลงทะเบียนผ่าน API Gateway
จึงช่วยให้องค์กรสามารถเพิ่มการมองเห็น API ที่กระจายอยู่ในระบบได้โดยไม่ต้องอาศัยข้อมูลจาก API Gateway เพียงแหล่งเดียว
The Results: ผลลัพธ์จากการนำ Akamai API Security มาใช้
จากกรณีศึกษาที่เผยแพร่โดย Akamai สถาบันการเงินสามารถเพิ่มความสามารถในการมองเห็น API ภายในองค์กรได้อย่างครอบคลุมยิ่งขึ้น
ผลลัพธ์ที่เกิดขึ้นจริง
1. ค้นพบ API ได้ครอบคลุมหลายประเภท
แพลตฟอร์มค้นพบ API ทั้งภายในและภายนอกองค์กร รวมถึง Legacy API และ Shadow หรือ Rogue API ที่ไม่ได้ผ่าน API Gateway ช่วยให้องค์กรเข้าใจขอบเขตของ API Attack Surface ได้ชัดเจนขึ้น
2. ระบุ API ใหม่และติดตามการเปลี่ยนแปลงได้อย่างต่อเนื่อง
ระบบวิเคราะห์ API Traffic เพื่อตรวจพบ API ใหม่และการเปลี่ยนแปลงที่เกิดขึ้น พร้อมบันทึกและอัปเดตข้อมูลผ่าน Dashboard
3. รองรับการทำงานร่วมกับ F5 Production Environment
การเชื่อมต่อกับโครงสร้างพื้นฐาน F5 ที่องค์กรใช้งานเป็นหนึ่งในผลกระทบเชิงบวกที่ Akamai ระบุไว้ในกรณีศึกษา
4. สนับสนุนการบริหารความเสี่ยงและข้อกำหนดด้านความปลอดภัย
การมองเห็น API และข้อมูลที่รับส่งผ่านระบบช่วยให้องค์กรมีข้อมูลที่จำเป็นสำหรับการตรวจสอบและบริหารความเสี่ยง โดย Akamai ระบุว่ากรณีศึกษานี้ช่วยเสริมความสามารถในการรองรับข้อกำหนดด้าน Compliance
หมายเหตุ: กรณีศึกษาต้นฉบับไม่ได้เปิดเผยตัวเลขเชิงปริมาณ เช่น เปอร์เซ็นต์การลดความเสี่ยงหรือระยะเวลาที่ลดลง จึงไม่สามารถสรุปผลลัพธ์ดังกล่าวเพิ่มเติมได้
Looking Ahead: พัฒนาความสามารถด้าน Rapid Triage เพื่อรองรับทีม SOC
นอกจากการเพิ่มการมองเห็น API แล้ว สถาบันการเงินยังมีเป้าหมายพัฒนากระบวนการตรวจสอบและตอบสนองต่อการแจ้งเตือนด้านความปลอดภัยให้มีประสิทธิภาพมากขึ้น
หนึ่งในเป้าหมายสำคัญคือ Rapid Triage ซึ่งมุ่งเน้นการวิเคราะห์ระดับความรุนแรงของสิ่งที่ตรวจพบ เพื่อให้ทีม Security Operations Center (SOC) สามารถประเมิน จัดลำดับความสำคัญ และตอบสนองต่อการแจ้งเตือนได้รวดเร็วยิ่งขึ้น
Akamai อยู่ระหว่างสนับสนุนองค์กรในด้านดังกล่าว ซึ่งสะท้อนถึงแนวทางการต่อยอดจากการค้นพบ API ไปสู่การบริหารจัดการเหตุการณ์ด้านความปลอดภัยอย่างเป็นระบบ
บทเรียนจาก Case Study: องค์กรไทยควรเริ่มต้นยกระดับ API Security อย่างไร?
กรณีศึกษานี้สะท้อนให้เห็นว่า การรักษาความปลอดภัย API ไม่ได้เริ่มต้นจากการเลือกเทคโนโลยีเพื่อป้องกันการโจมตีเพียงอย่างเดียว แต่ควรเริ่มจากการทำความเข้าใจ API ที่องค์กรมีอยู่และความเสี่ยงที่เกี่ยวข้อง
สำหรับองค์กรในประเทศไทยที่มีการใช้ API เพื่อเชื่อมต่อระบบภายใน Cloud Applications หรือบริการจากภายนอก แนวทางที่ควรพิจารณาประกอบด้วยการจัดทำ API Inventory การตรวจสอบ API ที่อยู่นอกการกำกับดูแล การจำแนกข้อมูลสำคัญที่รับส่งผ่าน API และการกำหนดแนวทางจัดลำดับความเสี่ยงให้เหมาะสมกับธุรกิจ
โดยเฉพาะองค์กรในกลุ่ม Banking & Financial Services ที่ต้องให้ความสำคัญกับความปลอดภัยของข้อมูลลูกค้าและการตรวจสอบการเข้าถึงระบบ
การเริ่มต้นจาก API Visibility จึงเป็นพื้นฐานสำคัญที่จะช่วยให้องค์กรวางแผนการบริหารความเสี่ยงด้าน API Security ได้อย่างเป็นระบบมากขึ้น
How WIT Can Help: WIT ช่วยองค์กรวางแนวทาง API Security ได้อย่างไร?
World Information Technology (WIT) ให้บริการด้าน Cybersecurity และ Solution Consulting พร้อมนำเสนอโซลูชัน Akamai API Security เพื่อสนับสนุนองค์กรที่ต้องการเพิ่มการมองเห็นและบริหารความเสี่ยงของ API
สำหรับองค์กรที่กำลังพิจารณายกระดับ API Security ทีมผู้เชี่ยวชาญของ WIT สามารถให้คำปรึกษาเกี่ยวกับแนวทางที่เหมาะสมกับความต้องการและโครงสร้างพื้นฐานขององค์กร โดยครอบคลุมประเด็นสำคัญ เช่น
- API Visibility & Discovery: พิจารณาแนวทางเพิ่มการมองเห็น API ที่ใช้งานอยู่ในระบบ
- API Risk Management: วางแนวทางตรวจสอบและบริหารความเสี่ยงที่เกี่ยวข้องกับ API
- Solution Design & Integration: ให้คำปรึกษาด้านการออกแบบและเชื่อมต่อโซลูชันกับระบบที่องค์กรใช้งาน
- Technical Support: สนับสนุนการนำโซลูชันไปใช้งานและการดูแลระบบตามขอบเขตบริการที่ตกลงร่วมกัน
แนวทางเหล่านี้สามารถช่วยให้องค์กรประเมินความพร้อมด้าน API Security และพิจารณาโซลูชันที่สอดคล้องกับความต้องการด้านความปลอดภัยและการดำเนินธุรกิจ
เรียนรู้เพิ่มเติมเกี่ยวกับ Application Security และ Akamai API Security จาก WIT
Frequently Asked Questions (FAQ)
1. Akamai API Security สามารถค้นหา Unknown API และ Shadow API ได้อย่างไร?
Akamai API Security ใช้การวิเคราะห์ API Traffic เพื่อค้นหา API ที่ใช้งานภายในและภายนอกองค์กร รวมถึง API ที่ไม่ได้ลงทะเบียนผ่าน API Gateway ทำให้องค์กรสามารถค้นพบ Shadow API หรือ API ที่ไม่เคยถูกบันทึกไว้ในระบบบริหารจัดการเดิม และนำข้อมูลไปใช้ประเมินความเสี่ยงได้
2. ทำไม Shadow API จึงเป็นความเสี่ยงต่อสถาบันการเงิน?
Shadow API เป็น API ที่อยู่นอกการกำกับดูแลหรือไม่ได้รับการติดตามตามกระบวนการที่องค์กรกำหนด จึงอาจขาดการตรวจสอบด้านความปลอดภัยอย่างเหมาะสม สำหรับสถาบันการเงิน ความเสี่ยงดังกล่าวมีความสำคัญเป็นพิเศษเมื่อ API เกี่ยวข้องกับข้อมูลลูกค้า ธุรกรรม หรือระบบสำคัญทางธุรกิจ
3. องค์กรควรเริ่มต้นทำ API Security Assessment อย่างไร?
องค์กรควรเริ่มจากการสำรวจ API ที่ใช้งานและจัดทำ API Inventory จากนั้นตรวจสอบประเภทข้อมูลที่ API เข้าถึง การกำหนดสิทธิ์การใช้งาน ช่องโหว่ที่อาจเกิดขึ้น และความครอบคลุมของมาตรการรักษาความปลอดภัย เพื่อนำข้อมูลมาจัดลำดับความเสี่ยงและวางแนวทางปรับปรุงอย่างเหมาะสม
4. องค์กรในประเทศไทยสามารถปรึกษาเรื่อง Akamai API Security กับใครได้บ้าง?
องค์กรในประเทศไทยสามารถติดต่อ WIT เพื่อขอคำปรึกษาเกี่ยวกับ Akamai API Security และแนวทางการนำโซลูชันไปใช้ให้เหมาะกับระบบที่มีอยู่ โดย WIT มีบริการด้าน Solution Consulting, System Design, System Integration และ Technical Support ที่เกี่ยวข้องกับโซลูชันด้าน Cybersecurity
เริ่มต้นยกระดับ API Security เพื่อปกป้องธุรกิจดิจิทัล
กรณีศึกษานี้แสดงให้เห็นถึงความสำคัญของการมองเห็น API อย่างครอบคลุม โดยเฉพาะในองค์กรที่มี API จำนวนมากและต้องบริหารจัดการข้อมูลสำคัญภายใต้ข้อกำหนดด้านความปลอดภัยที่เข้มงวด
การค้นพบ API และติดตามการเปลี่ยนแปลงอย่างต่อเนื่องเป็นพื้นฐานที่ช่วยให้องค์กรเข้าใจ API Attack Surface และนำข้อมูลไปใช้สนับสนุนการบริหารความเสี่ยงได้อย่างมีประสิทธิภาพ
ปรึกษา WIT เพื่อประเมินความเสี่ยง API ขององค์กร และวางแนวทางยกระดับ API Security ด้วย Akamai
ติดต่อทีมผู้เชี่ยวชาญ WIT ได้ที่ www.wit.co.th เพื่อพูดคุยเกี่ยวกับความต้องการด้าน API Security ขององค์กร
แหล่งอ้างอิง: Akamai Customer Story — Banking Leader
บทความนี้เรียบเรียงจากกรณีศึกษาของ Akamai โดยเพิ่มเติมคำอธิบายและแนวทางสำหรับองค์กรในประเทศไทย ส่วนกรณีศึกษาดังกล่าวไม่ได้เป็นการระบุว่า WIT เป็นผู้ดำเนินโครงการให้กับธนาคารแห่งนี้