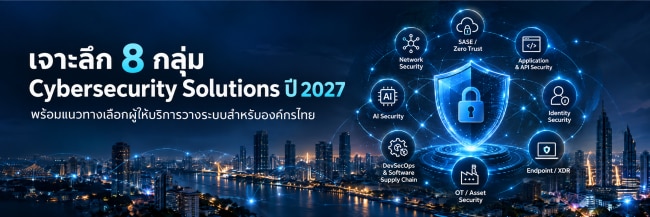
เจาะลึก 8 กลุ่ม Cybersecurity Solutions ที่องค์กรไทยควรมีในปี 2027

เจาะลึก 8 กลุ่ม Cybersecurity Solutions ที่องค์กรไทยควรมีในปี 2027  เขียนโดย WIT Content Team | เผยแพร่: 26 ตุลาคม 2569    Cybersecurity Solutions ในปี 2027 ควรเลือกอย่างไรให้เหมาะกับองค์กร? ในวันที่ภัยคุกคามทางไซเบอร์ไม่ได้จำกัดอยู่เพียงการโจมตีเครือข่าย แต่ครอบคลุมถึง Cloud, Endpoint, Identity, Application, API และ AI การวางระบบรักษาความปลอดภัยจึงต้องอาศัยเทคโนโลยีหลายประเภทที่ทำงานร่วมกันได้อย่างมีประสิทธิภาพ สำหรับองค์กรไทยที่กำลังวางแผนลงทุนด้าน Cybersecurity การเลือกผลิตภัณฑ์ที่มีฟีเจอร์จำนวนมากหรือเป็นแบรนด์ที่ได้รับความนิยมอาจไม่เพียงพอ หากเทคโนโลยีเหล่านั้นไม่สอดคล้องกับโครงสร้างพื้นฐาน IT และความเสี่ยงที่องค์กรเผชิญอยู่จริง บทความนี้จะพาไปทำความรู้จัก 8 กลุ่ม Cybersecurity Solutions ที่องค์กรควรพิจารณาในปี 2027 พร้อมตารางเปรียบเทียบผลิตภัณฑ์จากผู้ผลิตชั้นนำ และแนวทางเลือก Cybersecurity Solution Provider หรือ System Integrator (SI) เพื่อช่วยให้องค์กรตัดสินใจลงทุนได้อย่างเหมาะสม…

5 ขั้นตอนในการป้องกัน Ransomware วิธีเสริมการป้องกันของคุณให้ทำงานได้เกินขอบเขต

5 ขั้นตอนในการป้องกัน Ransomware: วิธีเสริมการป้องกันของคุณให้ทำงานได้เกินขอบเขต หากแรนซัมแวร์ไม่สามารถแพร่กระจายได้ มันก็จะไม่สามารถทำงานได้ เรียนรู้วิธีค้นหาการโจมตีที่ทำงานอยู่และหยุดมัน [dearpdf id=”79595″ ][/dearpdf] Akamai Akamai API Security เป็นผลิตภัณฑ์เรือธงด้าน API ของ Akamai ที่องค์กรสามารถนำไปใช้ได้ทันที โดยไม่ต้องเป็นลูกค้าเดิมกับ Akamai ป้องกันความเสี่ยงที่เกิดขึ้นและความเป็นไปได้หากถูกโจมตี ด้วยเหตุนี้เององค์กรจึงควรมีโซลูชันการป้องกันที่คิดใหม่เพื่อเท่าทันกับความเสี่ยงในปัจจุบัน จึงเป็นที่มาของ Akamai API Security ที่ใช้ AI เข้ามาช่วยวิเคราะห์พฤติกรรมของ API ให้ทราบถึงความเปลี่ยนแปลงในทุกระยะ ไม่ใช่แค่เพียงการให้สิทธิ์ แต่ยังหมายถึงการอัปเดตในภายหลัง ผู้ที่สนใจสอบถามข้อมูลเพิ่มเติม สามารถติดต่อทีมงาน WIT ได้ที่

ปฏิบัติตามระเบียบวิธีของ NSA เพื่อป้องกันการละเมิดความปลอดภัยทางไซเบอร์

เร่งปฏิบัติตามระเบียบวิธีของ NSA สำหรับการขัดขวางฝ่ายตรงข้ามเพื่อป้องกันการละเมิดความปลอดภัยทางไซเบอร์   ความสามารถของ Akamai Guardicore Segmentation สนับสนุนระเบียบวิธีของ NSA เร่งการปฏิบัติตามข้อกำหนด และช่วยให้ปฏิบัติตามแนวทางที่ท้าทาย   Methodology for Adversary Obstruction คือชุดแนวทางการดำเนินการด้านความปลอดภัยที่หน่วยงานความมั่นคงแห่งชาติแนะนำ โดยมีเป้าหมายสูงสุดในการปกป้องสมาชิกจากการละเมิดความปลอดภัยทางไซเบอร์ วิธีการนี้มีวัตถุประสงค์เพื่อลดความเสี่ยงขององค์กรจากภัยคุกคามทางไซเบอร์ผ่านการปฏิบัติตามหลักเกณฑ์ [dearpdf id=”79556″ ][/dearpdf] NSA Methodology for Adversary Obstruction ผู้ที่สนใจสอบถามข้อมูลเพิ่มเติม สามารถติดต่อทีมงาน WIT ได้ที่

Mi-Seg: วิธีปกป้องทรัพย์สินข้อมูลในยุค Zero Trust

ท่ามกลางการขยายตัวของ Multicloud Mi-Seg ก็โดดเด่นขึ้น ดำดิ่งสู่มังงะของเรากับนินจาไซเบอร์ เผยการใช้ Microsegmentation และอธิบายเขาวงกตดิจิทัลในปัจจุบัน ผู้ที่สนใจสอบถามข้อมูลเพิ่มเติม สามารถติดต่อทีมงาน WIT ได้ที่