

เจาะลึก 8 กลุ่ม Cybersecurity Solutions ที่องค์กรไทยควรมีในปี 2027
เขียนโดย WIT Content Team | เผยแพร่: 26 ตุลาคม 2569
Cybersecurity Solutions ในปี 2027 ควรเลือกอย่างไรให้เหมาะกับองค์กร? ในวันที่ภัยคุกคามทางไซเบอร์ไม่ได้จำกัดอยู่เพียงการโจมตีเครือข่าย แต่ครอบคลุมถึง Cloud, Endpoint, Identity, Application, API และ AI การวางระบบรักษาความปลอดภัยจึงต้องอาศัยเทคโนโลยีหลายประเภทที่ทำงานร่วมกันได้อย่างมีประสิทธิภาพ
สำหรับองค์กรไทยที่กำลังวางแผนลงทุนด้าน Cybersecurity การเลือกผลิตภัณฑ์ที่มีฟีเจอร์จำนวนมากหรือเป็นแบรนด์ที่ได้รับความนิยมอาจไม่เพียงพอ หากเทคโนโลยีเหล่านั้นไม่สอดคล้องกับโครงสร้างพื้นฐาน IT และความเสี่ยงที่องค์กรเผชิญอยู่จริง
บทความนี้จะพาไปทำความรู้จัก 8 กลุ่ม Cybersecurity Solutions ที่องค์กรควรพิจารณาในปี 2027 พร้อมตารางเปรียบเทียบผลิตภัณฑ์จากผู้ผลิตชั้นนำ และแนวทางเลือก Cybersecurity Solution Provider หรือ System Integrator (SI) เพื่อช่วยให้องค์กรตัดสินใจลงทุนได้อย่างเหมาะสม
Cybersecurity Solutions คืออะไร และทำไมองค์กรจึงต้องให้ความสำคัญในปี 2027?
Cybersecurity Solutions คือเทคโนโลยีและบริการที่ออกแบบมาเพื่อปกป้องระบบสารสนเทศ เครือข่าย อุปกรณ์ แอปพลิเคชัน และข้อมูลขององค์กรจากภัยคุกคามทางไซเบอร์ โดยครอบคลุมตั้งแต่การป้องกัน (Prevention) การตรวจจับ (Detection) การตอบสนอง (Response) ไปจนถึงการฟื้นฟูระบบ (Recovery)
ในอดีต องค์กรจำนวนมากอาจให้ความสำคัญกับ Firewall และ Antivirus เป็นหลัก แต่เมื่อรูปแบบการทำงานและโครงสร้างพื้นฐาน IT เปลี่ยนไป การรักษาความปลอดภัยจึงต้องครอบคลุมระบบที่กระจายตัวมากขึ้น
ตัวอย่างการเปลี่ยนแปลงที่องค์กรควรนำมาประเมิน ได้แก่ การใช้งาน Hybrid Cloud การเชื่อมต่อผ่าน API การทำงานแบบ Hybrid Work การขยายตัวของบัญชีผู้ใช้งานและบัญชีบริการ ตลอดจนการนำ Generative AI มาใช้กับข้อมูลและกระบวนการทางธุรกิจ
แนวทางดังกล่าวสอดคล้องกับ NIST Cybersecurity Framework (CSF) 2.0 ซึ่งแบ่งการจัดการความเสี่ยงทางไซเบอร์ออกเป็น 6 หน้าที่หลัก ได้แก่ Govern, Identify, Protect, Detect, Respond และ Recover
ดังนั้น การวางแผน Cybersecurity ในปี 2027 ไม่ควรเริ่มต้นจากคำถามว่าองค์กรควรซื้อผลิตภัณฑ์ใด แต่ควรเริ่มต้นจากคำถามว่า องค์กรมีความเสี่ยงอะไร ระบบใดสำคัญที่สุด และต้องการผลลัพธ์ด้าน Security อย่างไร
8 กลุ่ม Cybersecurity Solutions ที่องค์กรไทยควรพิจารณาในปี 2027
Cybersecurity Solutions สามารถแบ่งตามลักษณะการป้องกันและพื้นที่ใช้งานได้หลายประเภท สำหรับองค์กรที่ต้องการวางแผนลงทุนอย่างเป็นระบบ สามารถเริ่มประเมินจาก 8 กลุ่มต่อไปนี้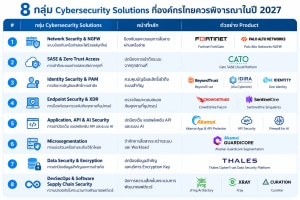
ทั้ง 8 กลุ่มนี้ไม่ได้หมายความว่าทุกองค์กรจำเป็นต้องซื้อผลิตภัณฑ์ครบทั้งหมด แต่เป็นกรอบในการตรวจสอบว่ามาตรการรักษาความปลอดภัยปัจจุบันครอบคลุมความเสี่ยงสำคัญเพียงใด
1. Network Security & Next-Generation Firewall (NGFW)
ปกป้องเครือข่ายองค์กรจากการเข้าถึงที่ไม่ได้รับอนุญาตและภัยคุกคามที่ซับซ้อน
Network Security เป็นพื้นฐานสำคัญในการรักษาความปลอดภัยของระบบ IT โดยเฉพาะองค์กรที่มี Data Center, สำนักงานหลายสาขา หรือเชื่อมต่อระบบภายในกับ Cloud
Next-Generation Firewall (NGFW) พัฒนาจาก Firewall แบบดั้งเดิมที่ควบคุมทราฟฟิกตาม IP Address และ Port ไปสู่การตรวจสอบและควบคุมการสื่อสารตามประเภทแอปพลิเคชัน ผู้ใช้งาน และรูปแบบภัยคุกคาม
เทคโนโลยีในกลุ่มนี้ช่วยสนับสนุนความสามารถ เช่น Intrusion Prevention System (IPS), Application Control, Threat Prevention และการบริหาร Security Policy
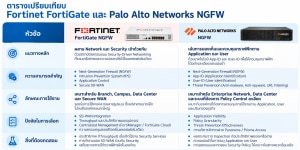
ควรเลือก Product อย่างไร?
องค์กรที่ต้องการรวมความสามารถด้าน Network และ Security รวมถึงการเชื่อมต่อสำนักงานสาขา อาจนำ Fortinet FortiGate มาพิจารณา ขณะที่องค์กรซึ่งให้ความสำคัญกับการควบคุมแอปพลิเคชันและนโยบายการเข้าถึงที่ละเอียด อาจประเมิน Palo Alto Networks NGFW เป็นอีกทางเลือก
อย่างไรก็ตาม ทั้งสองผู้ผลิตมีความสามารถที่ทับซ้อนกันหลายด้าน การเลือกจึงควรอ้างอิงการออกแบบระบบและผลการทดสอบจริง มากกว่าการตัดสินจากจุดเด่นทางการตลาดเพียงอย่างเดียว
2. SASE & Zero Trust Network Access (ZTNA)
รองรับการเชื่อมต่ออย่างปลอดภัยสำหรับองค์กรที่ใช้งาน Cloud และ Hybrid Work
เมื่อผู้ใช้งานไม่ได้ทำงานจากภายในสำนักงานเพียงแห่งเดียว แนวทางรักษาความปลอดภัยที่พึ่งพา Network Perimeter แบบเดิมอาจไม่เพียงพอ
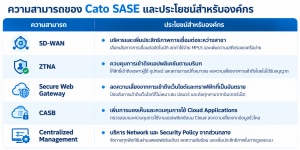
Secure Access Service Edge (SASE) คือสถาปัตยกรรมที่ผสานความสามารถด้าน Networking และ Security เข้าด้วยกัน โดยสามารถรวมเทคโนโลยี เช่น SD-WAN, Secure Web Gateway (SWG), Cloud Access Security Broker (CASB) และ Zero Trust Network Access (ZTNA)
ZTNA ช่วยควบคุมการเข้าถึงแอปพลิเคชันตามตัวตน สถานะอุปกรณ์ และบริบทการใช้งาน แทนการให้สิทธิ์เข้าถึงเครือข่ายภายในในวงกว้าง
Product ที่แนะนำให้ประเมิน: Cato SASE Cloud Platform
Cato Networks นำเสนอแพลตฟอร์ม Cloud-native SASE ที่รวมการเชื่อมต่อเครือข่ายและ Security Services เพื่อรองรับผู้ใช้งาน สำนักงานสาขา และระบบ Cloud ผ่านการบริหารจัดการแบบรวมศูนย์
องค์กรแบบใดเหมาะกับ SASE?
องค์กรที่มีหลายสาขา พนักงานทำงานจากหลายสถานที่ หรือกำลังปรับเปลี่ยนโครงสร้าง WAN ควรพิจารณา SASE เพื่อช่วยลดความซับซ้อนของการบริหารระบบ
ก่อนตัดสินใจควรทดสอบประสิทธิภาพการเชื่อมต่อจริง โดยเฉพาะการเข้าถึงระบบจากประเทศไทย การเชื่อมต่อกับ Identity Provider และผลกระทบต่อแอปพลิเคชันสำคัญ
3. Identity Security & Privileged Access Management (PAM)
ลดความเสี่ยงจากบัญชีผู้ใช้งานและสิทธิ์เข้าถึงระบบที่มากเกินความจำเป็น
การรักษาความปลอดภัยไม่ได้ขึ้นอยู่กับการป้องกันเครือข่ายเพียงอย่างเดียว เพราะบัญชีผู้ใช้งาน โดยเฉพาะ Administrator Account, Service Account และบัญชีของ Third-party Vendor อาจกลายเป็นช่องทางเข้าถึงระบบสำคัญได้
Privileged Access Management (PAM) จึงเป็นกลุ่มโซลูชันที่ช่วยควบคุมและตรวจสอบการใช้งานบัญชีที่มีสิทธิ์สูง รวมถึงสนับสนุนหลัก Least Privilege และ Just-in-Time Access
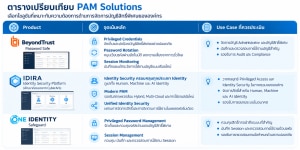
สำหรับผลิตภัณฑ์ที่พัฒนาจาก CyberArk ควรตรวจสอบชื่อโมดูลปัจจุบันภายใต้แพลตฟอร์ม Idira เนื่องจาก Palo Alto Networks ได้เปิดตัว Idira ในเดือนพฤษภาคม 2026
ควรเลือก Product อย่างไร?
องค์กรที่เน้นการบริหาร Privileged Credentials และ Session Monitoring สามารถเปรียบเทียบ BeyondTrust และ One Identity Safeguard ในระดับ Use Case ที่ต้องการได้ ส่วนองค์กรที่กำลังวางสถาปัตยกรรม Identity Security ระยะยาวควรประเมินความสามารถของ Idira เพิ่มเติม
ประเด็นที่ควรทดสอบ ได้แก่ การจัดการบัญชีที่มีสิทธิ์สูง การเชื่อมต่อระบบเดิม ขั้นตอนขออนุมัติสิทธิ์ การจัดเก็บ Audit Log และกระบวนการเข้าถึงระบบในกรณีฉุกเฉิน
4. Endpoint Security, EDR & XDR
ตรวจจับและตอบสนองภัยคุกคามที่คอมพิวเตอร์และ Server
Endpoint เป็นจุดที่ผู้ใช้งานเชื่อมต่อกับระบบองค์กรโดยตรง ไม่ว่าจะเป็น Notebook, Desktop หรือ Server การป้องกันด้วย Antivirus แบบดั้งเดิมเพียงอย่างเดียวจึงอาจไม่ครอบคลุมพฤติกรรมการโจมตีที่ซับซ้อน
Endpoint Detection and Response (EDR) ช่วยเพิ่มความสามารถในการตรวจจับ วิเคราะห์ และตอบสนองต่อกิจกรรมที่ผิดปกติบน Endpoint ส่วน Extended Detection and Response (XDR) เป็นแนวทางเชื่อมโยงข้อมูลด้านความปลอดภัยจากหลายแหล่ง เพื่อเพิ่มบริบทในการตรวจสอบภัยคุกคาม
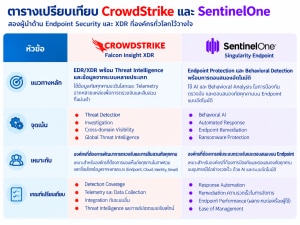
องค์กรควรเลือกอย่างไร?
ทั้ง CrowdStrike และ SentinelOne มีความสามารถด้าน Endpoint Protection และ Detection & Response โดยรายละเอียดของฟีเจอร์ขึ้นอยู่กับผลิตภัณฑ์และแพ็กเกจที่เลือก
องค์กรจึงควรทดสอบกับสภาพแวดล้อมจริง เช่น Windows Server, Linux, Virtual Machine และอุปกรณ์ของพนักงาน พร้อมกำหนดสถานการณ์ทดสอบที่วัดผลได้
สิ่งสำคัญคือการมี EDR หรือ XDR ไม่ได้หมายความว่าองค์กรสามารถตรวจสอบและตอบสนองเหตุการณ์ได้ตลอดเวลาโดยอัตโนมัติ หากไม่มีทีม Security Operations เพียงพอ ควรพิจารณาบริการด้าน Managed Security ควบคู่กัน
5. Application Security, API Security & AI Security
ปกป้องเว็บไซต์ API และแอปพลิเคชันที่ใช้ Artificial Intelligence
Application Security เป็นหนึ่งในกลุ่มโซลูชันที่องค์กรควรให้ความสำคัญ โดยเฉพาะธุรกิจที่ให้บริการลูกค้าผ่านเว็บไซต์ Mobile Application และ API
ความเสี่ยงในกลุ่มนี้อาจเกิดจากช่องโหว่ของแอปพลิเคชัน การกำหนดสิทธิ์ API ไม่เหมาะสม การใช้ API ผิดวัตถุประสงค์ และการโจมตีที่มุ่งเป้าระบบ AI
โซลูชันแต่ละประเภทจึงมีบทบาทแตกต่างกัน เช่น Web Application Firewall (WAF) สำหรับป้องกันทราฟฟิกที่เป็นอันตราย API Security สำหรับค้นหาและตรวจสอบความเสี่ยงของ API และ AI Security สำหรับเพิ่มมาตรการป้องกันการโต้ตอบกับโมเดล AI
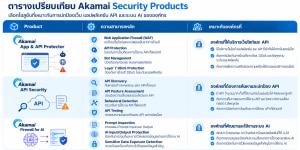
Akamai App & API Protector ต่างจาก Akamai API Security อย่างไร?
Akamai App & API Protector เน้นการป้องกันการโจมตีต่อเว็บและ API ผ่านการตรวจสอบและบังคับใช้นโยบายกับทราฟฟิก ขณะที่ Akamai API Security เน้นการค้นหา API วิเคราะห์ความเสี่ยง ตรวจสอบพฤติกรรมการใช้งาน และสนับสนุนการจัดการความปลอดภัยตลอดวงจรชีวิต API
ทั้งสองผลิตภัณฑ์จึงสามารถทำงานร่วมกันได้ โดยองค์กรที่ต้องการความสามารถด้าน API Visibility และ Risk Analysis ในเชิงลึกอาจพิจารณา API Security เพิ่มเติมจากระบบ WAAP ที่มีอยู่
ส่วน Akamai Firewall for AI เหมาะกับองค์กรที่พัฒนาแอปพลิเคชันเชื่อมต่อกับ Large Language Models (LLMs) ซึ่งมีความเสี่ยงเฉพาะ เช่น Prompt Injection หรือการเปิดเผยข้อมูลสำคัญผ่านการโต้ตอบกับ AI
สิ่งที่ควรประเมินก่อนวางระบบ: จำนวน API, รูปแบบการเชื่อมต่อ Application, ตำแหน่งที่ต้องการตรวจสอบทราฟฟิก การเชื่อมต่อ CI/CD และนโยบายจัดการข้อมูลสำคัญ
องค์กรควรพิจารณาความสามารถเหล่านี้ร่วมกับ Authentication, Authorization และ Secure Development Practices เนื่องจากไม่มีผลิตภัณฑ์ใดทดแทนการออกแบบแอปพลิเคชันให้ปลอดภัยได้ทั้งหมด
6. Microsegmentation & Workload Security
จำกัดการแพร่กระจายของภัยคุกคามภายใน Data Center และ Cloud
การมี Firewall ที่ขอบเครือข่ายไม่ได้รับประกันว่าระบบภายในจะปลอดภัยจากการเคลื่อนที่ของภัยคุกคามระหว่าง Server หรือ Application
Microsegmentation เป็นแนวทางควบคุมการสื่อสารระหว่าง Workload อย่างละเอียด โดยใช้นโยบาย Least Privilege เพื่อให้แต่ละระบบสามารถติดต่อเฉพาะระบบที่จำเป็นต่อการทำงาน
Product ที่แนะนำให้ประเมิน: Akamai Guardicore Segmentation
Akamai Guardicore Segmentation ช่วยให้องค์กรมองเห็นการสื่อสารระหว่าง Workload และกำหนดนโยบาย Microsegmentation เพื่อจำกัดการเข้าถึงระหว่างระบบ
องค์กรแบบใดควรพิจารณา?
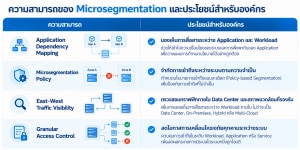
องค์กรที่มีระบบสำคัญจำนวนมาก เช่น ERP, Database, Financial Applications หรือระบบ Hybrid Cloud ควรประเมิน Microsegmentation เพื่อช่วยจำกัดผลกระทบหากเกิดเหตุการณ์ด้านความปลอดภัย
การวางระบบควรเริ่มจากการตรวจสอบ Application Dependencies และทดลองกำหนด Policy ก่อนบังคับใช้งานจริง เพื่อลดความเสี่ยงที่ Security Policy จะกระทบการทำงานของระบบธุรกิจ
7. Data Security & Encryption
ปกป้องข้อมูลสำคัญขององค์กรทั้ง On-premises และ Cloud
ข้อมูลถือเป็นสินทรัพย์สำคัญขององค์กร ไม่ว่าจะเป็นข้อมูลลูกค้า ข้อมูลทางการเงิน หรือข้อมูลภายในที่มีมูลค่าทางธุรกิจ
Data Security จึงครอบคลุมตั้งแต่การค้นหาและจำแนกประเภทข้อมูล ไปจนถึงการเข้ารหัส การบริหาร Encryption Key และการควบคุมการเข้าถึง
Product ที่แนะนำให้ประเมิน: Thales CipherTrust Data Security Platform
Thales CipherTrust Data Security Platform เป็นแพลตฟอร์มที่รวมความสามารถด้าน Data Discovery, Classification, Data Protection และ Key Management เพื่อช่วยปกป้องข้อมูลสำคัญในสภาพแวดล้อมที่หลากหลาย
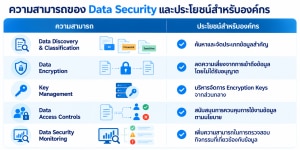
องค์กรใดเหมาะกับ Data Security Platform?
องค์กรที่จัดเก็บข้อมูลสำคัญใน Database, File Server หรือ Cloud รวมถึงธุรกิจที่มีข้อกำหนดด้านการปกป้องข้อมูลควรพิจารณาเทคโนโลยีในกลุ่มนี้
การเลือกใช้งานควรคำนึงถึงตำแหน่งของข้อมูล ประเภทข้อมูล รูปแบบการเข้ารหัส การเชื่อมต่อระบบ และแนวทางสำรองหรือกู้คืน Encryption Keys
สำหรับองค์กรไทยยังควรตรวจสอบข้อกำหนดด้านการคุ้มครองข้อมูลส่วนบุคคล เช่น PDPA ที่เกี่ยวข้องกับลักษณะการประมวลผลข้อมูลขององค์กร ทั้งนี้ การติดตั้งผลิตภัณฑ์ Encryption ไม่ได้ทำให้องค์กรปฏิบัติตาม PDPA ได้ครบทุกข้อโดยอัตโนมัติ
8. DevSecOps & Software Supply Chain Security
เพิ่มความปลอดภัยตั้งแต่การพัฒนาซอฟต์แวร์จนถึง Production
องค์กรที่พัฒนาแอปพลิเคชันเองหรือมีทีม Developer ภายใน ควรให้ความสำคัญกับความปลอดภัยตลอด Software Development Lifecycle (SDLC)
ปัจจุบันแอปพลิเคชันจำนวนมากใช้ Open-source Libraries, Third-party Packages และ Container Images ทำให้องค์กรจำเป็นต้องตรวจสอบความเสี่ยงของ Software Components ก่อนนำไปใช้งานจริง
DevSecOps เป็นแนวทางผสาน Security เข้ากับกระบวนการ Development และ Operations เพื่อให้การตรวจสอบความปลอดภัยเกิดขึ้นต่อเนื่อง ไม่ใช่เฉพาะช่วงก่อน Deploy ระบบ
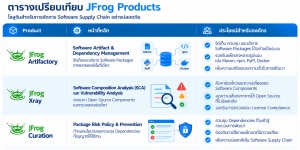
ควรเลือก JFrog Product อย่างไร?
JFrog Artifactory, Xray และ Curation ไม่ใช่ผลิตภัณฑ์คู่แข่งกันโดยตรง แต่มีหน้าที่สนับสนุนกันในกระบวนการ Software Supply Chain Security
องค์กรที่ต้องการจัดการ Software Artifacts ควรพิจารณา Artifactory เป็นส่วนสำคัญของระบบ ขณะที่ Xray ช่วยเพิ่มความสามารถในการวิเคราะห์ความเสี่ยง และ Curation ช่วยควบคุมการนำ Software Packages มาใช้งานตามนโยบาย
การเลือกใช้งานจริงควรพิจารณาความเข้ากันได้กับ Git, CI/CD Pipeline, Container Registry และกระบวนการพัฒนาซอฟต์แวร์ที่องค์กรใช้อยู่
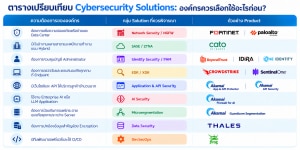
ข้อควรพิจารณา: ตารางนี้เป็นเพียงแนวทางเบื้องต้น เนื่องจากองค์กรแต่ละแห่งมีสถาปัตยกรรม IT และระดับความเสี่ยงต่างกัน บางแพลตฟอร์มอาจมีความสามารถครอบคลุมหลายหมวด จึงควรตรวจสอบการทำงานซ้ำซ้อนกับระบบเดิมก่อนลงทุน
เลือก Cybersecurity Solution Provider หรือ System Integrator ในประเทศไทยอย่างไร?
การเลือกผลิตภัณฑ์เป็นเพียงส่วนหนึ่งของความสำเร็จในการวางระบบ Cybersecurity เพราะแม้เทคโนโลยีจะมีความสามารถสูง แต่หากติดตั้งหรือกำหนด Security Policy ไม่เหมาะสม ก็อาจทำให้เกิดช่องโหว่หรือส่งผลกระทบต่อระบบธุรกิจได้
ดังนั้น องค์กรควรพิจารณาความสามารถของ Cybersecurity Solution Provider หรือ System Integrator (SI) ควบคู่ไปกับการเปรียบเทียบ Product
1. สามารถประเมินความเสี่ยงและโครงสร้างระบบเดิมได้หรือไม่?
ผู้ให้บริการควรเริ่มจากการทำความเข้าใจโครงสร้าง IT ปัจจุบัน สินทรัพย์สำคัญ ความเสี่ยง และเป้าหมายทางธุรกิจ ก่อนออกแบบหรือแนะนำผลิตภัณฑ์
การทำ Security Assessment และ Gap Analysis จะช่วยให้องค์กรเห็นว่าระบบปัจจุบันมีมาตรการใดอยู่แล้ว และมีส่วนใดที่จำเป็นต้องปรับปรุง
2. มีความเชี่ยวชาญใน Product และเทคโนโลยีที่นำเสนอหรือไม่?
ควรตรวจสอบสถานะการเป็นพาร์ทเนอร์กับผู้ผลิต ประสบการณ์ของทีม Technical Consultant และการรับรองของวิศวกรที่เกี่ยวข้อง
สิ่งสำคัญไม่ใช่จำนวนแบรนด์ที่ผู้ให้บริการนำเสนอ แต่เป็นความสามารถในการเลือกเทคโนโลยีให้เหมาะสมกับ Use Case ขององค์กร
3. สามารถออกแบบและเชื่อมต่อระบบหลาย Product ได้หรือไม่?
ในสภาพแวดล้อมจริง องค์กรมักใช้งานเทคโนโลยีจากผู้ผลิตหลายรายร่วมกัน เช่น Firewall, IAM, EDR, Cloud Security และ SIEM
System Integrator จึงควรมีความสามารถในการออกแบบ Solution Architecture และวางแผน Integration เพื่อให้ระบบต่าง ๆ ทำงานร่วมกันได้อย่างเหมาะสม
4. รองรับ Proof of Concept (PoC) หรือไม่?
ก่อนตัดสินใจลงทุนในระบบสำคัญ องค์กรควรพิจารณาทดลองใช้งานผ่าน Proof of Concept (PoC) โดยกำหนดเกณฑ์วัดผลที่ชัดเจน
ตัวอย่างเกณฑ์ทดสอบ ได้แก่ ประสิทธิภาพของระบบ ความสามารถในการตรวจจับภัยคุกคาม ความเข้ากันได้กับระบบเดิม ผลกระทบต่อผู้ใช้งาน และความสะดวกในการบริหารจัดการ
5. มีบริการดูแลหลังการติดตั้งหรือไม่?
การรักษาความปลอดภัยต้องอาศัยการบริหารจัดการอย่างต่อเนื่อง ผู้ให้บริการจึงควรมีขอบเขต Technical Support, Maintenance และกระบวนการรับแจ้งเหตุที่เหมาะสมกับความสำคัญของระบบ
ควรตรวจสอบ Service Level Agreement (SLA), ระยะเวลาตอบรับ การ Escalate ปัญหา และบทบาทความรับผิดชอบของแต่ละฝ่ายให้ชัดเจนก่อนเริ่มโครงการ
6. สามารถช่วยบริหารต้นทุนระยะยาวได้หรือไม่?
การเปรียบเทียบราคา Cybersecurity Solutions ควรพิจารณา Total Cost of Ownership (TCO) ไม่ใช่เฉพาะค่า License
องค์กรควรรวมค่าออกแบบและติดตั้ง ค่าบริการรายปี ค่า Maintenance, Training, Integration และต้นทุนการขยายระบบในอนาคต เพื่อให้เห็นภาพงบประมาณอย่างครบถ้วน
WIT ผู้ให้บริการ Cybersecurity Solutions และ System Integrator ในประเทศไทย
World Information Technology Co., Ltd. (WIT) เป็นผู้ให้บริการ IT Solutions และ System Integrator ในประเทศไทย โดยนำเสนอโซลูชันด้าน Cybersecurity, Enterprise Networking, DevSecOps, Managed Security Services และ Solution Consulting
WIT มีความร่วมมือด้านผลิตภัณฑ์กับผู้ผลิตเทคโนโลยีหลายราย เช่น Akamai, Palo Alto Networks, Fortinet, BeyondTrust, One Identity, CrowdStrike, SentinelOne, Cato Networks, Thales และ JFrog ซึ่งช่วยให้องค์กรสามารถพิจารณาเทคโนโลยีจากหลายทางเลือกตามความต้องการของระบบ
นอกเหนือจากการนำเสนอผลิตภัณฑ์ WIT ยังมีบริการที่เกี่ยวข้องกับการให้คำปรึกษา ออกแบบระบบ ติดตั้ง เชื่อมต่อเทคโนโลยี การฝึกอบรม และการดูแลรักษาหลังการติดตั้ง
องค์กรที่กำลังวางแผนลงทุนด้าน Cybersecurity ในปี 2027 สามารถปรึกษาทีม WIT เพื่อหารือเกี่ยวกับโครงสร้างระบบปัจจุบัน ความต้องการด้าน Security และแนวทางเลือกเทคโนโลยีให้เหมาะสมกับธุรกิจ
ปรึกษาทีม WIT เพื่อวางแผน Cybersecurity Solutions สำหรับองค์กร
เว็บไซต์: https://www.wit.co.th/ | โทรศัพท์: 02-237-3555 | อีเมล: marketing@wit.co.th
คำถามที่พบบ่อยเกี่ยวกับ Cybersecurity Solutions (FAQ)
Q1: Cybersecurity Solutions สำหรับองค์กรมีอะไรบ้าง?
Cybersecurity Solutions ครอบคลุมหลายประเภท เช่น Network Security, SASE, Identity Security, Endpoint Security, Application Security, API Security, Microsegmentation, Data Security และ DevSecOps โดยองค์กรควรเลือกตามลักษณะระบบและความเสี่ยงที่ต้องการลด
Q2: องค์กรจำเป็นต้องใช้ Cybersecurity Solutions ทั้ง 8 กลุ่มหรือไม่?
ไม่จำเป็น ทุกองค์กรควรเริ่มจากการประเมินความเสี่ยงและระบบที่มีอยู่ก่อน บางองค์กรอาจต้องให้ความสำคัญกับ Network และ Endpoint Security ขณะที่บางแห่งจำเป็นต้องลงทุนด้าน API Security, Identity Security หรือ Data Protection มากกว่า
Q3: Fortinet กับ Palo Alto Networks แตกต่างกันอย่างไร?
ทั้งสองแบรนด์มี Next-Generation Firewall สำหรับปกป้องเครือข่าย โดย Fortinet มีแนวทางผสาน Networking และ Security รวมถึง Secure SD-WAN ส่วน Palo Alto Networks มีความสามารถด้าน Application Visibility และ Policy Control ผ่านเทคโนโลยี App-ID การเลือกควรพิจารณารุ่นผลิตภัณฑ์ ประสิทธิภาพ การบริหารจัดการ และผลทดสอบจริง
Q4: CrowdStrike กับ SentinelOne เหมาะกับองค์กรแบบใด?
ทั้งสองแพลตฟอร์มรองรับการป้องกันและตรวจจับภัยคุกคามบน Endpoint โดย CrowdStrike Falcon Insight XDR เน้น EDR/XDR และการเชื่อมโยงข้อมูลด้าน Threat Detection ส่วน SentinelOne Singularity Endpoint มีความสามารถด้าน Behavioral Detection และ Automated Response องค์กรควรทดลองใช้งานเพื่อเปรียบเทียบความเหมาะสมกับสภาพแวดล้อมจริง
Q5: Akamai App & API Protector กับ Akamai API Security ต้องเลือกอย่างใดอย่างหนึ่งหรือไม่?
ไม่จำเป็น เพราะทั้งสองผลิตภัณฑ์มีหน้าที่แตกต่างกัน Akamai App & API Protector เน้นการป้องกันทราฟฟิกที่มุ่งเป้าเว็บไซต์และ API ส่วน Akamai API Security เน้นการค้นหา วิเคราะห์ และจัดการความเสี่ยง API ในเชิงลึก จึงสามารถพิจารณาใช้งานร่วมกันตามความต้องการได้