SASE vs VPN vs SD-WAN ต่างกันอย่างไร? องค์กรควรเลือกใช้เทคโนโลยีใด?

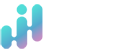
SASE vs VPN vs SD-WAN ต่างกันอย่างไร? องค์กรควรเลือกใช้เทคโนโลยีใด? จัดทำโดย WIT Team | บทความเผยแพร่: 4 พฤศจิกายน 2569   เมื่อองค์กรก้าวเข้าสู่การทำงานแบบ Hybrid Work มีการขยายสำนักงานสาขา และย้ายระบบงานสำคัญขึ้นสู่ Cloud มากขึ้น คำถามสำคัญที่ผู้บริหารสาย IT และทีมวิศวกรเครือข่ายมักต้องเผชิญคือ โครงสร้างการเชื่อมต่อและความปลอดภัยที่มีอยู่เดิมยังตอบโจทย์หรือไม่ และระหว่าง VPN, SD-WAN และ SASE เทคโนโลยีใดคือทางเลือกที่เหมาะสมที่สุดสำหรับองค์กร โดยสรุป VPN (Virtual Private Network) คือเทคโนโลยีสร้างท่อเชื่อมต่อส่วนตัวที่เข้ารหัสข้อมูลเพื่อให้ผู้ใช้งานจากภายนอกเข้าถึงเครือข่ายภายในองค์กรได้ ส่วน SD-WAN (Software-Defined Wide Area Network) คือเทคโนโลยีบริหารจัดการเครือข่ายระดับสาขาที่ช่วยเลือกเส้นทางรับส่งข้อมูลที่ดีที่สุดให้กับแอปพลิเคชัน และ SASE (Secure Access Service Edge) คือสถาปัตยกรรมบนคลาวด์ที่ควบรวมความสามารถด้านเครือข่ายของ SD-WAN เข้ากับระบบรักษาความปลอดภัยขั้นสูง…
SASE คืออะไร? รู้จัก Cato SASE Cloud โซลูชันเชื่อมต่อเครือข่ายและความปลอดภัยสำหรับองค์กร

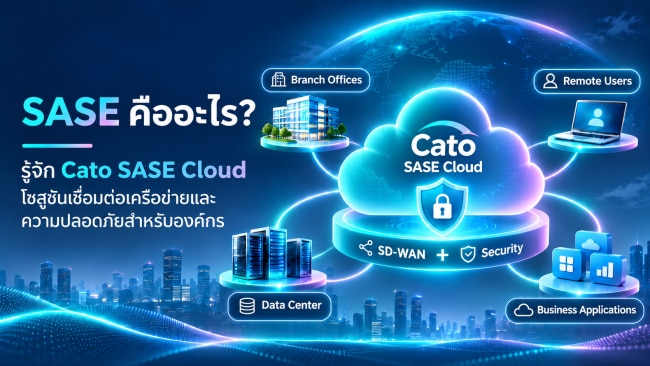
SASE คืออะไร? รู้จัก Cato SASE Cloud โซลูชันเชื่อมต่อเครือข่ายและความปลอดภัยสำหรับองค์กร   ในยุคที่องค์กรต้องเชื่อมต่อสำนักงานหลายสาขา พนักงานที่ทำงานจากระยะไกล รวมถึงแอปพลิเคชันบน Cloud การบริหารจัดการเครือข่ายและระบบความปลอดภัยด้วยเทคโนโลยีแบบเดิมอาจไม่เพียงพออีกต่อไป โดยเฉพาะเมื่อองค์กรต้องดูแลทั้ง SD-WAN, Firewall, VPN และระบบรักษาความปลอดภัยอื่น ๆ ที่แยกจากกัน ซึ่งเพิ่มความซับซ้อนในการบริหารจัดการและอาจทำให้เกิดช่องว่างด้านความปลอดภัย SASE (Secure Access Service Edge) จึงกลายเป็นแนวทางสำคัญในการพัฒนาโครงสร้างพื้นฐาน IT ขององค์กร ด้วยการรวมความสามารถด้าน Networking และ Security เข้าด้วยกันผ่าน Cloud-native Platform เพื่อให้ผู้ใช้งาน สำนักงานสาขา และระบบ Cloud สามารถเชื่อมต่อและเข้าถึงแอปพลิเคชันได้อย่างปลอดภัยจากทุกสถานที่ หนึ่งในโซลูชันที่พัฒนาขึ้นตามแนวคิดนี้คือ Cato SASE Cloud Platform จาก Cato Networks ซึ่งรวมระบบเครือข่ายและความปลอดภัยไว้บนแพลตฟอร์มเดียว ช่วยให้องค์กรบริหารจัดการการเชื่อมต่อ ควบคุมนโยบายความปลอดภัย และรองรับการขยายตัวของธุรกิจได้อย่างมีประสิทธิภาพ บทความนี้จะพาไปทำความเข้าใจว่า SASE…

Zero Trust Security สำหรับองค์กร Hybrid Work ต้องเริ่มอย่างไร? เปรียบเทียบ IAM, PAM, IGA, MFA และ SASE ที่ทำงานร่วมกัน

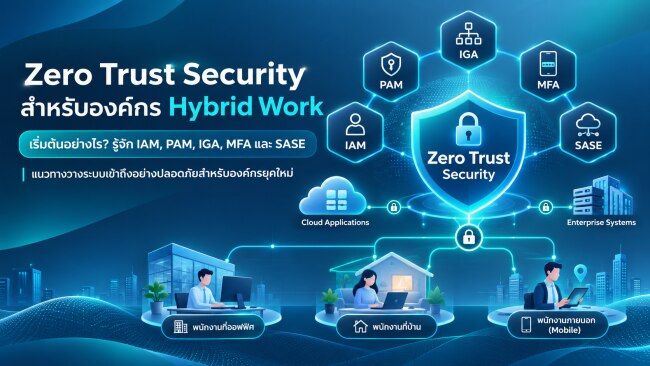
Zero Trust Security สำหรับองค์กร Hybrid Work ต้องเริ่มอย่างไร? รู้จัก IAM, PAM, IGA, MFA และ SASE ที่ทำงานร่วมกัน จัดทำโดย: WIT Team | เผยแพร่เมื่อ: 2 พฤศจิกายน 2569   Hybrid Work ทำให้องค์กรไม่ได้ปกป้องเพียง “เครือข่ายในสำนักงาน” อีกต่อไป แต่ต้องดูแลการเข้าถึงระบบจากพนักงานที่ทำงานจากออฟฟิศ บ้าน สาขา หรือระหว่างเดินทาง ขณะเดียวกัน Application และข้อมูลสำคัญก็กระจายอยู่ทั้งใน Data Center, SaaS และ Cloud Environment ในบริบทนี้ ปัญหาสำคัญไม่ใช่แค่ว่า “ใครล็อกอินได้” แต่คือ “ใครควรเข้าถึงอะไร ภายใต้เงื่อนไขแบบไหน และจะควบคุมความเสี่ยงอย่างไรถ้าบัญชีหรืออุปกรณ์ถูกโจมตี” นั่นคือเหตุผลที่หลายองค์กรหันมาพิจารณา Zero Trust Security ซึ่งเป็นแนวทางด้านความปลอดภัยที่ตั้งอยู่บนหลักการว่า ไม่ควรเชื่อถือผู้ใช้…

เจาะลึก 8 กลุ่ม Cybersecurity Solutions ที่องค์กรไทยควรมีในปี 2027

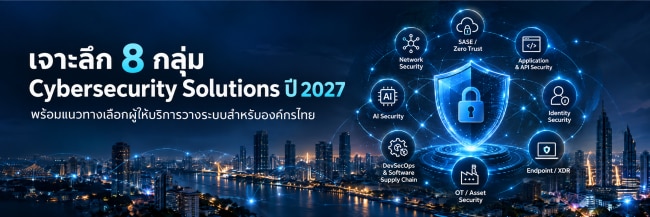
เจาะลึก 8 กลุ่ม Cybersecurity Solutions ที่องค์กรไทยควรมีในปี 2027  เขียนโดย WIT Content Team | เผยแพร่: 26 ตุลาคม 2569    Cybersecurity Solutions ในปี 2027 ควรเลือกอย่างไรให้เหมาะกับองค์กร? ในวันที่ภัยคุกคามทางไซเบอร์ไม่ได้จำกัดอยู่เพียงการโจมตีเครือข่าย แต่ครอบคลุมถึง Cloud, Endpoint, Identity, Application, API และ AI การวางระบบรักษาความปลอดภัยจึงต้องอาศัยเทคโนโลยีหลายประเภทที่ทำงานร่วมกันได้อย่างมีประสิทธิภาพ สำหรับองค์กรไทยที่กำลังวางแผนลงทุนด้าน Cybersecurity การเลือกผลิตภัณฑ์ที่มีฟีเจอร์จำนวนมากหรือเป็นแบรนด์ที่ได้รับความนิยมอาจไม่เพียงพอ หากเทคโนโลยีเหล่านั้นไม่สอดคล้องกับโครงสร้างพื้นฐาน IT และความเสี่ยงที่องค์กรเผชิญอยู่จริง บทความนี้จะพาไปทำความรู้จัก 8 กลุ่ม Cybersecurity Solutions ที่องค์กรควรพิจารณาในปี 2027 พร้อมตารางเปรียบเทียบผลิตภัณฑ์จากผู้ผลิตชั้นนำ และแนวทางเลือก Cybersecurity Solution Provider หรือ System Integrator (SI) เพื่อช่วยให้องค์กรตัดสินใจลงทุนได้อย่างเหมาะสม…

เจ็บจบในระบบเดียว: วิธีใช้ IAM ล้างบางปัญหาการควบคุมสิทธิ์ (Access Control) ที่องค์กรใหญ่ต้องเจอ 

เจ็บจบในระบบเดียว: วิธีใช้ IAM ล้างบางปัญหาการควบคุมสิทธิ์ (Access Control) ที่องค์กรใหญ่ต้องเจอ      บทนำ: พนักงานเก่าออกไปแล้ว แต่สิทธิ์การเข้าสู่ระบบ (Login) ยังอยู่ครบ! (ปัญหาบัญชีผู้ใช้ตกค้าง หรือ Orphaned Accounts)   ลองจินตนาการว่าพนักงานคนหนึ่งลาออกจากองค์กรไปเมื่อหลายเดือนก่อน แต่บัญชีผู้ใช้งาน (User Account) ของเขายังคงมีสิทธิ์เข้าถึงระบบหลังบ้านและข้อมูลสำคัญได้ตามปกติ… แล้ววันดีคืนดี แฮกเกอร์ก็เจอบัญชีที่ไม่มีใครเฝ้าระวังนี้เข้า กว่าคุณจะรู้ตัวว่าข้อมูลระดับองค์กรขนาดใหญ่ (Enterprise) ถูกขโมยออกไป ก็อาจกินเวลาเฉลี่ยถึง 292 วัน (IBM Security, Cost of a Data Breach Report 2024) ซึ่งนั่นคือสถานการณ์จริงที่สร้างความเสียหายมหาศาลให้กับองค์กรทั่วโลก ปัญหาของเหตุการณ์นี้ไม่ได้อยู่ที่ระบบป้องกันเครือข่าย (Firewall) หรือโปรแกรมสแกนไวรัส (Antivirus) อ่อนแอ แต่อยู่ที่ช่องโหว่ด้าน “ตัวตน (Identity)” เมื่อแฮกเกอร์สวมรอยใช้ข้อมูลการเข้าสู่ระบบ (Login) ของ “บัญชีผี (Orphaned…

Technical Account Manager & Cloud Security Lead

Job highlights Competitive salary and benefits. Work directly with professional IT vendors. Utilize both business and technical skills to achieve the result Opportunity to learn and develop skillsets throughout your career Career Booster – grow your career as you can go.   Self-Attitude An Agile Company. Hybrid working style. (WFH and Office) Seeking Niche Technology…

ทำไมองค์กรยุค Hybrid Work ต้องทบทวนโครงสร้าง Network และ Security ด้วย SASE?

ทำไมองค์กรยุค Hybrid Work ต้องทบทวนโครงสร้าง Network และ Security ด้วย SASE?   เมื่อโครงสร้างเครือข่ายและความปลอดภัยแบบเดิม ไม่สอดคล้องกับบริบทการใช้งานปัจจุบัน   โครงสร้างเครือข่ายและความปลอดภัย (Network and Security) ขององค์กรจำนวนมากยังคงยึดตามสถาปัตยกรรมแบบศูนย์กลาง–สาขา (Hub-and-Spoke Architecture) โดยมีศูนย์ข้อมูล (Data Center) เป็นจุดควบคุมหลักของไฟร์วอลล์ (Firewall), เครือข่ายส่วนตัวเสมือน (Virtual Private Network: VPN) และระบบรักษาความปลอดภัยอื่น ๆ แนวคิดนี้เหมาะสมในยุคที่ผู้ใช้ แอปพลิเคชัน และข้อมูลยังคงอยู่ภายในเครือข่ายองค์กรเป็นหลัก อย่างไรก็ตาม การทำงานแบบผสมผสาน (Hybrid Work) และการใช้งานแอปพลิเคชันบนคลาวด์ (Cloud Application) รวมถึงซอฟต์แวร์ในรูปแบบบริการ (Software as a Service: SaaS) ได้เปลี่ยนตำแหน่งของ “ขอบเครือข่าย” (Network Edge) ไปอยู่ใกล้ผู้ใช้และแอปพลิเคชันมากขึ้น โครงสร้างแบบเดิมจึงเริ่มกลายเป็นข้อจำกัด ทั้งในด้านประสิทธิภาพและความสามารถในการควบคุมความปลอดภัย…

4 คุณประโยชน์ของ SASE สำหรับสถานที่ทำงานยุคใหม่

4 คุณประโยชน์ของ SASE สำหรับสถานที่ทำงานยุคใหม่ ด้วยการเปลี่ยนแปลงอย่างรวดเร็วทางดิจิทัลและการทำงานแบบผสมผสาน (Hybrid work) ทำให้องค์กรต่างๆ ย้ายแอปพลิเคชันของตนไปยังระบบคลาวด์อย่างรวดเร็วยิ่งขึ้น ขณะที่ผู้ใช้เข้าถึงข้อมูลที่ละเอียดอ่อนบนระบบคลาวด์จากสถานที่และอุปกรณ์ต่างๆ โดยมักจะผ่านการเชื่อมต่อที่ไม่น่าเชื่อถือ โมเดลการรักษาความปลอดภัยแบบเดิมที่เป็น Perimeter-based Security กำลังจะล้าสมัย   เพื่อแก้ปัญหาเหล่านี้ โปรดดูวิดีโอเพื่อเรียนรู้ว่า SASE (Secure Access Service Edge) ช่วยให้เกิดการเปลี่ยนแปลงในที่ทำงานได้อย่างไร ที่มา: blogs.arubanetworks.combleepingcomputer.com ต่อไปนี้เป็น 4 คุณประโยชน์ในการใช้งาน SASE สำหรับสถานที่ทำงานยุคใหม่:   ประโยชน์ข้อที่ 1: เชื่อมต่ออย่างปลอดภัยได้จากทุกที่ เมื่อการทำงานแบบผสมผสานกลายเป็นบรรทัดฐานใหม่ พนักงานของสำนักงานสาขาและพนักงานที่ทำงานระยะไกลจึงต้องการการเข้าถึงแอปพลิเคชันที่ราบรื่นและปลอดภัย เนื่องจากปัจจุบันแอปพลิเคชันส่วนใหญ่อยู่ในระบบคลาวด์ การกำหนดทิศทางการรับส่งข้อมูลแอปพลิเคชันจากสำนักงานสาขาไปยังศูนย์ข้อมูลจึงไม่สามารถใช้งานได้อีกต่อไป เหมือนกับที่ทำในสถาปัตยกรรมเครือข่ายที่ใช้เราเตอร์ VPN แบบดั้งเดิม ซึ่งใช้กันทั่วไปสำหรับพนักงานทำงานระยะไกล ให้การเข้าถึงเครือข่ายองค์กรได้โดยไม่จำกัด แต่ขาดการควบคุมที่ละเอียด และสร้างความเสี่ยงด้านความปลอดภัยที่อาจเกิดขึ้น   ZTNA (Zero Trust Network Architecture) ก็คือการไม่เปิดสิทธิ์ของผู้ใช้งานในการเชื่อมต่อใช้งานระบบเครือข่ายทั้งจากภายในหรือภายนอกองค์กรมายังระบบใดๆ เลย จนกว่าผู้ใช้งานคนนั้นๆ…