

SASE คืออะไร? รู้จัก Cato SASE Cloud โซลูชันเชื่อมต่อเครือข่ายและความปลอดภัยสำหรับองค์กร
ในยุคที่องค์กรต้องเชื่อมต่อสำนักงานหลายสาขา พนักงานที่ทำงานจากระยะไกล รวมถึงแอปพลิเคชันบน Cloud การบริหารจัดการเครือข่ายและระบบความปลอดภัยด้วยเทคโนโลยีแบบเดิมอาจไม่เพียงพออีกต่อไป โดยเฉพาะเมื่อองค์กรต้องดูแลทั้ง SD-WAN, Firewall, VPN และระบบรักษาความปลอดภัยอื่น ๆ ที่แยกจากกัน ซึ่งเพิ่มความซับซ้อนในการบริหารจัดการและอาจทำให้เกิดช่องว่างด้านความปลอดภัย
SASE (Secure Access Service Edge) จึงกลายเป็นแนวทางสำคัญในการพัฒนาโครงสร้างพื้นฐาน IT ขององค์กร ด้วยการรวมความสามารถด้าน Networking และ Security เข้าด้วยกันผ่าน Cloud-native Platform เพื่อให้ผู้ใช้งาน สำนักงานสาขา และระบบ Cloud สามารถเชื่อมต่อและเข้าถึงแอปพลิเคชันได้อย่างปลอดภัยจากทุกสถานที่
หนึ่งในโซลูชันที่พัฒนาขึ้นตามแนวคิดนี้คือ Cato SASE Cloud Platform จาก Cato Networks ซึ่งรวมระบบเครือข่ายและความปลอดภัยไว้บนแพลตฟอร์มเดียว ช่วยให้องค์กรบริหารจัดการการเชื่อมต่อ ควบคุมนโยบายความปลอดภัย และรองรับการขยายตัวของธุรกิจได้อย่างมีประสิทธิภาพ
บทความนี้จะพาไปทำความเข้าใจว่า SASE คืออะไร มีองค์ประกอบและหลักการทำงานอย่างไร พร้อมทำความรู้จัก Cato SASE Cloud และประโยชน์ที่องค์กรจะได้รับจากการนำเทคโนโลยีนี้มาใช้งาน
SASE คืออะไร? (What is Secure Access Service Edge?)
SASE (Secure Access Service Edge) คือสถาปัตยกรรมด้านเครือข่ายและความปลอดภัยที่รวมความสามารถของ Software-Defined WAN (SD-WAN) และ Security Service Edge (SSE) เข้าไว้ในบริการที่ส่งมอบผ่าน Cloud เพื่อให้องค์กรสามารถเชื่อมต่อผู้ใช้งาน อุปกรณ์ สำนักงานสาขา และแอปพลิเคชันได้อย่างปลอดภัย โดยไม่จำเป็นต้องพึ่งพาระบบรักษาความปลอดภัยที่ติดตั้งแยกตามสถานที่เพียงอย่างเดียว
แนวคิด SASE ได้รับการนำเสนอโดย Gartner ในปี 2019 เพื่อรองรับรูปแบบการใช้งาน IT ที่เปลี่ยนจากการรวมศูนย์อยู่ภายใน Data Center ไปสู่สภาพแวดล้อมที่กระจายตัว ทั้ง Cloud Computing, SaaS, Hybrid Work และสำนักงานหลายสาขา
หัวใจสำคัญของ SASE คือการทำให้ การเชื่อมต่อเครือข่ายและการบังคับใช้นโยบายความปลอดภัยทำงานร่วมกันภายใต้สถาปัตยกรรมเดียว โดยสามารถพิจารณาสิทธิ์การเข้าถึงจากตัวตนของผู้ใช้งาน อุปกรณ์ แอปพลิเคชัน และบริบทด้านความปลอดภัย แทนการพิจารณาจากตำแหน่งที่ตั้งของเครือข่ายเพียงอย่างเดียว
กล่าวได้ว่า SASE ไม่ใช่เพียงเทคโนโลยีสำหรับเชื่อมต่อเครือข่าย แต่เป็นแนวทางในการสร้างระบบ Network และ Security ที่รองรับรูปแบบการทำงานขององค์กรยุคใหม่
ทำไมองค์กรยุคใหม่จึงต้องให้ความสำคัญกับ SASE?
โครงสร้างเครือข่ายองค์กรแบบดั้งเดิมมักออกแบบให้ Data Center หรือสำนักงานใหญ่เป็นศูนย์กลางของการเชื่อมต่อ โดยกำหนดให้ทราฟฟิกจากสำนักงานสาขาหรือผู้ใช้งานภายนอกต้องส่งผ่านระบบส่วนกลางเพื่อตรวจสอบความปลอดภัยก่อนเข้าถึงแอปพลิเคชัน
แนวทางดังกล่าวอาจเหมาะกับยุคที่แอปพลิเคชันส่วนใหญ่ติดตั้งอยู่ภายในองค์กร แต่เมื่อมีการใช้งานบริการอย่าง Microsoft 365, Salesforce หรือระบบที่ทำงานอยู่บน Public Cloud มากขึ้น การส่งทราฟฟิกกลับไปยัง Data Center ก่อนออกสู่อินเทอร์เน็ต หรือที่เรียกว่า Network Backhauling อาจทำให้เกิดความล่าช้าและเพิ่มภาระในการบริหารเครือข่าย
นอกจากนี้ องค์กรยังเผชิญความท้าทายด้านความปลอดภัยจากการที่ผู้ใช้งานสามารถเข้าถึงระบบจากหลายสถานที่และหลายอุปกรณ์ ทำให้การรักษาความปลอดภัยโดยอาศัย Network Perimeter แบบเดิมมีข้อจำกัดมากขึ้น
SASE จึงเข้ามาช่วยตอบโจทย์ความท้าทายสำคัญ ได้แก่ การลดความซับซ้อนของระบบ Network และ Security การกำหนดนโยบายความปลอดภัยให้สอดคล้องกัน การรองรับ Hybrid Work และการเพิ่มความยืดหยุ่นในการเชื่อมต่อแอปพลิเคชันทั้งภายในองค์กรและบน Cloud
SASE ทำงานอย่างไร?
หลักการทำงานของ SASE คือการนำความสามารถด้านเครือข่ายและความปลอดภัยไปให้บริการผ่าน Cloud โดยอาศัยจุดให้บริการที่เรียกว่า Points of Presence (PoPs) ซึ่งกระจายอยู่ตามพื้นที่ต่าง ๆ เพื่อรองรับการเชื่อมต่อจากผู้ใช้งานและสำนักงานขององค์กร
ตัวอย่างเช่น เมื่อพนักงานจากสำนักงานสาขาต้องการเข้าใช้งานแอปพลิเคชันบน Cloud การเชื่อมต่อสามารถเข้าสู่แพลตฟอร์ม SASE เพื่อให้ระบบตรวจสอบทราฟฟิก บังคับใช้นโยบายความปลอดภัย และเลือกเส้นทางเชื่อมต่อที่เหมาะสมก่อนส่งต่อไปยังปลายทาง
ในกรณีที่เป็นการเข้าถึงแอปพลิเคชันภายในองค์กร ระบบสามารถใช้นโยบาย Zero Trust Network Access (ZTNA) เพื่อพิจารณาว่าผู้ใช้งานได้รับอนุญาตให้เข้าถึงแอปพลิเคชันนั้นหรือไม่ โดยอาศัยข้อมูลเกี่ยวกับตัวตน สถานะของอุปกรณ์ และบริบทการเข้าถึง
ด้วยแนวทางนี้ องค์กรจึงสามารถนำความสามารถด้าน Security ไปอยู่ใกล้กับจุดที่มีการใช้งานมากขึ้น ลดการพึ่งพาศูนย์กลางการตรวจสอบเพียงแห่งเดียว และบริหารนโยบายความปลอดภัยจากส่วนกลางได้
อย่างไรก็ตาม ประสิทธิภาพในการเชื่อมต่อจริงยังขึ้นอยู่กับตำแหน่งของ PoP คุณภาพของเครือข่ายอินเทอร์เน็ต เส้นทางการรับส่งข้อมูล และรูปแบบการติดตั้งระบบของแต่ละองค์กร
องค์ประกอบสำคัญของ SASE มีอะไรบ้าง?
สถาปัตยกรรม SASE ประกอบด้วยเทคโนโลยีด้านเครือข่ายและระบบรักษาความปลอดภัยหลายประเภทที่ทำงานร่วมกัน โดยมีองค์ประกอบสำคัญดังนี้
1. Software-Defined WAN (SD-WAN)
SD-WAN เป็นเทคโนโลยีสำหรับบริหารจัดการการเชื่อมต่อเครือข่าย WAN ด้วยซอฟต์แวร์ ช่วยให้องค์กรสามารถเลือกเส้นทางการรับส่งข้อมูลตามนโยบาย ประเภทแอปพลิเคชัน และคุณภาพของเครือข่าย
เมื่อทำงานร่วมกับ SASE องค์กรสามารถเชื่อมต่อสำนักงานสาขาและระบบ Cloud พร้อมใช้นโยบายด้านความปลอดภัยภายใต้สถาปัตยกรรมเดียวกัน
2. Firewall as a Service (FWaaS)
FWaaS คือบริการ Firewall บน Cloud ที่ช่วยตรวจสอบและควบคุมทราฟฟิกเครือข่ายตามนโยบายที่องค์กรกำหนด โดยไม่จำเป็นต้องติดตั้ง Firewall แยกต่างหากสำหรับทุกจุดที่ต้องการการป้องกัน
การใช้งาน FWaaS ภายในแพลตฟอร์ม SASE ช่วยให้องค์กรสามารถบริหารนโยบายการควบคุมทราฟฟิกและการแบ่งส่วนเครือข่ายได้จากส่วนกลาง
3. Secure Web Gateway (SWG)
SWG เป็นระบบรักษาความปลอดภัยในการเข้าถึงเว็บไซต์และบริการอินเทอร์เน็ต ช่วยตรวจสอบและควบคุมการเข้าถึงเว็บไซต์ที่มีความเสี่ยง รวมถึงป้องกันภัยคุกคาม เช่น Phishing และ Malware ที่อาจมาจากการใช้งานเว็บ
4. Cloud Access Security Broker (CASB)
CASB ช่วยให้องค์กรสามารถมองเห็นและควบคุมการใช้งาน Cloud Application และ SaaS ได้ดีขึ้น โดยสามารถกำหนดนโยบายการเข้าถึงและการใช้งานแอปพลิเคชันตามความเสี่ยงและสิทธิ์ของผู้ใช้งาน
เทคโนโลยีนี้มีความสำคัญกับองค์กรที่ใช้งาน Cloud Application หลายประเภทและต้องการควบคุมความเสี่ยงจากการใช้งานบริการ Cloud ที่ไม่ได้รับอนุญาต
5. Zero Trust Network Access (ZTNA)
ZTNA เป็นแนวทางควบคุมการเข้าถึงแอปพลิเคชันตามหลัก Zero Trust โดยไม่ถือว่าผู้ใช้งานหรืออุปกรณ์มีความน่าเชื่อถือโดยอัตโนมัติเพียงเพราะเชื่อมต่ออยู่ภายในเครือข่ายองค์กร
ระบบจะพิจารณาการยืนยันตัวตน สิทธิ์ของผู้ใช้งาน สถานะอุปกรณ์ และเงื่อนไขด้านความปลอดภัย เพื่อให้สิทธิ์เข้าถึงเฉพาะแอปพลิเคชันที่ได้รับอนุญาต
นอกจากนี้ แพลตฟอร์ม SASE ยังสามารถรวมความสามารถเพิ่มเติม เช่น Data Loss Prevention (DLP), Intrusion Prevention System (IPS) และระบบป้องกัน Malware เพื่อเพิ่มการปกป้องข้อมูลและทราฟฟิกขององค์กรได้
SASE แตกต่างจาก SD-WAN และ SSE อย่างไร?
แม้ SASE, SD-WAN และ SSE จะมีความเกี่ยวข้องกัน แต่ทั้งสามแนวคิดมีขอบเขตการทำงานแตกต่างกัน
| เทคโนโลยี | หน้าที่หลัก | จุดเน้น |
|---|---|---|
| SD-WAN | บริหารและเพิ่มประสิทธิภาพการเชื่อมต่อ WAN | Network Connectivity |
| SSE (Security Service Edge) | รวมบริการรักษาความปลอดภัยที่ส่งมอบผ่าน Cloud | Cloud-delivered Security |
| SASE (Secure Access Service Edge) | รวมความสามารถด้าน SD-WAN และ SSE ภายใต้สถาปัตยกรรมเดียว | Networking + Security |
กล่าวโดยสรุป SD-WAN มุ่งเน้นการเชื่อมต่อเครือข่าย ส่วน SSE มุ่งเน้นระบบรักษาความปลอดภัย ขณะที่ SASE รวมทั้งสองส่วนเข้าด้วยกัน
องค์กรที่มี SD-WAN อยู่แล้วอาจเริ่มต้นพัฒนาด้านความปลอดภัยด้วย SSE ก่อน ขณะที่องค์กรซึ่งต้องการปรับปรุงทั้งระบบ WAN และ Security สามารถพิจารณาแพลตฟอร์ม SASE แบบครบวงจรได้
Cato SASE Cloud คืออะไร?
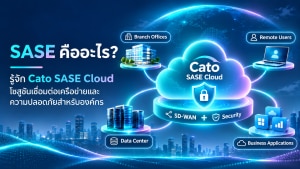
Cato SASE Cloud Platform คือแพลตฟอร์ม Cloud-native SASE จาก Cato Networks ที่รวมการเชื่อมต่อเครือข่าย SD-WAN ระบบรักษาความปลอดภัย และการเข้าถึงแอปพลิเคชันไว้ในบริการเดียว เพื่อรองรับการเชื่อมต่อของสำนักงานสาขา Data Center ระบบ Cloud และผู้ใช้งานที่ทำงานจากระยะไกล
Cato Networks ออกแบบแพลตฟอร์มโดยมีแนวคิด Single-Vendor SASE ซึ่งมุ่งลดการพึ่งพาโซลูชันเครือข่ายและความปลอดภัยหลายผลิตภัณฑ์ที่ต้องนำมาเชื่อมต่อกันภายหลัง
หัวใจของ Cato SASE Cloud คือการรวมโครงข่าย Cloud ระดับโลกและระบบตรวจสอบความปลอดภัยเข้าไว้ด้วยกัน เพื่อให้ทีม IT สามารถจัดการระบบเครือข่ายและ Security ผ่านแพลตฟอร์มส่วนกลางเดียวกัน
1. Global Private Backbone เชื่อมต่อเครือข่ายองค์กรทั่วโลก
Cato มีโครงข่าย Global Private Backbone ที่เชื่อมต่อจุดให้บริการ PoPs ในภูมิภาคต่าง ๆ เพื่อรองรับการส่งผ่านทราฟฟิกระหว่างสำนักงาน ผู้ใช้งาน และแอปพลิเคชัน
โครงข่ายดังกล่าวทำงานร่วมกับความสามารถด้าน SD-WAN เพื่อช่วยเลือกเส้นทางและเพิ่มประสิทธิภาพการรับส่งข้อมูล โดยเฉพาะองค์กรที่มีหลายสาขาหรือมีการเชื่อมต่อข้ามประเทศ
การใช้ Global Private Backbone ช่วยให้องค์กรมีทางเลือกในการปรับปรุงคุณภาพการเชื่อมต่อระหว่างสถานที่ต่าง ๆ ทั้งนี้ ผลลัพธ์ด้าน Latency และประสิทธิภาพยังขึ้นอยู่กับสภาพแวดล้อมเครือข่ายจริง
2. Single Pass Cloud Engine (SPACE) รวมการตรวจสอบความปลอดภัย
หนึ่งในเทคโนโลยีสำคัญของ Cato คือ Single Pass Cloud Engine (SPACE) ซึ่งรวมความสามารถด้านเครือข่ายและระบบรักษาความปลอดภัยไว้ใน Cloud-native Security Stack เดียว
สถาปัตยกรรมนี้รองรับการทำงานร่วมกันของความสามารถด้าน Security เช่น Firewall, Threat Prevention, SWG, IPS, CASB, DLP และ ZTNA โดยใช้บริบทของทราฟฟิกและนโยบายร่วมกัน
การรวมระบบตรวจสอบความปลอดภัยไว้ภายในแพลตฟอร์มช่วยลดความจำเป็นในการส่งทราฟฟิกผ่านอุปกรณ์ Security หลายชุดที่แยกจากกัน และช่วยให้การบริหารนโยบายมีความสอดคล้องมากขึ้น
3. Cato Management Application บริหาร Network และ Security จากศูนย์กลาง
Cato SASE Cloud รองรับการบริหารจัดการผ่าน Cato Management Application (CMA) ซึ่งเป็นระบบจัดการส่วนกลางสำหรับกำหนดนโยบาย ตรวจสอบการทำงานของเครือข่าย และวิเคราะห์เหตุการณ์ด้านความปลอดภัย
ทีม IT สามารถใช้ระบบดังกล่าวเพื่อตรวจสอบสถานะการเชื่อมต่อของสำนักงานสาขา มองเห็นการใช้งานแอปพลิเคชัน และจัดการนโยบาย Network และ Security โดยไม่ต้องสลับไปมาระหว่างเครื่องมือหลายระบบ
แนวทาง Unified Management นี้ช่วยลดความซับซ้อนในการปฏิบัติงานและสนับสนุนการแก้ไขปัญหาจากข้อมูลเครือข่ายและความปลอดภัยที่เชื่อมโยงกัน
4. Secure SD-WAN และ Cato Socket สำหรับเชื่อมต่อสำนักงานสาขา
Cato มีอุปกรณ์ Cato Socket สำหรับเชื่อมต่อสำนักงานสาขาและสถานที่ต่าง ๆ เข้าสู่ Cato SASE Cloud โดยรองรับการทำงานด้าน SD-WAN เช่น Application-aware Routing, การเลือกเส้นทางตามคุณภาพเครือข่าย และการใช้งาน WAN Links หลายเส้นทาง
Cato Socket ยังรองรับ Zero-touch Provisioning เพื่อช่วยให้การติดตั้งและกำหนดค่าระบบในสาขาใหม่ทำได้สะดวกยิ่งขึ้นผ่านการจัดการจากส่วนกลาง
นอกจากนี้ Cato ยังมีทางเลือกในการเชื่อมต่อสภาพแวดล้อม Cloud และระบบเครือข่ายเดิม เพื่อรองรับการปรับเปลี่ยนโครงสร้างพื้นฐานขององค์กรอย่างเป็นขั้นตอน
5. Zero Trust Access รองรับการทำงานจากทุกสถานที่
Cato SASE Cloud รองรับการเข้าถึงแอปพลิเคชันด้วยแนวคิด Zero Trust ผ่านความสามารถด้าน ZTNA โดยผู้ใช้งานสามารถเชื่อมต่อเข้าสู่บริการผ่าน Cato Client หรือรูปแบบการเข้าถึงอื่นที่แพลตฟอร์มรองรับ
ระบบสามารถตรวจสอบตัวตนและบังคับใช้นโยบายการเข้าถึงตามผู้ใช้งาน อุปกรณ์ และแอปพลิเคชัน เพื่อจำกัดสิทธิ์ให้เหมาะสมกับความจำเป็นในการทำงาน
ความสามารถนี้เหมาะกับองค์กรที่มีพนักงานทำงานจากระยะไกล รวมถึงองค์กรที่ต้องการพัฒนาระบบ Remote Access ให้สอดคล้องกับหลัก Zero Trust Security
ประโยชน์ของ Cato SASE Cloud สำหรับองค์กร
การนำ Cato SASE Cloud มาใช้สามารถช่วยองค์กรพัฒนาโครงสร้างพื้นฐาน Network และ Security ได้ในหลายด้าน
ลดความซับซ้อนในการบริหารระบบ IT
จากเดิมที่ทีม IT อาจต้องดูแล Firewall, SD-WAN, Remote Access และระบบ Security หลายผลิตภัณฑ์ Cato ช่วยรวมความสามารถเหล่านี้ไว้ภายในแพลตฟอร์มเดียว ลดภาระด้านการจัดการระบบที่กระจัดกระจายและการประสานงานระหว่างเครื่องมือ
เพิ่มความสอดคล้องของนโยบายความปลอดภัย
การบริหารนโยบายผ่านศูนย์กลางช่วยให้องค์กรสามารถกำหนดมาตรฐานด้าน Security สำหรับสำนักงานสาขา ผู้ใช้งาน และระบบ Cloud ได้อย่างสอดคล้องกัน พร้อมเพิ่มการมองเห็นทราฟฟิกและกิจกรรมที่เกี่ยวข้องกับเครือข่าย
รองรับการขยายสำนักงานและการทำงานแบบ Hybrid Work
องค์กรสามารถเชื่อมต่อสถานที่ใหม่และเพิ่มผู้ใช้งานเข้าสู่แพลตฟอร์มตามรูปแบบที่รองรับ ช่วยเพิ่มความยืดหยุ่นในการขยายธุรกิจโดยไม่จำเป็นต้องออกแบบระบบรักษาความปลอดภัยใหม่ทั้งหมดสำหรับทุกสาขา
เพิ่มโอกาสในการบริหารต้นทุนระยะยาว
การรวมบริการเครือข่ายและ Security สามารถช่วยลดภาระในการดูแลอุปกรณ์ การบำรุงรักษา และการจัดการผลิตภัณฑ์หลายระบบได้
อย่างไรก็ตาม องค์กรควรประเมิน Total Cost of Ownership (TCO) โดยพิจารณาค่า Subscription, Bandwidth, Security Services และค่าใช้จ่ายในการเปลี่ยนผ่านระบบก่อนตัดสินใจลงทุน
องค์กรแบบไหนเหมาะกับ Cato SASE Cloud?
Cato SASE Cloud เป็นทางเลือกที่ควรพิจารณาสำหรับองค์กรที่ต้องการปรับปรุงการเชื่อมต่อและระบบรักษาความปลอดภัยให้สอดคล้องกับสภาพแวดล้อม IT ปัจจุบัน โดยเฉพาะองค์กรในกลุ่มต่อไปนี้
องค์กรที่มีสำนักงานหลายสาขา (Multi-branch Enterprise)
องค์กรที่ต้องเชื่อมต่อสำนักงาน โรงงาน หรือสถานที่ดำเนินธุรกิจหลายแห่ง สามารถใช้แนวทาง SASE เพื่อรวมการจัดการเครือข่ายและนโยบายความปลอดภัยไว้ที่ส่วนกลาง
องค์กรที่รองรับ Hybrid Work และ Remote Workforce
องค์กรที่มีพนักงานเข้าถึงระบบจากบ้าน นอกสำนักงาน หรือระหว่างเดินทาง สามารถใช้ ZTNA และระบบรักษาความปลอดภัยบน Cloud เพื่อควบคุมการเข้าถึงแอปพลิเคชันตามสิทธิ์ของผู้ใช้งาน
องค์กรที่ใช้งาน Hybrid Cloud หรือ Multi-cloud
องค์กรที่มีแอปพลิเคชันกระจายอยู่ระหว่าง Data Center และ Public Cloud สามารถพิจารณา Cato เพื่อเชื่อมต่อสภาพแวดล้อมเหล่านี้และกำหนดนโยบายด้านความปลอดภัยร่วมกัน
องค์กรที่ต้องการปรับปรุงระบบ WAN และ Security เดิม
องค์กรที่กำลังประเมินการเปลี่ยนจาก MPLS ไปสู่ SD-WAN หรือมีระบบ Firewall และ Remote Access หลายผลิตภัณฑ์ สามารถพิจารณาการเปลี่ยนผ่านไปสู่ SASE ตามความพร้อมของระบบและความต้องการทางธุรกิจ
ก่อนเลือกใช้ SASE องค์กรควรพิจารณาอะไรบ้าง?
แม้ SASE จะช่วยลดข้อจำกัดของโครงสร้าง Network และ Security แบบเดิม แต่การเลือกแพลตฟอร์มให้เหมาะสมจำเป็นต้องพิจารณาจากสภาพแวดล้อม IT และความต้องการของแต่ละองค์กร
ประเด็นสำคัญคือการตรวจสอบตำแหน่ง PoP และคุณภาพการเชื่อมต่อจากพื้นที่ใช้งานจริง โดยเฉพาะองค์กรที่มีสำนักงานอยู่ในประเทศไทยหรือมีการเชื่อมต่อไปยังระบบต่างประเทศ นอกจากนี้ควรประเมินความสามารถในการเชื่อมต่อกับระบบ Identity Provider แอปพลิเคชันภายใน และอุปกรณ์ Network ที่ใช้งานอยู่
องค์กรควรพิจารณารูปแบบ Licensing ความต้องการด้าน Bandwidth นโยบาย Data Protection และแนวทางย้ายระบบ โดยอาจเริ่มจากการทดสอบ Proof of Concept (PoC) กับสำนักงานหรือกลุ่มผู้ใช้งานบางส่วนก่อนขยายการใช้งาน
การประเมินปัจจัยเหล่านี้จะช่วยให้การนำ SASE มาใช้สอดคล้องกับเป้าหมายด้าน Security, Network Performance และงบประมาณขององค์กรได้มากขึ้น
ยกระดับ Network และ Security ด้วย Cato SASE Cloud และ WIT
การเปลี่ยนผ่านไปสู่ SASE ไม่ใช่เพียงการเลือกใช้ผลิตภัณฑ์ใหม่ แต่ยังเกี่ยวข้องกับการออกแบบโครงสร้างเครือข่าย การกำหนดนโยบายความปลอดภัย และการวางแผนเชื่อมต่อระบบเดิมให้รองรับความต้องการขององค์กรในระยะยาว
World Information Technology Co., Ltd. (WIT) เป็นผู้ให้บริการ IT Solutions และ System Integrator ในประเทศไทย ที่นำเสนอโซลูชันด้าน Cybersecurity และ Enterprise Networking รวมถึง Cato Networks พร้อมบริการให้คำปรึกษา ออกแบบระบบ ติดตั้ง เชื่อมต่อเทคโนโลยี และสนับสนุนการใช้งาน
สำหรับองค์กรที่กำลังพิจารณา Cato SASE Cloud ทีม WIT สามารถช่วยหารือเกี่ยวกับโครงสร้าง Network และ Security ปัจจุบัน วิเคราะห์ความต้องการของระบบ และประเมินแนวทางนำ SASE มาใช้งานให้เหมาะสมกับเป้าหมายทางธุรกิจ
ปรึกษาทีม WIT เพื่อวางแผนโซลูชัน SASE สำหรับองค์กร
เว็บไซต์: https://www.wit.co.th/ โทรศัพท์: 02-237-3555 อีเมล: marketing@wit.co.th
คำถามที่พบบ่อยเกี่ยวกับ SASE และ Cato SASE Cloud (FAQ)
1. SASE คืออะไร และมีประโยชน์อย่างไรต่อองค์กร?
SASE (Secure Access Service Edge) คือสถาปัตยกรรมที่รวมความสามารถด้านเครือข่าย SD-WAN และบริการรักษาความปลอดภัย SSE เข้าไว้ด้วยกันผ่าน Cloud ช่วยให้องค์กรสามารถเชื่อมต่อสำนักงาน ผู้ใช้งาน และแอปพลิเคชันได้อย่างปลอดภัย พร้อมลดความซับซ้อนในการบริหาร Network และ Security
2. SASE และ SD-WAN แตกต่างกันอย่างไร?
SD-WAN เน้นการบริหารและเพิ่มประสิทธิภาพการเชื่อมต่อเครือข่าย WAN ส่วน SASE ครอบคลุมทั้ง SD-WAN และบริการ Security บน Cloud เช่น FWaaS, SWG, CASB และ ZTNA จึงตอบโจทย์ทั้งการเชื่อมต่อและความปลอดภัยภายใต้สถาปัตยกรรมเดียว
3. Cato SASE Cloud คืออะไร?
Cato SASE Cloud คือแพลตฟอร์ม Cloud-native SASE จาก Cato Networks ที่รวม SD-WAN, Global Private Backbone, Cloud-delivered Security และ Zero Trust Access เข้าไว้ด้วยกัน เพื่อรองรับการเชื่อมต่อสำนักงานสาขา ผู้ใช้งาน และแอปพลิเคชัน พร้อมบริหารจัดการผ่านระบบส่วนกลาง
4. Cato SASE Cloud สามารถใช้แทน VPN แบบเดิมได้หรือไม่?
Cato SASE Cloud รองรับ Zero Trust Network Access (ZTNA) ซึ่งสามารถเป็นทางเลือกแทนการใช้งาน VPN แบบเดิมสำหรับการเข้าถึงแอปพลิเคชันภายในองค์กร โดยให้สิทธิ์ตามตัวตนและนโยบายการเข้าถึง อย่างไรก็ตาม ความเหมาะสมในการทดแทน VPN ขึ้นอยู่กับประเภทแอปพลิเคชัน รูปแบบการเชื่อมต่อ และข้อกำหนดขององค์กร
5. องค์กรที่มี Firewall หรือ SD-WAN อยู่แล้วจำเป็นต้องเปลี่ยนระบบทั้งหมดหรือไม่?
ไม่จำเป็นเสมอไป องค์กรสามารถประเมินการนำ SASE มาใช้งานแบบค่อยเป็นค่อยไป โดยพิจารณาความสามารถในการเชื่อมต่อกับระบบเดิม ขอบเขตบริการที่ต้องการใช้งาน และแผนการปรับปรุงโครงสร้างเครือข่ายในระยะยาว
6. องค์กรในประเทศไทยควรเริ่มต้นใช้งาน SASE อย่างไร?
องค์กรควรเริ่มจากการประเมินโครงสร้าง Network และ Security ปัจจุบัน ระบุปัญหาด้านการเชื่อมต่อและการเข้าถึงระบบ จากนั้นกำหนดความต้องการด้าน Security, Performance และ Compliance ก่อนพิจารณาทดสอบโซลูชัน SASE กับการใช้งานจริง โดยสามารถปรึกษาผู้ให้บริการ System Integrator เช่น WIT เพื่อช่วยวางแผนการนำเทคโนโลยีไปใช้งาน
สรุป: SASE ช่วยให้องค์กรรวมการเชื่อมต่อและความปลอดภัยไว้ในแพลตฟอร์มเดียว
SASE เป็นแนวทางสำคัญในการพัฒนาโครงสร้างพื้นฐานเครือข่ายและความปลอดภัยสำหรับองค์กรที่ต้องรองรับ Cloud Computing, Hybrid Work และระบบ IT ที่กระจายตัวมากขึ้น
ด้วยการรวม SD-WAN และ Security Services เข้าไว้ด้วยกัน SASE ช่วยให้องค์กรสามารถบริหารการเชื่อมต่อและนโยบายความปลอดภัยได้อย่างสอดคล้อง พร้อมเพิ่มความยืดหยุ่นในการรองรับผู้ใช้งานและสำนักงานหลายแห่ง
Cato SASE Cloud Platform เป็นหนึ่งในโซลูชันที่นำแนวคิดดังกล่าวมาใช้งานผ่านสถาปัตยกรรม Cloud-native โดยรวม Global Private Backbone, Secure SD-WAN, Security Services และ Zero Trust Access เพื่อช่วยให้องค์กรพัฒนา Network และ Security ให้พร้อมรองรับความต้องการทางธุรกิจในอนาคต
สำหรับองค์กรที่ต้องการประเมินแนวทางนำ SASE มาใช้ สามารถติดต่อทีม WIT เพื่อปรึกษาการออกแบบและพัฒนาโครงสร้าง Network และ Cybersecurity ให้เหมาะสมกับสภาพแวดล้อมขององค์กร
แหล่งข้อมูลอ้างอิง
ข้อมูลด้านสถาปัตยกรรม ความสามารถของ Cato และรายละเอียดบริการ WIT ตรวจสอบจากแหล่งข้อมูลทางการดังนี้