

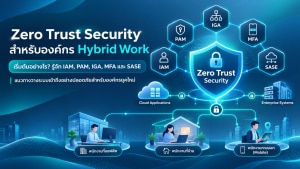
Zero Trust Security สำหรับองค์กร Hybrid Work ต้องเริ่มอย่างไร? รู้จัก IAM, PAM, IGA, MFA และ SASE ที่ทำงานร่วมกัน
จัดทำโดย: WIT Team | เผยแพร่เมื่อ: 2 พฤศจิกายน 2569
Hybrid Work ทำให้องค์กรไม่ได้ปกป้องเพียง “เครือข่ายในสำนักงาน” อีกต่อไป แต่ต้องดูแลการเข้าถึงระบบจากพนักงานที่ทำงานจากออฟฟิศ บ้าน สาขา หรือระหว่างเดินทาง ขณะเดียวกัน Application และข้อมูลสำคัญก็กระจายอยู่ทั้งใน Data Center, SaaS และ Cloud Environment
ในบริบทนี้ ปัญหาสำคัญไม่ใช่แค่ว่า “ใครล็อกอินได้” แต่คือ “ใครควรเข้าถึงอะไร ภายใต้เงื่อนไขแบบไหน และจะควบคุมความเสี่ยงอย่างไรถ้าบัญชีหรืออุปกรณ์ถูกโจมตี”
นั่นคือเหตุผลที่หลายองค์กรหันมาพิจารณา Zero Trust Security ซึ่งเป็นแนวทางด้านความปลอดภัยที่ตั้งอยู่บนหลักการว่า ไม่ควรเชื่อถือผู้ใช้ อุปกรณ์ หรือ Session ใดโดยอัตโนมัติ แม้จะอยู่ภายในเครือข่ายองค์กรก็ตาม
สำหรับ WIT (World Information Technology) หัวใจของการทำ Zero Trust ไม่ใช่การติดตั้งเครื่องมือเพิ่มแบบกระจัดกระจาย แต่คือการออกแบบให้ Identity, Access Control, Privileged Access, Governance และ Secure Connectivity ทำงานร่วมกันอย่างเป็นระบบ เพื่อให้องค์กรลดความเสี่ยงโดยไม่ขัดขวางการทำงานของธุรกิจ
บทความนี้จะช่วยให้ทีม IT และ Security เข้าใจว่า IAM, PAM, IGA, MFA และ SASE ต่างกันอย่างไร มีบทบาทตรงไหนใน Zero Trust Architecture และองค์กรควรเริ่มต้นอย่างไรให้ได้ผลในทางปฏิบัต
Key Takeaways
- Zero Trust Security เป็นแนวทางเชิงสถาปัตยกรรม ไม่ใช่ผลิตภัณฑ์ตัวเดียวที่ซื้อแล้วจบ
- IAM, PAM, IGA, MFA และ SASE ทำหน้าที่ต่างกัน แต่ต้องทำงานร่วมกันเพื่อควบคุมการเข้าถึงอย่างรัดกุม
- MFA อย่างเดียวไม่เพียงพอ หากองค์กรยังไม่มีการกำกับสิทธิ์ การควบคุมบัญชี Privileged และการจำกัดการเข้าถึงตามบริบท
- Hybrid Work ต้องการการควบคุมแบบ Identity-Centric มากกว่าการเชื่อมั่นตามตำแหน่งเครือข่าย
- WIT แนะนำให้เริ่มจาก Use Case ที่มีความเสี่ยงสูงก่อน เช่น Privileged Access, Remote Access และระบบที่มีข้อมูลสำคัญ
Zero Trust Security คืออะไร?
Zero Trust Security คือแนวทางการรักษาความปลอดภัยที่กำหนดให้ทุกการเข้าถึงทรัพยากรต้องผ่านการตรวจสอบตัวตน สิทธิ์ และบริบทความเสี่ยงก่อนเสมอ โดยไม่ให้ความไว้วางใจแบบอัตโนมัติเพียงเพราะผู้ใช้หรืออุปกรณ์อยู่ในเครือข่ายองค์กร
แนวคิดนี้สำคัญมากในยุค Hybrid Work เพราะรูปแบบการทำงานสมัยใหม่ทำให้ขอบเขตเครือข่ายแบบเดิมไม่ชัดเจนอีกต่อไป ผู้ใช้เชื่อมต่อจากหลายสถานที่ ใช้อุปกรณ์หลายประเภท และเข้าถึงระบบผ่านหลายช่องทาง
ดังนั้น Zero Trust จึงเปลี่ยนมุมมองจาก “ปกป้อง Network Perimeter” ไปเป็น “ควบคุมการเข้าถึง Resource แต่ละรายการ” เช่น Application, API, Database, SaaS หรือ Administrative Console
ทำไม Hybrid Work จึงทำให้ Zero Trust กลายเป็นเรื่องจำเป็น
เมื่อองค์กรเปลี่ยนไปสู่ Hybrid Work ความเสี่ยงด้านการเข้าถึงมักเพิ่มขึ้นในหลายมิติพร้อมกัน เช่น
- พนักงานเข้าถึงระบบจากนอกสำนักงาน
- มีการใช้ SaaS และ Cloud มากขึ้น
- บัญชีผู้ใช้กระจายอยู่หลายระบบ
- ผู้ดูแลระบบมีสิทธิ์สูงในหลาย Environment
- Vendor หรือ Third Party ต้องเข้าระบบจากภายนอก
- องค์กรต้องรองรับทั้ง Managed Device และบางกรณีอาจมี BYOD
หากยังใช้แนวทางเดิม เช่น เปิด VPN แล้วถือว่าปลอดภัย หรือกำหนดสิทธิ์แบบกว้างเพื่อความสะดวก องค์กรอาจเผชิญปัญหาต่อไปนี้
ความเสี่ยงที่พบบ่อยในองค์กร Hybrid Work
| สถานการณ์ | ความเสี่ยงที่เกิดขึ้น | ผลกระทบทางธุรกิจ |
|---|---|---|
| Remote Access ผ่าน VPN แบบกว้าง | ผู้ใช้ได้รับสิทธิ์ระดับเครือข่ายมากเกินจำเป็น | เพิ่มโอกาสการเข้าถึงระบบที่ไม่เกี่ยวข้อง |
| บัญชีผู้ใช้หลายระบบ | สิทธิ์ไม่สอดคล้องกับบทบาทจริง | เกิด Excessive Privilege และ Audit ยาก |
| Privileged Account คงสิทธิ์ถาวร | บัญชีระดับสูงกลายเป็นเป้าหมายสำคัญ | หากถูกยึดบัญชีอาจกระทบระบบวงกว้าง |
| พนักงานย้ายตำแหน่งหรือลาออก | บัญชีตกค้างและสิทธิ์ไม่ได้ถูกถอด | เพิ่มความเสี่ยง Insider Threat และ Compliance |
| Third-party Access | Vendor เข้าระบบเกินขอบเขตหรือนานเกินไป | เสี่ยงต่อ Supply Chain และการควบคุมไม่ทั่วถึง |
สำหรับ WIT ประเด็นสำคัญคือ องค์กรไม่ควรเริ่มจากการถามว่า “ต้องซื้ออะไรเพิ่ม” แต่ควรถามก่อนว่า ทรัพยากรใดสำคัญที่สุด ใครควรเข้าถึง และปัจจุบันมีช่องว่างในการควบคุมตรงไหน
IAM, PAM, IGA, MFA และ SASE ต่างกันอย่างไร?
คำว่า Zero Trust มักทำให้หลายองค์กรสับสน เพราะเกี่ยวข้องกับเทคโนโลยีหลายกลุ่ม และแต่ละกลุ่มก็แก้ปัญหาคนละมุม หากไม่แยกบทบาทให้ชัด อาจลงทุนซ้ำซ้อนหรือคาดหวังผิดจากเครื่องมือแต่ละประเภท
ตารางเปรียบเทียบแบบสั้น
| เทคโนโลยี | หน้าที่หลัก | คำถามที่ตอบได้ |
|---|---|---|
| IAM | จัดการตัวตน การยืนยันตัวตน และสิทธิ์การเข้าถึง | ใครกำลังเข้าระบบ และควรเข้าถึงอะไร |
| PAM | ควบคุมบัญชีและสิทธิ์ระดับสูง | ใครใช้สิทธิ์ Admin ได้ เมื่อไร และทำอะไรบ้าง |
| IGA | กำกับดูแลวงจรชีวิตและการอนุมัติสิทธิ์ | ใครควรมีสิทธิ์ใด ใครอนุมัติ และยังจำเป็นอยู่หรือไม่ |
| MFA | เพิ่มความมั่นใจในการยืนยันตัวตน | ผู้ล็อกอินเป็นเจ้าของบัญชีจริงหรือไม่ |
| SASE | รวม Network และ Security เพื่อเข้าถึงระบบจากทุกที่อย่างปลอดภัย | จะเชื่อมต่อผู้ใช้ สาขา และ Cloud อย่างปลอดภัยได้อย่างไร |
IAM คือรากฐานของการจัดการตัวตนและสิทธิ์
Identity and Access Management (IAM) คือพื้นฐานของการบริหารตัวตนดิจิทัลในองค์กร ครอบคลุมการสร้างบัญชีผู้ใช้ การยืนยันตัวตน การกำหนดสิทธิ์ และการควบคุมการเข้าถึง Application หรือ Service ต่าง ๆ
ความสามารถที่มักอยู่ใน IAM ได้แก่
- Single Sign-On (SSO)
- Authentication
- Authorization
- Federation
- Access Policy
- Role-Based Access Control
IAM ช่วยให้องค์กรรวมศูนย์การยืนยันตัวตน และลดความซับซ้อนจากการมีระบบล็อกอินแยกหลายตัว แต่ IAM เพียงอย่างเดียวไม่เพียงพอหากองค์กรยังไม่มี Governance ที่ดี หรือปล่อยให้สิทธิ์ถูกสะสมเกินความจำเป็น
WIT มองว่า IAM เป็น “จุดตั้งต้น” ของ Zero Trust สำหรับหลายองค์กร เพราะหากยังไม่รู้ว่าใครคือใคร และใครเข้าถึงอะไรอยู่ การยกระดับไปสู่ Zero Trust จะทำได้ยากมาก
PAM คือการควบคุมความเสี่ยงจากสิทธิ์ระดับสูง
Privileged Access Management (PAM) เน้นจัดการบัญชีที่มีสิทธิ์สูง เช่น Administrator, Root, Domain Admin, Database Admin หรือบัญชีที่ใช้เข้าถึงระบบสำคัญ
เหตุผลที่ PAM สำคัญคือ บัญชีเหล่านี้มีผลกระทบสูง หากถูกนำไปใช้โดยไม่ได้รับอนุญาต ผู้โจมตีอาจเปลี่ยนค่า Config, เข้าถึงข้อมูลสำคัญ หรือเคลื่อนที่ไปยังระบบอื่นได้อย่างรวดเร็ว
แนวทางของ PAM มักรวมถึง
- Credential Vault
- Password Rotation
- Just-in-Time Access
- Session Monitoring
- Session Recording
- Approval Workflow
ตัวอย่าง Use Case
ผู้ดูแลระบบต้องเข้าไปแก้ไข Production Server เวลา 22:00 น. แทนที่จะถือสิทธิ์ Admin ตลอดเวลา องค์กรสามารถกำหนดให้ร้องขอสิทธิ์ชั่วคราว พร้อมบันทึก Session และยกเลิกสิทธิ์หลังงานเสร็จ
WIT Perspective
สำหรับ WIT การเริ่ม Zero Trust โดยไม่จัดการ Privileged Access มักทำให้เกิด “Blind Spot” สำคัญ เพราะแม้องค์กรจะมี MFA และ SSO แล้ว แต่ถ้าบัญชี Admin ยังมีสิทธิ์กว้างแบบถาวร ความเสี่ยงก็ยังคงสูง
IGA คือการกำกับดูแลสิทธิ์ตลอดวงจรชีวิตผู้ใช้
Identity Governance and Administration (IGA) เป็นส่วนที่ช่วยตอบคำถามว่า “ใครควรมีสิทธิ์อะไร” และ “สิทธิ์นั้นยังเหมาะสมอยู่หรือไม่”
IGA จึงเกี่ยวข้องกับเรื่องต่อไปนี้
- Joiner-Mover-Leaver Process
- Access Request
- Access Approval
- Access Review / Certification
- Automated Provisioning / Deprovisioning
- Policy-based Role Assignment
IGA มีความสำคัญมากในองค์กรที่มีระบบจำนวนมาก เพราะปัญหาหลักมักไม่ใช่แค่การล็อกอิน แต่คือการที่ผู้ใช้มีสิทธิ์สะสมเกินหน้าที่ หรือสิทธิ์เก่ายังไม่ถูกเพิกถอนเมื่อเปลี่ยนตำแหน่ง
ตัวอย่าง Use Case
พนักงานย้ายจากฝ่ายบัญชีไปฝ่ายจัดซื้อ หากองค์กรเพิ่มสิทธิ์ใหม่แต่ไม่ถอดสิทธิ์เดิม ก็จะเกิด Privilege Creep ซึ่งเป็นความเสี่ยงด้าน Compliance และ Data Exposure
WIT แนะนำให้องค์กรมอง IGA เป็น “กลไก Governance” ของ Zero Trust ไม่ใช่แค่ระบบอนุมัติสิทธิ์ เพราะแกนสำคัญของ Zero Trust คือการให้สิทธิ์เท่าที่จำเป็น และต้องพิสูจน์ได้ว่าการให้สิทธิ์นั้นมีเหตุผลรองรับ
MFA คือการยืนยันตัวตนที่มากกว่ารหัสผ่าน
Multi-Factor Authentication (MFA) คือการใช้ปัจจัยยืนยันตัวตนมากกว่าหนึ่งประเภท เช่น รหัสผ่านร่วมกับ Authenticator App, Security Key หรือวิธีการอื่นที่เหมาะสม
MFA ช่วยลดความเสี่ยงจากการที่รหัสผ่านถูกขโมยหรือเดาได้ และเป็นองค์ประกอบสำคัญของ Zero Trust โดยเฉพาะสำหรับ
- Remote Access
- Privileged Access
- Access to Sensitive Applications
- Third-party Access
อย่างไรก็ตาม MFA ไม่ควรถูกมองว่าเป็นคำตอบทั้งหมด เพราะต่อให้ยืนยันตัวตนได้ถูกต้อง ก็ยังต้องตอบต่อว่า ผู้ใช้นั้นควรเข้าถึงอะไร และในเงื่อนไขแบบไหน
WIT มองว่า MFA เป็น “ตัวช่วยยกระดับความเชื่อมั่น” ในการยืนยันตัวตน แต่ไม่ใช่ตัวแทนของ Zero Trust ทั้งหมด องค์กรยังต้องมี Access Policy, Governance และการควบคุมสิทธิ์ในระดับลึกกว่านั้น
SASE คือการรวม Network และ Security สำหรับยุค Hybrid Work
Secure Access Service Edge (SASE) คือแนวทางที่รวมความสามารถด้าน Network Connectivity และ Security Services เข้าด้วยกัน เพื่อให้ผู้ใช้เข้าถึง Internet, SaaS และ Private Application ได้อย่างปลอดภัยจากทุกสถานที่
องค์ประกอบที่มักเกี่ยวข้องกับ SASE ได้แก่
- ZTNA
- Secure Web Gateway (SWG)
- CASB
- Firewall as a Service (FWaaS)
- SD-WAN
- Data Protection Capability ตามขอบเขตของแพลตฟอร์ม
SASE เหมาะกับองค์กรที่มีหลายสาขา มีพนักงานกระจายตัว หรือกำลังปรับจากโครงสร้าง Network แบบเดิมไปสู่การเชื่อมต่อที่ยืดหยุ่นและปลอดภัยมากขึ้น
WIT Perspective
WIT มักอธิบาย SASE ในฐานะ “Security + Connectivity Layer” สำหรับองค์กรยุคใหม่ โดยเฉพาะเมื่อธุรกิจไม่สามารถพึ่งพาการเชื่อมต่อแบบสำนักงานใหญ่เป็นศูนย์กลางเพียงอย่างเดียวได้อีกต่อไป
IAM, PAM, IGA, MFA และ SASE ทำงานร่วมกันอย่างไรใน Zero Trust
ประสิทธิภาพของ Zero Trust ไม่ได้อยู่ที่การมีเครื่องมือครบทุกชื่อ แต่ขึ้นอยู่กับการทำให้เครื่องมือเหล่านั้นแลกเปลี่ยนข้อมูลและสนับสนุนนโยบายเดียวกัน
ตัวอย่างภาพรวมการทำงานร่วมกัน
- IGA กำหนดและกำกับว่าสิทธิ์ใดควรถูกมอบให้กับผู้ใช้ตามบทบาท
- IAM ใช้ยืนยันตัวตนและตัดสินใจสิทธิ์พื้นฐานในการเข้าถึงระบบ
- MFA เพิ่มความมั่นใจว่าผู้ใช้ที่ล็อกอินคือเจ้าของตัวตนจริง
- SASE / ZTNA ควบคุมเส้นทางการเข้าถึง Application และบริการจากทุกที่
- PAM เข้ามาควบคุมเมื่อผู้ใช้นั้นต้องการสิทธิ์ระดับสูงหรือเข้าถึงระบบสำคัญเป็นพิเศษ
Answer-First Summary
หากอธิบายแบบสั้นที่สุด:
IAM ทำให้รู้ว่า “ใครคือใคร”, MFA ช่วยยืนยันว่า “ใช่เจ้าของบัญชีจริงหรือไม่”, IGA ทำให้มั่นใจว่า “ควรมีสิทธิ์นั้นจริง”, PAM คุมว่า “สิทธิ์สูงถูกใช้อย่างปลอดภัยหรือไม่” และ SASE ช่วยให้ “การเข้าถึงจากทุกที่เกิดขึ้นอย่างปลอดภัยและสอดคล้องกับนโยบาย”
Zero Trust Roadmap: องค์กรควรเริ่มต้นอย่างไร?
องค์กรไม่จำเป็นต้องทำทุกอย่างพร้อมกัน การเริ่มต้นที่ดีควรอยู่บนพื้นฐานของ Risk Prioritization และ Business Context
1) เริ่มจากการทำความเข้าใจทรัพยากรสำคัญ
ระบุให้ชัดว่าองค์กรมี
- ระบบใดเป็น Critical System
- ข้อมูลใดเป็น Sensitive Data
- ผู้ใช้กลุ่มใดมีความเสี่ยงสูง
- บัญชี Admin และ Service Account มีอยู่ตรงไหน
- ช่องทาง Remote Access ใดบ้างที่ใช้อยู่
2) ประเมินช่องว่างของ Identity และ Access Control
คำถามที่ควรถาม เช่น
- บัญชีสำคัญทั้งหมดมี MFA หรือยัง
- มีบัญชี Privileged ที่ยังถือสิทธิ์ถาวรหรือไม่
- มีบัญชีตกค้างจากพนักงานที่ลาออกหรือเปลี่ยนตำแหน่งหรือไม่
- Vendor Access ถูกควบคุมเป็นครั้งคราวหรือเปิดค้างไว้
- Remote Access ถูกจำกัดระดับ Application แล้วหรือยัง
3) วางลำดับความสำคัญตามความเสี่ยง
WIT แนะนำให้เริ่มจากพื้นที่ที่ให้ผลลัพธ์เร็วและลดความเสี่ยงได้ชัด เช่น
- บังคับใช้ MFA กับบัญชีสำคัญ
- ควบคุม Privileged Access ด้วย PAM
- ปรับปรุง Identity Lifecycle และ Access Review
- ลดการพึ่งพา VPN แบบกว้างด้วยแนวทาง ZTNA / SASE
- เชื่อมโยงข้อมูล Log และ Monitoring เพื่อเพิ่ม Visibility
4) ออกแบบนโยบายให้สมดุลกับการใช้งานจริง
Zero Trust ที่ดีต้องไม่ทำให้การทำงานของธุรกิจชะงัก องค์กรจึงควรออกแบบ Policy ให้เหมาะกับความเสี่ยงของแต่ละกลุ่มผู้ใช้และระบบ เช่น
- บัญชี Admin ใช้ MFA ที่เข้มงวดกว่าผู้ใช้ทั่วไป
- Application สำคัญต้องใช้ Device Posture Check
- Third-party ต้องใช้ Approval และ Time-bound Access
- Sensitive Data Access ต้องมี Review ที่ถี่กว่า
5) วัดผลและปรับปรุงอย่างต่อเนื่อง
Zero Trust ไม่ใช่ Project ที่ทำครั้งเดียวจบ แต่เป็นการยกระดับความสามารถด้าน Security อย่างต่อเนื่อง ตัวอย่างตัวชี้วัดที่ควรติดตาม เช่น
- สัดส่วนบัญชีที่มี MFA
- สัดส่วนบัญชี Privileged ที่อยู่ภายใต้ PAM
- จำนวนบัญชีตกค้าง
- ระยะเวลาในการ Deprovision บัญชี
- สัดส่วนระบบสำคัญที่มี Policy ควบคุมตาม Zero Trust
- จำนวน Exception ที่ยังไม่ได้รับการทบทวน
ตารางเลือกเทคโนโลยีตามปัญหาที่องค์กรกำลังเจอ
| หากองค์กรกำลังเจอปัญหา | เทคโนโลยีที่ควรเริ่มพิจารณา |
|---|---|
| ผู้ใช้มีบัญชีหลายระบบ และ Login ซับซ้อน | IAM |
| บัญชี Admin มีความเสี่ยงสูง | PAM |
| สิทธิ์ผู้ใช้ไม่ตรงกับบทบาท หรือมีบัญชีตกค้าง | IGA |
| กลัวความเสี่ยงจาก Password Theft และ Remote Login | MFA |
| ต้องดูแลพนักงานหลายสถานที่และเข้าถึงระบบจากภายนอก | SASE / ZTNA |
WIT Perspective: แนวคิดที่สำคัญกว่าการเลือกเครื่องมือ
สำหรับ WIT การทำ Zero Trust ให้ประสบผลสำเร็จไม่ได้เริ่มจากการซื้อเทคโนโลยีที่มากที่สุด แต่เริ่มจากการวิเคราะห์ว่า “การเข้าถึงแบบไหนคือความเสี่ยงสูงสุดขององค์กร” แล้วออกแบบการควบคุมให้ตอบโจทย์นั้นอย่างเป็นระบบ
สิ่งที่หลายองค์กรมักมองข้ามคือ การลงทุนด้าน Security ที่ดีควรเชื่อมโยงกับ 3 เรื่องพร้อมกัน ได้แก่
- Risk Reduction ลดโอกาสและผลกระทบจากการเข้าถึงที่ไม่เหมาะสม
- Operational Efficiency ลดภาระของทีม IT ในการจัดการสิทธิ์แบบ Manual
- Audit & Compliance Readiness ทำให้ตรวจสอบย้อนหลังได้ว่าใครเข้าถึงอะไร เมื่อไร และเพราะเหตุใด
แนวทางนี้สอดคล้องกับบทบาทของ WIT ในฐานะผู้ให้บริการด้าน Cybersecurity Solutions และ Solution Consulting ที่ช่วยองค์กรวางโครงสร้างการเข้าถึงอย่างปลอดภัยตามบริบทธุรกิจจริง ไม่ใช่เพียงติดตั้งเครื่องมือรายตัวโดยขาดภาพรวม
Use Cases ที่พบบ่อยในองค์กรไทย
Use Case 1: พนักงานทำงานจากบ้านและเข้าถึง ERP
องค์กรต้องการให้พนักงานการเงินเข้าถึง ERP จากบ้านได้อย่างปลอดภัย
แนวทางที่เหมาะสมคือ ใช้ IAM และ MFA สำหรับการยืนยันตัวตน เชื่อมกับนโยบาย ZTNA หรือ SASE เพื่อจำกัดการเข้าถึงเฉพาะ Application ที่จำเป็น และใช้ IGA เพื่อทบทวนสิทธิ์ตามบทบาทเป็นระยะ
Use Case 2: Vendor เข้าดูแลระบบ Production
Vendor ต้องเข้าไปแก้ไขระบบจากภายนอกเป็นครั้งคราว
แนวทางที่เหมาะสมคือ ใช้ MFA ร่วมกับ PAM เพื่ออนุมัติการเข้าถึงแบบชั่วคราว บันทึก Session และจำกัดช่วงเวลาในการเข้าถึง
Use Case 3: พนักงานย้ายตำแหน่ง
พนักงานเปลี่ยนจากฝ่ายหนึ่งไปอีกฝ่ายหนึ่ง แต่ยังถือสิทธิ์เดิม
แนวทางที่เหมาะสมคือ ใช้ IGA เพื่อเชื่อมกระบวนการ Joiner-Mover-Leaver และให้ระบบช่วยปรับสิทธิ์ตามบทบาทใหม่อย่างเป็นระบบ
FAQ
1) Zero Trust Security คืออะไรแบบเข้าใจง่าย?
Zero Trust Security คือแนวคิดที่ไม่เชื่อถือการเข้าถึงใดโดยอัตโนมัติ แต่กำหนดให้ทุกการเข้าถึงต้องตรวจสอบตัวตน สิทธิ์ และบริบทก่อนเสมอ เพื่อจำกัดความเสี่ยงและให้สิทธิ์เท่าที่จำเป็น
2) IAM กับ IGA ต่างกันอย่างไร?
IAM เน้นการจัดการตัวตนและการเข้าถึง เช่น Login, SSO และ Access Policy ขณะที่ IGA เน้นการกำกับดูแลว่าใครควรมีสิทธิ์อะไร ใครอนุมัติ และควรถอดสิทธิ์เมื่อไร
3) มี MFA แล้ว ยังต้องใช้ PAM หรือไม่?
ยังอาจจำเป็น เพราะ MFA ช่วยยืนยันตัวตน แต่ PAM ช่วยควบคุมการใช้สิทธิ์ระดับสูง เช่น Admin Access, Session Monitoring และ Just-in-Time Access ซึ่ง MFA ไม่ได้ครอบคลุมโดยตรง
4) SASE จำเป็นสำหรับ Zero Trust หรือไม่?
ไม่จำเป็นเสมอไป แต่มีประโยชน์มากสำหรับองค์กรที่มี Hybrid Work, หลายสาขา หรือผู้ใช้จำนวนมากที่ต้องเข้าถึงระบบจากภายนอก เพราะช่วยรวมการเชื่อมต่อและความปลอดภัยให้เป็นระบบมากขึ้น
5) องค์กรควรเริ่มจาก IAM, PAM หรือ SASE ก่อน?
ควรเริ่มจากจุดที่เป็นความเสี่ยงสูงสุดขององค์กร หากปัญหาหลักคือ Identity และ Login ควรเริ่มจาก IAM และ MFA หากเสี่ยงจากบัญชี Admin ควรเริ่มจาก PAM และหากโจทย์หลักคือ Remote Access และ Hybrid Work ควรพิจารณา ZTNA หรือ SASE
6) Zero Trust เหมาะกับองค์กรขนาดกลางหรือไม่?
เหมาะ เพราะ Zero Trust ไม่ได้หมายถึงการลงทุนขนาดใหญ่ในครั้งเดียว องค์กรขนาดกลางสามารถเริ่มจากการควบคุมบัญชีสำคัญ บังคับใช้ MFA และทบทวนสิทธิ์ก่อน แล้วค่อยขยายตามความเสี่ยงและงบประมาณ
Conclusion
Zero Trust Security ไม่ใช่เทรนด์ที่ควรรู้ไว้เฉย ๆ แต่เป็นแนวทางที่มีความสำคัญต่อองค์กรที่กำลังเผชิญความซับซ้อนจาก Hybrid Work, Cloud Adoption และภัยคุกคามที่พุ่งเป้ามายังตัวตนและสิทธิ์การเข้าถึงโดยตรง
IAM, PAM, IGA, MFA และ SASE ไม่ได้แข่งขันกัน แต่ทำหน้าที่ต่างกันคนละชั้น หากองค์กรเข้าใจบทบาทของแต่ละส่วนและออกแบบให้ทำงานร่วมกันได้ ก็จะสามารถยกระดับการควบคุมการเข้าถึง ลดสิทธิ์เกินความจำเป็น และเพิ่มความพร้อมด้าน Security Governance ได้อย่างมีนัยสำคัญ
สำหรับองค์กรที่ต้องการเพิ่มทั้ง Security Posture, Operational Control และ Visibility การเริ่มต้นอย่างเป็นขั้นตอน โดยใช้ความเสี่ยงและบริบทของธุรกิจเป็นตัวนำ จะให้ผลลัพธ์ที่ดีกว่าการลงทุนแบบกระจายโดยไม่มี Roadmap ที่ชัดเจน
หากองค์กรของคุณกำลังวางแผนทำ Zero Trust Security หรือกำลังประเมินว่า IAM, PAM, IGA, MFA และ SASE ควรถูกออกแบบให้ทำงานร่วมกันอย่างไร ทีมผู้เชี่ยวชาญของ WIT (World Information Technology) สามารถช่วยวิเคราะห์ Use Case, ประเมิน Security Gap และวางแนวทางที่เหมาะกับสภาพแวดล้อมขององค์กรได้
WIT ให้บริการด้าน Cybersecurity Solutions และ Solution Consulting เพื่อช่วยให้องค์กรออกแบบการเข้าถึงระบบอย่างปลอดภัย สอดคล้องกับการทำงานแบบ Hybrid Work และเป้าหมายทางธุรกิจในระยะยาว
แหล่งข้อมูลอ้างอิง
- NIST — Zero Trust Architecture (SP 800-207)
https://csrc.nist.gov/pubs/sp/800/207/final - NIST — Implementing a Zero Trust Architecture (SP 1800-35)
https://csrc.nist.gov/pubs/sp/1800/35/final - CISA — Zero Trust Maturity Model 2.0
https://www.cisa.gov/resources-tools/resources/zero-trust-maturity-model - NIST — Digital Identity Guidelines: Authentication and Authenticator Management (SP 800-63B)
https://csrc.nist.gov/projects/digital-identity-guidelines - WIT (World Information Technology) — เว็บไซต์องค์กรและหน้า Cybersecurity Solutions
https://www.wit.co.th/
https://www.wit.co.th/?page_id=3635