

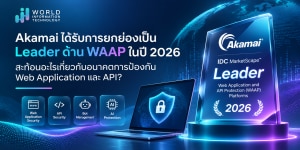
Akamai ได้รับการยกย่องเป็น Leader ด้าน WAAP ในปี 2026 สะท้อนอะไรเกี่ยวกับอนาคตการป้องกัน Web Application และ API?
จัดทำโดย WIT Team | บทความเผยแพร่: 2 พฤศจิกายน 2026
ทำไมการได้รับการยอมรับด้าน WAAP ของ Akamai จึงสำคัญต่อองค์กร?
การที่ Akamai Technologies ได้รับการจัดให้อยู่ในกลุ่ม Leader จากรายงาน IDC MarketScape: Worldwide Web Application and API Protection (WAAP) Platforms 2026 Vendor Assessment ไม่ได้สะท้อนเพียงความสามารถของโซลูชันด้าน Cybersecurity แต่ยังเป็นสัญญาณของการเปลี่ยนแปลงแนวทางป้องกัน Web Application และ API ในยุคที่ภัยคุกคามมีความซับซ้อนมากขึ้น
ในอดีต องค์กรอาจมองว่าการติดตั้ง Web Application Firewall (WAF) เป็นมาตรการสำคัญในการปกป้องเว็บไซต์และระบบออนไลน์ แต่เมื่อ Digital Transformation ทำให้ Application Programming Interface (API) กลายเป็นกลไกหลักในการเชื่อมต่อระบบ Cloud, Mobile Application, Third-party Services และ AI ความเสี่ยงด้าน Application Security จึงไม่ได้จำกัดอยู่เพียงการโจมตีเว็บไซต์อีกต่อไป
ข้อมูลจากรายงาน Apps, APIs, and DDoS 2026 State of the Internet ของ Akamai ระบุว่า จำนวนการโจมตี API เฉลี่ยรายวันเพิ่มขึ้น 113% เมื่อเทียบกับปีก่อนหน้า ขณะที่การโจมตี Web Application เพิ่มขึ้น 73% ระหว่างปี 2023–2025 และการโจมตีแบบ Layer 7 DDoS เพิ่มขึ้น 104% ในช่วงเวลาเดียวกัน [2]
ตัวเลขเหล่านี้สะท้อนว่าองค์กรจำเป็นต้องประเมินการป้องกัน Web Application และ API ในภาพรวม ไม่ใช่แยกแต่ละระบบออกจากกัน
ประเด็นสำคัญจึงไม่ใช่เพียงว่า Akamai ได้รับการยอมรับในฐานะ Leader อย่างไร แต่คือ การยอมรับครั้งนี้สะท้อนทิศทางของเทคโนโลยี WAAP และองค์กรควรเตรียมความพร้อมด้าน Application Security อย่างไรในอนาคต
Key Takeaways: 5 ประเด็นสำคัญจากการได้รับการยอมรับของ Akamai
- Application Security กำลังเปลี่ยนจากการป้องกันแบบแยกส่วนสู่แพลตฟอร์มแบบบูรณาการ โดยเชื่อมโยง WAF, API Security, Bot Management และ DDoS Protection ให้ทำงานร่วมกัน
- API Security กลายเป็นองค์ประกอบสำคัญของการรักษาความปลอดภัยองค์กร เพราะ API เชื่อมต่อระบบธุรกิจ ข้อมูลสำคัญ และบริการ AI
- AI และระบบอัตโนมัติกำลังเปลี่ยนลักษณะของ Application Traffic ทำให้องค์กรต้องสามารถแยกแยะการใช้งานที่ได้รับอนุญาต การใช้งานผิดวัตถุประสงค์ และพฤติกรรมที่มีความเสี่ยง
- การป้องกันต้องรวดเร็ว แม่นยำ และรองรับการทำงานอัตโนมัติ โดยคำนึงถึง False Positive และความต่อเนื่องของบริการควบคู่ไปกับความสามารถในการตรวจจับภัยคุกคาม
- อนาคตของ WAAP คือการมองเห็นและจัดการความเสี่ยงตลอด Application Lifecycle ตั้งแต่การพัฒนา การนำระบบขึ้นใช้งาน ไปจนถึงการตรวจสอบภัยคุกคามใน Runtime Environment
Akamai ได้รับการจัดอันดับ Leader ด้าน WAAP จาก IDC MarketScape 2026 เพราะอะไร?
เมื่อวันที่ 12 ตุลาคม 2026 Akamai ประกาศว่าได้รับการจัดให้อยู่ในกลุ่ม Leader จากรายงาน IDC MarketScape: Worldwide Web Application and API Protection (WAAP) Platforms 2026 Vendor Assessment (Doc #US54130626) ซึ่งเผยแพร่ในเดือนกันยายน 2026 และนับเป็นครั้งที่สองที่ Akamai ได้รับการยอมรับในกลุ่ม Leader ของการประเมินนี้ [1]
IDC MarketScape เป็นกรอบการประเมินผู้ให้บริการเทคโนโลยีที่พิจารณาทั้งความสามารถของผลิตภัณฑ์ในปัจจุบัน (Capabilities) และกลยุทธ์ของผู้ให้บริการสำหรับอนาคต (Strategies) เพื่อช่วยให้องค์กรสามารถเปรียบเทียบจุดแข็ง ข้อจำกัด และความเหมาะสมของผู้ให้บริการแต่ละราย
สำหรับการประเมินด้าน WAAP ในปี 2026 รายงานได้กล่าวถึงความสามารถของ Akamai App & API Protector (AAP) ในการปกป้อง Web Applications และ API ที่เป็นพื้นฐานสำคัญของธุรกิจดิจิทัล
ประเด็นที่ได้รับการกล่าวถึงประกอบด้วยฐานข้อมูลภัยคุกคามและ Telemetry จากเครือข่ายขนาดใหญ่ แนวทางรักษาความปลอดภัยแบบหลายชั้น และความสามารถในการป้องกันระบบที่รองรับ AI ในระหว่างการทำงานจริง
โครงสร้างด้านความปลอดภัยของ Akamai อาศัยเทคโนโลยีสำคัญ เช่น Adaptive Security Engine, AI-powered WAF, Behavioral DDoS Mitigation, Bot Detection และ API Security โดยทำงานบนเครือข่าย Edge ที่กระจายตัวทั่วโลก พร้อมความสามารถเพิ่มเติมในกลุ่มผลิตภัณฑ์ Application Security [1]
การได้รับการจัดอันดับ Leader หมายความว่า Akamai เป็นโซลูชันที่ดีที่สุดหรือไม่?
การอยู่ในกลุ่ม Leader สะท้อนผลการประเมินตามเกณฑ์และระเบียบวิธีของ IDC สำหรับตลาด WAAP ในช่วงเวลานั้น แต่ไม่ได้หมายความว่า Akamai เป็นผู้ให้บริการอันดับหนึ่งเพียงรายเดียว หรือเป็นโซลูชันที่เหมาะสมที่สุดสำหรับทุกองค์กร
การตัดสินใจเลือกเทคโนโลยียังคงต้องพิจารณาสถาปัตยกรรมระบบ ข้อกำหนดด้านความปลอดภัย รูปแบบการใช้งาน API ความพร้อมของบุคลากร และต้นทุนในการดำเนินงาน
อย่างไรก็ตาม การได้รับการยอมรับครั้งนี้มีความน่าสนใจในเชิงทิศทางของตลาด เนื่องจากสะท้อนว่าความสามารถด้าน Web Application Security จำเป็นต้องพัฒนาให้ครอบคลุมระบบดิจิทัลที่เชื่อมต่อกันมากขึ้น
WAAP คืออะไร และแตกต่างจาก Web Application Firewall (WAF) อย่างไร?
Web Application and API Protection (WAAP) คือแนวทางรักษาความปลอดภัยที่รวมความสามารถในการป้องกัน Web Application และ API เข้าด้วยกัน โดยมี Web Application Firewall เป็นองค์ประกอบพื้นฐาน และเสริมความสามารถด้าน API Protection, Bot Management และ DDoS Mitigation ภายใต้แนวทางการจัดการความปลอดภัยแบบบูรณาการ
WAF แบบดั้งเดิมมุ่งเน้นการตรวจสอบ HTTP/HTTPS Traffic เพื่อระบุและป้องกันการโจมตีที่รู้จัก เช่น SQL Injection และ Cross-Site Scripting (XSS) ขณะที่ WAAP ขยายขอบเขตการป้องกันไปยังพฤติกรรมการใช้งาน API การโจมตีโดยระบบอัตโนมัติ และภัยคุกคามที่ส่งผลต่อความพร้อมใช้งานของ Application
| ประเด็น | Traditional WAF | WAAP |
|---|---|---|
| ขอบเขตหลัก | Web Application Traffic | Web Applications และ APIs |
| การตรวจจับภัยคุกคาม | รูปแบบการโจมตีและกฎความปลอดภัย | ผสมผสานกฎความปลอดภัยกับบริบทและพฤติกรรม |
| API Protection | มีความสามารถบางส่วนตามผลิตภัณฑ์ | เป็นหนึ่งในองค์ประกอบหลัก |
| Bot Management | อาจต้องใช้โซลูชันเพิ่มเติม | มีการเชื่อมโยงความสามารถด้าน Bot Protection |
| DDoS Protection | แตกต่างตามผลิตภัณฑ์และการติดตั้ง | ครอบคลุม Application-layer DDoS ตามความสามารถของแพลตฟอร์ม |
| การบริหารจัดการ | อาจแยกเครื่องมือหลายระบบ | เน้นการมองเห็นและบริหารจัดการร่วมกัน |
หมายเหตุ: ตารางเปรียบเทียบลักษณะการใช้งานโดยทั่วไป ความสามารถจริงขึ้นอยู่กับผลิตภัณฑ์ รุ่นบริการ และการกำหนดค่า ไม่ได้หมายความว่า WAF ทุกระบบขาดความสามารถด้าน API หรือ Bot Protection
อย่างไรก็ตาม WAAP ไม่ได้ทดแทน Secure Coding, API Authorization, Identity and Access Management หรือ Security Testing ทั้งหมด แต่ทำหน้าที่เป็นหนึ่งในชั้นการป้องกันที่สำคัญของสถาปัตยกรรม Application Security
5 แนวโน้มอนาคตของ Web Application และ API Security ที่สะท้อนจาก IDC MarketScape 2026
1. จาก Web Security และ API Security ที่แยกกัน สู่ Unified Application Protection
แนวโน้มสำคัญประการแรกคือ การรักษาความปลอดภัย Web Application และ API จำเป็นต้องพิจารณาเป็นระบบเดียวกันมากขึ้น
เว็บไซต์สมัยใหม่ไม่ได้ทำงานอย่างอิสระ แต่เชื่อมโยงกับ API, Cloud Services, Mobile Applications และระบบ Backend จำนวนมาก ตัวอย่างเช่น แพลตฟอร์ม E-commerce หนึ่งระบบอาจใช้ API สำหรับตรวจสอบสินค้า ชำระเงิน จัดการบัญชีสมาชิก และเชื่อมต่อระบบขนส่ง
หากองค์กรตรวจสอบเฉพาะ Traffic ที่เข้ามายังหน้าเว็บไซต์ แต่ไม่มีการมองเห็น API ที่อยู่เบื้องหลัง อาจทำให้เกิดช่องว่างในการตรวจจับพฤติกรรมผิดปกติ
ความเสี่ยงที่องค์กรควรให้ความสำคัญ ได้แก่
- การเข้าถึง API โดยไม่ได้รับอนุญาต
- การใช้ API เพื่อดึงข้อมูลจำนวนมากผิดจากรูปแบบปกติ
- การใช้งาน Business Function ในลักษณะที่ผิดวัตถุประสงค์
- การโจมตีผ่านระบบอัตโนมัติที่สามารถสร้าง Request ได้อย่างต่อเนื่อง
WAAP จึงมีบทบาทในการเชื่อมโยงข้อมูลและการตรวจจับจากหลายองค์ประกอบ เพื่อช่วยให้ทีม Security สามารถมองเห็นเหตุการณ์ที่เกี่ยวข้องกันได้ชัดเจนขึ้น
สิ่งที่องค์กรควรพิจารณา: แทนที่จะวัดความพร้อมด้านความปลอดภัยจากจำนวนเครื่องมือเพียงอย่างเดียว องค์กรควรประเมินว่าเครื่องมือเหล่านั้นสามารถแลกเปลี่ยนข้อมูล ตรวจจับเหตุการณ์ร่วมกัน และสนับสนุนกระบวนการตอบสนองต่อภัยคุกคามได้ดีเพียงใด
2. API Security ต้องครอบคลุมตั้งแต่การค้นหา API จนถึงการป้องกันใน Runtime
API ได้กลายเป็นหนึ่งในองค์ประกอบสำคัญที่สุดของระบบดิจิทัล เนื่องจากทำหน้าที่เป็นช่องทางเชื่อมต่อระหว่าง Application บริการ และข้อมูลขององค์กร
อย่างไรก็ตาม การมี API จำนวนมากทำให้เกิดความท้าทายด้านการมองเห็น โดยเฉพาะ API ที่ไม่ได้รับการจัดทำเอกสาร ไม่มีเจ้าของระบบชัดเจน หรือยังเปิดใช้งานแม้ไม่จำเป็นแล้ว
งานวิจัย 2026 API Security Impact Study ของ Akamai ซึ่งสำรวจผู้เชี่ยวชาญด้านความปลอดภัย 1,840 คนใน 10 ประเทศ พบว่า 87% ของผู้ตอบแบบสำรวจรายงานว่าองค์กรของตนประสบเหตุการณ์ด้าน API Security อย่างน้อยหนึ่งครั้งในช่วง 12 เดือนก่อนการสำรวจ เทียบกับ 76% ในการศึกษาเมื่อปี 2022 [3]
ข้อมูลดังกล่าวชี้ให้เห็นความสำคัญของการพัฒนา API Security ที่ไม่จำกัดอยู่เพียงการตรวจสอบ Traffic ใน Production
แนวทางที่เหมาะสมควรครอบคลุมองค์ประกอบสำคัญ ได้แก่
API Discovery: ค้นหา API ที่มีการใช้งานจริง เพื่อจัดทำ Inventory และลดช่องว่างในการมองเห็น
API Security Posture Management: ประเมินสถานะความปลอดภัย การตั้งค่า และความเสี่ยงของ API อย่างต่อเนื่อง
API Security Testing: ตรวจสอบช่องโหว่ก่อนนำ API ขึ้นใช้งาน รวมถึงความเสี่ยงด้าน Authentication, Authorization และ Business Logic
Runtime Protection: ตรวจจับและตอบสนองต่อพฤติกรรมผิดปกติขณะ API ทำงานจริง
ตัวอย่างความเสี่ยงที่ควรตรวจสอบคือ Broken Object Level Authorization (BOLA) ซึ่งอยู่ใน OWASP API Security Top 10 ปี 2023 และเกี่ยวข้องกับการควบคุมสิทธิ์เข้าถึงข้อมูลในระดับ Object ที่ไม่เหมาะสม [4]
ความเสี่ยงประเภทนี้แสดงให้เห็นว่า การตรวจสอบรูปแบบ Request เพียงอย่างเดียวอาจไม่เพียงพอ เพราะจำเป็นต้องเข้าใจด้วยว่าผู้ใช้งานมีสิทธิ์เข้าถึงข้อมูลหรือดำเนินการนั้นจริงหรือไม่
แนวโน้มในอนาคต: API Security จะมีความเชื่อมโยงกับกระบวนการพัฒนา Application มากขึ้น โดยองค์กรต้องสามารถเชื่อมโยงความเสี่ยงที่พบระหว่าง Runtime กลับไปยังทีมพัฒนาและส่วนของ Source Code ที่เกี่ยวข้อง เพื่อสนับสนุนการแก้ไขปัญหาได้รวดเร็วขึ้น
3. AI และ Agentic AI กำลังเปลี่ยนรูปแบบภัยคุกคามต่อ Application
การนำ Artificial Intelligence มาใช้ในองค์กร ไม่ว่าจะเป็น AI Chatbot, Intelligent Assistant หรือ Agentic AI ทำให้เกิดรูปแบบการเชื่อมต่อระหว่างระบบที่ซับซ้อนมากขึ้น
AI Applications จำนวนมากอาศัย API ในการเรียกใช้ข้อมูล เชื่อมต่อระบบภายใน และดำเนินงานตามคำสั่งของผู้ใช้งาน
เมื่อ AI Agent สามารถดำเนินงานหลายขั้นตอนโดยอัตโนมัติ การรักษาความปลอดภัยจึงต้องครอบคลุมมากกว่าการระบุว่าคำขอหนึ่งเป็นการโจมตีหรือไม่ แต่รวมถึงการพิจารณาว่าระบบใดเป็นผู้ส่งคำขอ มีสิทธิ์ดำเนินการอะไร และพฤติกรรมนั้นสอดคล้องกับนโยบายองค์กรหรือไม่
ตัวอย่างความเสี่ยงที่เกี่ยวข้อง ได้แก่
- Prompt Injection: การแทรกคำสั่งที่อาจทำให้ AI ทำงานผิดจากวัตถุประสงค์
- Sensitive Data Exposure: ความเสี่ยงจากการเปิดเผยข้อมูลสำคัญผ่านการทำงานของ AI หรือ API
- Identity and Privilege Abuse: การใช้สิทธิ์ของ AI Agent หรือระบบที่เชื่อมต่ออย่างไม่เหมาะสม
- Automated API Abuse: การเรียกใช้ API โดยระบบอัตโนมัติในลักษณะที่ละเมิดนโยบายหรือส่งผลกระทบต่อบริการ
OWASP ได้เผยแพร่กรอบ Top 10 for Agentic Applications 2026 เพื่อช่วยองค์กรระบุและบริหารความเสี่ยงที่เกิดจาก AI Agent ซึ่งสามารถวางแผน ตัดสินใจ และดำเนินงานผ่านระบบต่าง ๆ ได้ด้วยตนเอง [5]
การเปลี่ยนแปลงดังกล่าวชี้ให้เห็นว่า Application Security ในอนาคตต้องทำงานร่วมกับ API Security, Identity Security และ AI Governance อย่างใกล้ชิด
แต่สิ่งสำคัญคือไม่ใช่ Automation หรือ AI Agent ทุกประเภทจะเป็นภัยคุกคาม องค์กรจำเป็นต้องแยกแยะระหว่างการใช้งานที่ได้รับอนุญาตกับพฤติกรรมที่มีความเสี่ยง เพื่อรักษาความปลอดภัยโดยไม่กระทบต่อการใช้งานทางธุรกิจที่ถูกต้อง
4. ระบบรักษาความปลอดภัยต้องป้องกันได้รวดเร็ว โดยไม่กระทบต่อประสบการณ์ผู้ใช้งาน
ความเร็วในการตอบสนองต่อภัยคุกคามเป็นอีกหนึ่งปัจจัยสำคัญของ Application Security
เมื่อเกิดการเปิดเผยช่องโหว่ใหม่ องค์กรต้องสามารถประเมินความเสี่ยงและนำมาตรการป้องกันมาใช้งานได้อย่างทันท่วงที โดยไม่จำเป็นต้องรอให้การแก้ไข Source Code เสร็จสมบูรณ์ในทุกกรณี
หนึ่งในแนวทางที่ช่วยลดความเสี่ยงระหว่างรอการแก้ไขถาวรคือ Virtual Patching ซึ่งใช้มาตรการป้องกันในชั้น Application Security เพื่อช่วยสกัดรูปแบบการโจมตีที่เกี่ยวข้องกับช่องโหว่
ในบทวิเคราะห์ผล IDC MarketScape 2026 ของ Akamai มีการกล่าวถึงความสามารถ Rapid Rules สำหรับเร่งนำกฎป้องกันช่องโหว่สำคัญไปใช้งาน รวมถึงความสำคัญของการลด False Positive เพื่อให้องค์กรสามารถเปิดใช้งานมาตรการป้องกันอัตโนมัติได้อย่างต่อเนื่อง [6]
อย่างไรก็ตาม ความแม่นยำของระบบต้องพิจารณาควบคู่กับความสามารถในการตรวจจับภัยคุกคาม เพราะการบล็อก Request ที่ถูกต้องอาจส่งผลกระทบต่อธุรกรรมและประสบการณ์ของลูกค้าได้
ตัวชี้วัดสำคัญจึงไม่ใช่เพียงจำนวนการโจมตีที่ระบบตรวจจับได้ แต่ควรรวมถึงเวลาที่ใช้ในการนำมาตรการป้องกันไปใช้งาน อัตรา False Positive และผลกระทบต่อบริการทางธุรกิจด้วย
5. Application Security ต้องรองรับ Hybrid Cloud และ Distributed Architecture
สถาปัตยกรรมระบบขององค์กรมีแนวโน้มกระจายตัวมากขึ้น ทั้งใน Public Cloud, Private Cloud, Data Center และ Edge Infrastructure
Application หนึ่งระบบอาจมีองค์ประกอบอยู่ในหลายสภาพแวดล้อม ทำให้องค์กรต้องเผชิญกับความท้าทายในการกำหนดนโยบายและตรวจสอบภัยคุกคามให้สอดคล้องกัน
หากแต่ละ Environment ใช้เครื่องมือและนโยบายที่แตกต่างกัน อาจทำให้เกิดช่องว่างด้าน Visibility และเพิ่มความซับซ้อนในการตอบสนองต่อเหตุการณ์ด้านความปลอดภัย
แนวทาง Unified Application Protection จึงมุ่งลดความแตกต่างระหว่างสภาพแวดล้อม โดยสนับสนุนการใช้นโยบายร่วมกันและการมองเห็นข้อมูลความปลอดภัยจากหลายระบบ
ในกรณีของ Akamai บริษัทได้ขยายความสามารถด้านการป้องกันผ่าน App & API Protector Hybrid เพื่อรองรับการใช้งานนอกเครือข่าย Edge ของ Akamai รวมถึงสภาพแวดล้อม Hybrid และ Multicloud ตามรูปแบบการติดตั้งที่รองรับ [6]
สำหรับองค์กร ความสำคัญจึงอยู่ที่การเลือกสถาปัตยกรรมด้านความปลอดภัยที่สามารถติดตาม Application ได้ ไม่ว่าระบบจะถูกพัฒนา ติดตั้ง หรือย้ายไปยังสภาพแวดล้อมใด
Akamai มีเทคโนโลยีใดที่สนับสนุนแนวทาง Unified Application Protection?
การได้รับการยอมรับจาก IDC MarketScape 2026 สอดคล้องกับแนวทางที่ Akamai พัฒนาโซลูชันเพื่อรองรับการรักษาความปลอดภัยของ Web Applications, APIs และ AI-enabled Services
ภายในกลุ่มผลิตภัณฑ์ Application Security ของ Akamai มีความสามารถที่ตอบโจทย์การป้องกันในหลายระดับ ได้แก่
| โซลูชัน | ความสามารถหลัก | บทบาทต่อองค์กร |
|---|---|---|
| Akamai App & API Protector | WAF, Application-layer DDoS Protection, API Protection และ Bot Controls | ปกป้อง Web Applications และ APIs จากภัยคุกคามภายนอก |
| Akamai API Security | API Discovery, Posture Management, Runtime Protection และ Testing | มองเห็นและจัดการความเสี่ยง API ตลอด Lifecycle |
| Akamai Firewall for AI | ตรวจสอบความเสี่ยงจาก AI Inputs และ Outputs เช่น Prompt Injection และ Data Exposure | เพิ่มมาตรการป้องกันเฉพาะสำหรับ AI Applications |
| Akamai Bot & Agent Control | การระบุและควบคุม Automated Traffic | ช่วยจัดการความเสี่ยงจาก Bots และ AI Agents ตามนโยบาย |
ความสามารถเหล่านี้สะท้อนแนวทางการป้องกันที่ขยายจากการตรวจสอบ Web Traffic ไปสู่การวิเคราะห์พฤติกรรม ความเสี่ยงของ API และปฏิสัมพันธ์ของ AI
อย่างไรก็ตาม แต่ละผลิตภัณฑ์มีขอบเขตความสามารถ ตัวเลือกการติดตั้ง และเงื่อนไขการใช้งานแตกต่างกัน การอยู่ภายใต้กลุ่มโซลูชันเดียวกันไม่ได้หมายความว่าทุกฟีเจอร์รวมอยู่ในแพ็กเกจเดียวโดยอัตโนมัติ
องค์กรจึงควรประเมินความสามารถและการเชื่อมโยงของแต่ละโซลูชันให้เหมาะสมกับสถาปัตยกรรมที่ใช้งานจริง
ทำไม Unified Security Visibility จึงสำคัญ?
ประโยชน์ของการเชื่อมโยงข้อมูลความปลอดภัยจากหลายระบบ คือการช่วยให้ทีม Security วิเคราะห์เหตุการณ์ในบริบทที่กว้างขึ้น
ตัวอย่างเช่น หากระบบตรวจพบการเพิ่มขึ้นของ API Requests จาก Automated Clients พร้อมกับรูปแบบการเข้าถึงข้อมูลที่ผิดปกติ การนำข้อมูลจาก API Security และ Bot Management มาวิเคราะห์ร่วมกันอาจช่วยให้ทีมงานประเมินเหตุการณ์ได้ชัดเจนกว่าการดู Alert จากเครื่องมือเดียว
แนวทางดังกล่าวช่วยสนับสนุนการลดความซับซ้อนของ Security Operations และการจัดลำดับความสำคัญของเหตุการณ์ที่ต้องตรวจสอบ
อย่างไรก็ตาม ผลลัพธ์จะขึ้นอยู่กับความครอบคลุมของ Telemetry การเชื่อมต่อระบบ การกำหนดนโยบาย และกระบวนการตอบสนองต่อเหตุการณ์ของแต่ละองค์กร
ตัวอย่างการประยุกต์ใช้ WAAP ในองค์กรยุคดิจิทัล
แนวทาง WAAP สามารถนำมาประยุกต์ใช้ในหลายอุตสาหกรรมที่มี Web Application และ API เป็นองค์ประกอบสำคัญของการดำเนินธุรกิจ
ตัวอย่างต่อไปนี้เป็นสถานการณ์สมมติเพื่ออธิบายการใช้งาน ไม่ใช่กรณีศึกษาผลลัพธ์จากลูกค้าจริง
ธุรกิจ E-commerce และ Retail
แพลตฟอร์ม E-commerce จำเป็นต้องรองรับการใช้งานเว็บไซต์และ Mobile Application พร้อมกับการเชื่อมต่อระบบชำระเงินและจัดการคำสั่งซื้อ
WAAP สามารถเป็นส่วนหนึ่งของมาตรการป้องกันการโจมตี Web Application, Automated Bot Abuse และ Application-layer DDoS ขณะที่การควบคุมสิทธิ์ API อย่างเหมาะสมช่วยลดความเสี่ยงในการเข้าถึงข้อมูลคำสั่งซื้อและข้อมูลลูกค้าโดยไม่ได้รับอนุญาต
ธุรกิจการเงินและบริการดิจิทัล
องค์กรการเงินมีการเชื่อมต่อ API ระหว่าง Mobile Banking, ระบบธุรกรรม และบริการภายนอกจำนวนมาก
นอกจากการตรวจจับรูปแบบการโจมตีทั่วไป องค์กรจำเป็นต้องให้ความสำคัญกับ API Authentication, Authorization และการตรวจสอบพฤติกรรมธุรกรรมที่ผิดปกติ
การใช้ WAAP ร่วมกับ API Security และระบบป้องกันการทุจริตสามารถช่วยสนับสนุนการป้องกันหลายชั้น แต่ไม่สามารถใช้แทนระบบ Fraud Detection หรือ Transaction Authorization ได้ทั้งหมด
องค์กรที่พัฒนา AI Applications
องค์กรที่นำ AI Chatbot หรือ AI Agent มาเชื่อมต่อระบบภายในผ่าน API ต้องพิจารณาความเสี่ยงจากทั้งการโจมตี API และการใช้ AI ในลักษณะที่ผิดนโยบาย
แนวทางป้องกันจึงอาจประกอบด้วย API Security, AI-specific Runtime Protection, Access Controls และการตรวจสอบข้อมูลที่ AI สามารถเข้าถึงได้
เป้าหมายคือการเปิดใช้งาน AI ได้อย่างเหมาะสม โดยมีมาตรการควบคุมสิทธิ์และความเสี่ยงที่สอดคล้องกับความสำคัญของข้อมูลและกระบวนการธุรกิจ
องค์กรควรเตรียมความพร้อมด้าน WAAP และ API Security อย่างไรในปี 2026?
แม้การได้รับการยอมรับของ Akamai จะสะท้อนความก้าวหน้าของตลาด WAAP แต่การสร้างความมั่นคงปลอดภัยไม่ได้ขึ้นอยู่กับการเลือกผลิตภัณฑ์เพียงอย่างเดียว
องค์กรควรเริ่มจากการทำความเข้าใจสภาพแวดล้อมและประเมินช่องว่างของมาตรการป้องกันที่ใช้อยู่ โดยพิจารณาแนวทางสำคัญดังต่อไปนี้
1. จัดทำ Inventory ของ Web Applications และ APIs
สำรวจระบบที่เปิดให้บริการทั้งภายในและภายนอกองค์กร รวมถึง API ที่เชื่อมต่อ Cloud Services, Third-party Services และ AI Applications เพื่อระบุเจ้าของระบบและระดับความสำคัญของข้อมูล
2. ประเมินช่องว่างของมาตรการป้องกันปัจจุบัน
ตรวจสอบว่าระบบ WAF, API Gateway, API Security และ DDoS Protection ที่ใช้งานอยู่ครอบคลุมความเสี่ยงใดบ้าง และยังมีส่วนใดที่ไม่มีการตรวจสอบอย่างเพียงพอ
3. ให้ความสำคัญกับ API Security ตลอด Lifecycle
เพิ่มกระบวนการ Security Testing ระหว่างการพัฒนา ตรวจสอบการกำหนดสิทธิ์ และเฝ้าระวังพฤติกรรมของ API หลังนำขึ้นใช้งานจริง
4. ประเมินความสามารถในการตรวจจับ Automated Traffic
ตรวจสอบว่าระบบสามารถแยกแยะการใช้งานที่ถูกต้องจาก Bot Abuse และรูปแบบการใช้งานที่มีความเสี่ยงได้หรือไม่ โดยไม่ทำให้การทำงานของระบบธุรกิจหยุดชะงักโดยไม่จำเป็น
5. เตรียมมาตรการรักษาความปลอดภัยสำหรับ AI Applications
กำหนดสิทธิ์ของ AI Agent ตรวจสอบ API ที่ AI เชื่อมต่อ และจัดให้มีมาตรการรับมือความเสี่ยงด้าน Prompt Injection และ Sensitive Data Exposure ตามความเหมาะสม
6. กำหนดตัวชี้วัดด้านประสิทธิภาพของระบบรักษาความปลอดภัย
นอกจากจำนวนภัยคุกคามที่ตรวจจับได้ ควรติดตามตัวชี้วัด เช่น Mean Time to Detect (MTTD), Mean Time to Respond (MTTR), False Positive Rate และระยะเวลาในการแก้ไขช่องโหว่
แนวทางเหล่านี้ช่วยให้องค์กรสามารถวางแผนการลงทุนด้าน Application Security โดยอิงจากความเสี่ยงและความต้องการทางธุรกิจ มากกว่าการพิจารณาความสามารถของผลิตภัณฑ์เพียงอย่างเดียว
คำถามที่พบบ่อยเกี่ยวกับ Akamai และ WAAP (FAQ)
1. Akamai ได้รับการจัดอันดับ Leader ด้าน WAAP จากรายงานใดในปี 2026?
Akamai ได้รับการจัดให้อยู่ในกลุ่ม Leader จากรายงาน IDC MarketScape: Worldwide Web Application and API Protection (WAAP) Platforms 2026 Vendor Assessment ซึ่งเผยแพร่ในเดือนกันยายน 2026 โดย Akamai ประกาศผลเมื่อวันที่ 12 ตุลาคม 2026
2. WAAP แตกต่างจาก WAF อย่างไร?
WAF เน้นการตรวจสอบและป้องกันการโจมตี Web Application เป็นหลัก ขณะที่ WAAP เป็นแนวทางที่รวม WAF เข้ากับความสามารถด้าน API Security, Bot Management และ DDoS Protection เพื่อปกป้องระบบ Application ที่มีความซับซ้อนมากขึ้น
3. ทำไมองค์กรที่ติดตั้ง WAF อยู่แล้วจึงยังต้องให้ความสำคัญกับ API Security?
เพราะความเสี่ยงของ API บางประเภทเกี่ยวข้องกับสิทธิ์เข้าถึงข้อมูล พฤติกรรมการใช้งาน และ Business Logic ซึ่งการตรวจสอบรูปแบบ Request ของ WAF เพียงอย่างเดียวอาจไม่เพียงพอ องค์กรจึงควรมีมาตรการ API Discovery, Authorization, Security Testing และ Runtime Monitoring ร่วมด้วย
4. WAAP สามารถป้องกันภัยคุกคามจาก AI ได้ทั้งหมดหรือไม่?
ไม่ทั้งหมด WAAP สามารถช่วยปกป้อง Web Applications และ APIs ที่รองรับบริการ AI ได้ แต่ความเสี่ยงเฉพาะของ Generative AI เช่น Prompt Injection และการเปิดเผยข้อมูลผ่าน AI Responses อาจต้องใช้ AI-specific Security Controls และมาตรการด้าน Identity, Governance และ Data Protection เพิ่มเติม
5. Akamai App & API Protector และ Akamai API Security เหมือนกันหรือไม่?
ทั้งสองโซลูชันมีบทบาทที่เกี่ยวข้องกันแต่มีขอบเขตต่างกัน โดย Akamai App & API Protector มุ่งเน้นการป้องกัน Web Applications และ APIs จากภัยคุกคามที่เข้ามายังระบบ ส่วน Akamai API Security เน้นการค้นหา ประเมิน ทดสอบ และป้องกัน API ตลอด Lifecycle รวมถึงการวิเคราะห์พฤติกรรมใน Runtime
6. องค์กรควรเลือก WAAP Solution จากปัจจัยใด?
ควรพิจารณาความสามารถในการป้องกัน Web Applications และ APIs ความครอบคลุมของ API Discovery ความแม่นยำในการตรวจจับ ความสามารถด้าน DDoS และ Bot Protection การรองรับ Hybrid หรือ Multicloud Environment การเชื่อมต่อเครื่องมือเดิม และความสะดวกในการบริหารจัดการ โดยควรมีการทดสอบกับสภาพแวดล้อมจริงก่อนตัดสินใจ
สรุป: Akamai Leader ด้าน WAAP 2026 กับทิศทาง Application Security ที่องค์กรไม่ควรมองข้าม
การที่ Akamai ได้รับการจัดให้อยู่ในกลุ่ม Leader จาก IDC MarketScape 2026 เป็นอีกหนึ่งพัฒนาการที่สะท้อนความสำคัญของการปกป้อง Web Application และ API ภายใต้แนวทางแบบบูรณาการ
ในยุคที่ Web Applications, APIs, Cloud Services และ AI ทำงานเชื่อมโยงกันมากขึ้น องค์กรไม่สามารถพิจารณาความปลอดภัยของแต่ละองค์ประกอบโดยแยกขาดจากกันได้อีกต่อไป
แนวทาง Application Security ในอนาคตจึงควรครอบคลุมทั้งการมองเห็นทรัพยากรดิจิทัล การตรวจจับพฤติกรรมผิดปกติ การป้องกันภัยคุกคามแบบอัตโนมัติ และการบริหารความเสี่ยงตลอดวงจรการพัฒนาและใช้งาน Application
อย่างไรก็ตาม การได้รับการจัดอันดับ Leader ไม่ใช่สิ่งที่รับประกันผลลัพธ์ด้านความปลอดภัยของทุกองค์กร ความสำเร็จยังขึ้นอยู่กับการเลือกใช้เทคโนโลยีอย่างเหมาะสม การกำหนดนโยบาย และกระบวนการดำเนินงานที่มีประสิทธิภาพ
สำหรับองค์กรที่กำลังวางแผนพัฒนา Web Application และ API Security การเริ่มต้นจากการประเมินช่องว่างของระบบปัจจุบันและกำหนดแนวทางป้องกันที่ครอบคลุม ถือเป็นพื้นฐานสำคัญในการสร้าง Digital Resilience ระยะยาว
ยกระดับ Web Application และ API Security ขององค์กรด้วย WIT
WIT พร้อมร่วมพูดคุยและช่วยองค์กรประเมินแนวทางการรักษาความปลอดภัยของ Web Applications และ APIs พร้อมพิจารณาความเหมาะสมของเทคโนโลยีจาก Akamai เช่น Akamai App & API Protector, Akamai API Security และ Akamai Firewall for AI ให้สอดคล้องกับสถาปัตยกรรมและความต้องการทางธุรกิจ
ปรึกษาทีมงาน WIT เพื่อวางแนวทาง Application Security ที่รองรับทั้งความเสี่ยงในปัจจุบันและการเติบโตของธุรกิจดิจิทัลในอนาคต
References
[1] Akamai Technologies. (2026, October 12). Akamai Recognized as a Leader in the IDC MarketScape: Worldwide Web Application and API Protection (WAAP) Platforms 2026 Vendor Assessment.
https://www.akamai.com/newsroom/press-release/akamai-recognized-as-a-leader-in-the-idc-marketscape-worldwide-waap-platforms-2026-vendor-assessment
[2] Akamai Technologies. (2026, March 17). AI Transformation at Risk: APIs Emerge as the Primary Attack Surface, Akamai Research Finds.
https://www.akamai.com/newsroom/press-release/ai-transformation-at-risk-apis-emerge-as-the-primary-attack-surface-akamai-research-finds
[3] Akamai Technologies. (2026, April 28). Security Leaders Cite AI as a Risk Multiplier for APIs in New Akamai Survey.
https://www.akamai.com/newsroom/press-release/security-leaders-cite-ai-as-a-risk-multiplier-for-apis-in-new-akamai-survey
[4] OWASP. (2023). OWASP Top 10 API Security Risks – 2023.
https://api-security.owasp.org/editions/2023/en/0x11-t10/
[5] OWASP Gen AI Security Project. OWASP Top 10 for Agentic Applications for 2026.
https://genai.owasp.org/resource/owasp-top-10-for-agentic-applications-for-2026/
[6] Akamai Technologies. (2026, October 12). Akamai Named a Leader in IDC MarketScape: Worldwide Web Application and API Protection Platforms 2026 Vendor Assessment.
https://www.akamai.com/blog/security/2026/oct/akamai-leader-idc-marketscape-waap-2026-vendor-assessment