

Shadow AI คืออะไร? รู้จักความเสี่ยงจากการใช้ AI ในองค์กร และวิธีจัดการด้วย Akamai LayerX
Category: Cybersecurity | AI Security | AI Governance
Shadow AI ความเสี่ยงด้านความปลอดภัยที่เพิ่มขึ้นพร้อมการใช้งาน AI ในองค์กร
การนำ Artificial Intelligence (AI) และ Generative AI มาใช้ในองค์กรกำลังเติบโตอย่างรวดเร็ว พนักงานสามารถใช้ ChatGPT, Gemini, Copilot และเครื่องมือ AI อื่น ๆ เพื่อช่วยวิเคราะห์ข้อมูล สรุปรายงาน จัดทำเอกสาร หรือพัฒนาซอฟต์แวร์ได้อย่างสะดวก แต่ในขณะเดียวกัน ความง่ายในการเข้าถึงเทคโนโลยีเหล่านี้กำลังสร้างความท้าทายด้าน Cybersecurity โดยเฉพาะเมื่อพนักงานเลือกใช้งาน AI นอกเหนือจากเครื่องมือและนโยบายที่องค์กรกำหนด
จากรายงาน Netskope Cloud and Threat Report: 2026 พบว่า จำนวนผู้ใช้งาน SaaS Generative AI เพิ่มขึ้นประมาณ 3 เท่า และปริมาณ Prompt ที่ส่งไปยัง AI Application เพิ่มขึ้นประมาณ 6 เท่าเมื่อเทียบกับปีก่อนหน้า โดย 47% ของผู้ใช้ GenAI ในกลุ่มองค์กรที่ศึกษายังคงใช้งาน AI ผ่านบัญชีส่วนตัว
พฤติกรรมดังกล่าวสะท้อนความเสี่ยงที่เรียกว่า Shadow AI ซึ่งเกิดขึ้นเมื่อพนักงานใช้เครื่องมือ AI โดยไม่ได้รับอนุมัติหรืออยู่นอกการกำกับดูแลของทีม IT และ Security ส่งผลให้องค์กรอาจไม่สามารถตรวจสอบได้ว่ามีข้อมูลสำคัญประเภทใดถูกนำไปประมวลผลผ่านบริการ AI ภายนอก
การจัดการ Shadow AI จึงไม่ได้หมายถึงการห้ามพนักงานใช้ AI ทั้งหมด แต่เป็นการสร้างความสามารถในการมองเห็น ตรวจสอบ และควบคุมการใช้งาน AI อย่างเหมาะสม โดย Akamai Workforce Protector (formerly LayerX) เป็นโซลูชันที่ช่วยองค์กรค้นพบการใช้งาน Shadow AI และบังคับใช้นโยบาย AI Usage Control ในระดับการโต้ตอบกับแอปพลิเคชัน เพื่อสนับสนุนการนำ AI มาใช้อย่างปลอดภัย
Shadow AI คืออะไร และแตกต่างจากการใช้งาน AI ทั่วไปอย่างไร?
Shadow AI คือ การใช้งานเครื่องมือหรือฟังก์ชัน Artificial Intelligence ภายในองค์กรโดยไม่ได้รับอนุมัติ หรือปราศจากการกำกับดูแลตามนโยบายของทีม IT, Security หรือ Compliance
Shadow AI อาจเกิดจากการใช้ Generative AI ผ่านบัญชีส่วนตัว การติดตั้ง AI Browser Extension โดยไม่ได้รับอนุญาต หรือการเปิดใช้ฟังก์ชัน AI ภายใน SaaS Application ที่ยังไม่ผ่านการประเมินความเสี่ยงด้านข้อมูล
ตัวอย่างเช่น พนักงานฝ่ายการตลาดนำรายงานลูกค้าไปให้ AI ช่วยวิเคราะห์ นักพัฒนาซอฟต์แวร์ส่ง Source Code ไปยัง AI Coding Assistant ส่วนตัว หรือพนักงานฝ่ายบุคคลใช้ AI สรุปเอกสารที่มีข้อมูลส่วนบุคคลโดยไม่ได้ตรวจสอบข้อกำหนดการใช้งาน
แม้กิจกรรมเหล่านี้อาจเกิดขึ้นจากความต้องการเพิ่มประสิทธิภาพการทำงาน แต่หากองค์กรไม่มี Visibility และ AI Usage Policy ที่ชัดเจน ก็อาจเกิดความเสี่ยงด้าน Data Leakage, Data Privacy และการปฏิบัติตามข้อกำหนดขององค์กร
ความแตกต่างสำคัญจึงไม่ได้อยู่ที่ AI Application มีความปลอดภัยหรือไม่เพียงอย่างเดียว แต่อยู่ที่องค์กรสามารถประเมิน อนุมัติ และควบคุมการนำข้อมูลไปใช้กับ AI Application นั้นได้หรือไม่
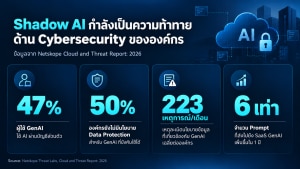
ข้อมูลเชิงตัวเลข: Shadow AI กำลังเป็นความท้าทายด้าน Cybersecurity ขององค์กร
รายงาน Netskope Cloud and Threat Report: 2026 ซึ่งวิเคราะห์ข้อมูลจากแพลตฟอร์ม Netskope ระหว่างเดือนตุลาคม 2024 ถึงตุลาคม 2025 แสดงให้เห็นแนวโน้มสำคัญเกี่ยวกับการใช้งาน Generative AI ในองค์กร
|
ตัวเลขสำคัญ |
ความหมาย |
|
47% |
ผู้ใช้งาน GenAI ในกลุ่มที่ศึกษายังคงใช้ AI Application ผ่านบัญชีส่วนตัว |
|
50% |
องค์กรในกลุ่มที่ศึกษายังไม่มีนโยบาย Data Protection สำหรับ GenAI ที่สามารถบังคับใช้ได้ |
|
223 เหตุการณ์/เดือน |
จำนวนเหตุการณ์ละเมิดนโยบายข้อมูลที่เกี่ยวข้องกับ GenAI ซึ่งตรวจพบเฉลี่ยต่อองค์กร |
|
6 เท่า |
การเพิ่มขึ้นของจำนวน Prompt ที่ส่งไปยัง SaaS GenAI Application ในช่วงหนึ่งปี |
Source: Netskope Threat Labs, Cloud and Threat Report: 2026 (เผยแพร่ 5 มกราคม 2026)
ตัวเลขเหล่านี้ไม่ได้หมายความว่าทุกองค์กรมีความเสี่ยงเท่ากัน หรือทุกเหตุการณ์เป็นการรั่วไหลของข้อมูลที่ได้รับการยืนยัน แต่สะท้อนให้เห็นว่าการนำ AI มาใช้ในกระบวนการทำงานกำลังเติบโตเร็วกว่าความสามารถในการกำกับดูแลขององค์กรบางส่วน
เมื่อพนักงานสามารถเข้าถึงบริการ AI ได้โดยใช้เพียง Web Browser หรือบัญชีส่วนตัว ทีม Security จึงจำเป็นต้องมีมาตรการที่ช่วยระบุว่า AI Application ใดกำลังถูกใช้งาน ใครเป็นผู้ใช้งาน และมีข้อมูลประเภทใดเกี่ยวข้องกับกิจกรรมดังกล่าว
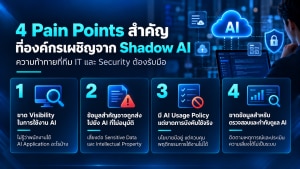
4 Pain Points สำคัญที่องค์กรเผชิญจาก Shadow AI
1. ขาด Visibility ในการใช้งาน AI ของพนักงาน
หนึ่งในความท้าทายของ Shadow AI คือองค์กรไม่สามารถมองเห็นการใช้งาน AI ได้อย่างครบถ้วน พนักงานอาจสมัครใช้งานบริการ AI ด้วยบัญชีส่วนตัวหรือใช้เครื่องมือใหม่โดยไม่ได้ผ่านกระบวนการอนุมัติของทีม IT
นอกจากนี้ ฟังก์ชัน AI บางประเภทอาจถูกเพิ่มเข้าไปใน SaaS Application ที่องค์กรอนุญาตให้ใช้งานอยู่แล้ว ทำให้ทีม Security ไม่สามารถประเมินความเสี่ยงจากการตรวจสอบรายชื่อแอปพลิเคชันเพียงอย่างเดียว
Pain Point ของลูกค้า: ไม่ทราบว่าพนักงานใช้ AI Application อะไรบ้าง มีการใช้งานผ่านบัญชีองค์กรหรือบัญชีส่วนตัว และมีเครื่องมือใดที่อยู่นอกนโยบายความปลอดภัย
2. ข้อมูลสำคัญอาจถูกส่งไปยัง AI Application ที่ไม่ได้รับอนุมัติ
เมื่อพนักงานใช้ AI ช่วยทำงาน อาจมีการนำ Customer Data, Source Code, Financial Records หรือเอกสารภายในองค์กรไปใช้ผ่านการ Copy/Paste หรือ Upload ไฟล์
หากบริการ AI ที่ใช้งานไม่ได้ผ่านการประเมินด้าน Security และ Privacy องค์กรอาจไม่สามารถตรวจสอบได้ว่าข้อมูลเหล่านั้นถูกจัดเก็บ ประมวลผล หรือนำไปใช้งานภายใต้เงื่อนไขใด
Pain Point ของลูกค้า: มีความเสี่ยงต่อการเปิดเผย Sensitive Data และ Intellectual Property ไปยังบริการภายนอกโดยไม่ได้รับอนุญาต
3. มี AI Usage Policy แต่ขาดเครื่องมือบังคับใช้จริง
หลายองค์กรเริ่มกำหนดนโยบายเกี่ยวกับการใช้ Generative AI เช่น ห้ามส่งข้อมูลลูกค้า ห้ามนำเอกสารลับไปวิเคราะห์ และอนุญาตให้ใช้เฉพาะ AI Application ที่ผ่านการอนุมัติ
อย่างไรก็ตาม หากการควบคุมอาศัยเพียงการสื่อสารและความร่วมมือของพนักงาน โดยไม่มีมาตรการตรวจสอบกิจกรรมจริง องค์กรอาจไม่สามารถป้องกันการส่งข้อมูลที่ขัดต่อนโยบายได้อย่างมีประสิทธิภาพ
Pain Point ของลูกค้า: นโยบายที่กำหนดไว้ไม่สามารถควบคุมพฤติกรรมการใช้งาน AI ได้ในทุกสถานการณ์ที่มีความเสี่ยง
4. ขาดข้อมูลสำหรับตรวจสอบเหตุการณ์และกำกับดูแล AI
เมื่อเกิดเหตุการณ์ที่สงสัยว่ามีข้อมูลสำคัญถูกส่งไปยัง AI Application ทีม Security จำเป็นต้องทราบว่าใครเป็นผู้ดำเนินการ ใช้เครื่องมือใด และเกี่ยวข้องกับข้อมูลประเภทใด
หากไม่มีข้อมูลการใช้งานที่เพียงพอ การตรวจสอบเหตุการณ์อาจใช้เวลานานและยากต่อการประเมินความเสี่ยง รวมถึงการจัดทำหลักฐานเพื่อสนับสนุนกระบวนการตรวจสอบภายในองค์กร
Pain Point ของลูกค้า: ไม่สามารถติดตามและประเมินความเสี่ยงด้าน AI Security ได้อย่างเป็นระบบ
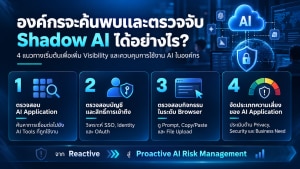
องค์กรจะค้นพบและตรวจจับ Shadow AI ได้อย่างไร?
ก่อนกำหนดมาตรการควบคุม องค์กรควรเริ่มจากการค้นหาว่าพนักงานมีการใช้งาน AI ผ่านช่องทางใดบ้าง ซึ่งสามารถดำเนินการได้หลายวิธีร่วมกัน
- ตรวจสอบ AI Application ที่ถูกเข้าถึง
ใช้ข้อมูลจากระบบ Network Security, DNS Logs หรือ Secure Web Gateway เพื่อค้นหาการเชื่อมต่อไปยัง AI Application ที่รู้จัก พร้อมจัดทำรายการเครื่องมือที่มีการใช้งานภายในองค์กร
- ตรวจสอบบัญชีและสิทธิ์การเข้าถึง
วิเคราะห์ข้อมูลจาก Identity Provider, SSO และการอนุญาต OAuth เพื่อค้นหาการเชื่อมต่อกับ AI Application และแยกการใช้งานที่อยู่ภายใต้บัญชีองค์กรออกจากการใช้งานนอกการจัดการเท่าที่ระบบสามารถตรวจสอบได้
- ตรวจสอบกิจกรรมในระดับ Browser และ Application Interaction
การตรวจสอบเพียงการเข้าถึงเว็บไซต์อาจไม่เพียงพอต่อการระบุความเสี่ยงด้านข้อมูล องค์กรจึงควรเพิ่ม Visibility ในกิจกรรมสำคัญ เช่น การพิมพ์ Prompt, Copy/Paste และ File Upload ไปยัง AI Application
- จัดประเภทความเสี่ยงของ AI Application
นำรายการ AI Application ที่ค้นพบมาประเมินตามหลักเกณฑ์ด้าน Data Privacy, Security, Business Requirement และการจัดการข้อมูล เพื่อกำหนดว่าเครื่องมือใดสามารถอนุญาตให้ใช้งานได้ และเครื่องมือใดจำเป็นต้องจำกัดการเข้าถึง
แนวทางดังกล่าวช่วยให้องค์กรเปลี่ยนจากการรับมือ Shadow AI ภายหลังเกิดเหตุ ไปสู่การบริหารจัดการความเสี่ยงเชิงป้องกันได้อย่างมีประสิทธิภาพมากขึ้น
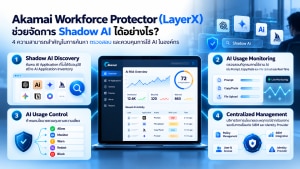
Akamai Workforce Protector (LayerX) ช่วยจัดการ Shadow AI ได้อย่างไร?
Akamai Workforce Protector เป็นโซลูชันด้าน Interaction Security ที่ช่วยให้องค์กรตรวจสอบและควบคุมการใช้งาน AI, SaaS และ Web Application ณ จุดที่ผู้ใช้งานมีปฏิสัมพันธ์กับระบบ
สำหรับการใช้งานผ่านเว็บ โซลูชันทำงานผ่าน Browser Extension บนเบราว์เซอร์ที่รองรับ เช่น Google Chrome, Microsoft Edge, Mozilla Firefox และ Safari โดยไม่จำเป็นต้องเปลี่ยนเว็บเบราว์เซอร์หลักของพนักงาน
ความสามารถสำคัญในการจัดการ Shadow AI ประกอบด้วย
Shadow AI Discovery: ค้นพบ AI Application ที่ไม่ได้รับอนุมัติ
Akamai Workforce Protector ช่วยเพิ่ม Visibility เพื่อค้นหาการใช้งาน AI Application ผ่าน Browser และช่องทางการใช้งานอื่นที่ระบบรองรับ รวมถึงกิจกรรมที่เกี่ยวข้องกับการเข้าถึง AI Tools
ทีม IT และ Security สามารถนำข้อมูลที่ค้นพบมาจัดทำ AI Application Inventory ประเมินความเสี่ยง และกำหนดแนวทางอนุญาตหรือจำกัดการใช้งานเครื่องมือ AI แต่ละประเภท
Real-Time AI Usage Monitoring: ตรวจสอบกิจกรรมการใช้งาน AI
โซลูชันช่วยตรวจสอบกิจกรรมที่เกิดขึ้นระหว่างผู้ใช้งานกับ AI Application เช่น การป้อน Prompt, การคัดลอกข้อความ และการอัปโหลดข้อมูล
ความสามารถดังกล่าวช่วยให้ทีม Security ประเมินได้ว่ากิจกรรมใดมีความเสี่ยงต่อการเปิดเผยข้อมูลสำคัญ และควรกำหนดมาตรการป้องกันอย่างไร
AI Usage Control: กำหนดนโยบายควบคุมตามความเสี่ยง
องค์กรสามารถกำหนดนโยบายควบคุมพฤติกรรมการใช้ AI ตามบริบทของผู้ใช้งาน แอปพลิเคชัน และข้อมูล โดยใช้มาตรการ เช่น
- Allow: อนุญาตให้ใช้งาน AI Application และกิจกรรมที่ผ่านการประเมินแล้ว
- Monitor: ตรวจสอบและบันทึกกิจกรรมเพื่อประเมินความเสี่ยง
- Warn: แจ้งเตือนผู้ใช้เมื่อพบกิจกรรมที่อาจขัดต่อนโยบาย
- Redact: ปิดบังหรือลบข้อมูลอ่อนไหวบางส่วนตามเงื่อนไขที่รองรับ
- Block: บล็อกกิจกรรมหรือการส่งข้อมูลที่ไม่เป็นไปตามนโยบาย
องค์กรจึงสามารถออกแบบการควบคุมโดยคำนึงถึงทั้งความปลอดภัยและความจำเป็นในการใช้งาน AI ของแต่ละแผนก แทนการปิดกั้นการเข้าถึง AI ทุกประเภท
Centralized Management: บริหารจัดการนโยบายและเหตุการณ์จากส่วนกลาง
Akamai Workforce Protector Management Console ช่วยสนับสนุนการกำหนดนโยบาย การมองเห็นเหตุการณ์ และการตรวจสอบกิจกรรมด้าน Security
นอกจากนี้ โซลูชันยังรองรับการเชื่อมต่อกับระบบที่องค์กรใช้งานอยู่ เช่น SIEM และ Identity Provider ตามรูปแบบ Integration ที่รองรับ เพื่อสนับสนุนการติดตามและบริหารจัดการความเสี่ยงในภาพรวม
Use Cases: ตัวอย่างการจัดการ Shadow AI ภายในองค์กรด้วย Akamai Workforce Protector
Use Case 1: พนักงานใช้ ChatGPT ผ่านบัญชีส่วนตัวโดยไม่ได้รับอนุญาต
สถานการณ์
พนักงานฝ่ายการตลาดใช้ ChatGPT ผ่านบัญชีส่วนตัวเพื่อช่วยสรุปรายงานยอดขาย โดยนำข้อมูลภายในองค์กรไปวางในช่อง Prompt แม้บริษัทจะอนุญาตให้ใช้เฉพาะบัญชี AI สำหรับองค์กรก็ตาม
Pain Point
ทีม IT ไม่สามารถทราบได้อย่างครบถ้วนว่าพนักงานกำลังใช้บัญชีใด และข้อมูลใดถูกส่งไปยังบริการที่อยู่นอกการจัดการของบริษัท
แนวทางแก้ไขด้วย Akamai Workforce Protector
ใช้ Shadow AI Discovery และ AI Usage Monitoring เพื่อตรวจสอบกิจกรรมที่เกี่ยวข้องกับ AI Application จากนั้นกำหนดนโยบายควบคุมการเข้าถึงหรือการส่งข้อมูลตามบริบทของผู้ใช้และประเภทแอปพลิเคชันที่ระบบรองรับ
หากพบกิจกรรมที่ไม่เป็นไปตามนโยบาย ระบบสามารถแจ้งเตือนหรือบล็อกการส่งข้อมูลสำคัญ และแนะนำให้พนักงานใช้ช่องทาง AI ที่องค์กรอนุมัติ
ผลลัพธ์ที่คาดหวัง: เพิ่มความสามารถในการมองเห็นการใช้งาน Shadow AI และลดความเสี่ยงการส่งข้อมูลบริษัทผ่านบัญชีที่ไม่ได้รับอนุญาต
Use Case 2: นักพัฒนาซอฟต์แวร์ใช้ AI Coding Assistant ที่ไม่ได้ผ่านการอนุมัติ
สถานการณ์
นักพัฒนาซอฟต์แวร์ใช้ AI Coding Assistant ภายนอกเพื่อช่วยวิเคราะห์ปัญหาของโปรแกรม โดยคัดลอก Source Code ขององค์กรเข้าสู่เครื่องมือดังกล่าว
Pain Point
Source Code อาจมีข้อมูลสำคัญ เช่น โครงสร้างระบบ Business Logic หรือข้อมูลการเชื่อมต่อระบบ ซึ่งไม่ควรถูกส่งไปยังบริการที่ไม่ได้รับอนุมัติ
แนวทางแก้ไขด้วย Akamai Workforce Protector
องค์กรสามารถกำหนด Data Protection Policy เพื่อตรวจสอบกิจกรรมการ Copy/Paste หรือการส่งข้อมูลไปยัง AI Application ที่รองรับ หากข้อมูลตรงกับเงื่อนไขที่กำหนด ระบบสามารถแจ้งเตือนหรือบล็อกการดำเนินการ
นอกจากนี้ ทีม Security ยังสามารถนำข้อมูล AI Application ที่ตรวจพบมาประเมินและกำหนดรายการ AI Coding Tools ที่ได้รับอนุญาตให้ใช้งานภายในองค์กร
ผลลัพธ์ที่คาดหวัง: ลดความเสี่ยงต่อการเปิดเผย Source Code และทรัพย์สินทางปัญญา พร้อมสนับสนุนการใช้งาน AI สำหรับงานพัฒนาซอฟต์แวร์ภายใต้นโยบายที่เหมาะสม
Use Case 3: พนักงานใช้ AI Feature ภายใน SaaS Application โดยไม่ผ่านการประเมินความเสี่ยง
สถานการณ์
องค์กรอนุญาตให้ใช้ SaaS Application สำหรับจัดการเอกสารและการทำงานร่วมกัน ต่อมาผู้ให้บริการเพิ่มฟังก์ชัน AI เพื่อช่วยวิเคราะห์และสรุปข้อมูล แต่ยังไม่มีการประเมินว่า AI Feature ดังกล่าวสามารถเข้าถึงหรือประมวลผลข้อมูลสำคัญขององค์กรได้อย่างไร
Pain Point
แม้ SaaS Application หลักจะได้รับอนุมัติแล้ว แต่ฟังก์ชัน AI ที่เพิ่มเข้ามาอาจมีรูปแบบการประมวลผลและการจัดการข้อมูลที่แตกต่างจากเดิม ทำให้เกิดช่องว่างด้าน AI Governance
แนวทางแก้ไขด้วย Akamai Workforce Protector
ใช้ความสามารถด้าน AI Discovery และ Interaction Monitoring เพื่อเพิ่มการมองเห็นการใช้งาน AI ภายในแอปพลิเคชันที่รองรับ จากนั้นประเมินความเสี่ยงและกำหนดนโยบายการส่งข้อมูลตามประเภทผู้ใช้งานและข้อมูล
สำหรับกิจกรรมที่มีความเสี่ยง องค์กรสามารถพิจารณาใช้มาตรการแจ้งเตือนหรือบล็อกตามความสามารถที่รองรับ พร้อมกำหนดกระบวนการอนุมัติ AI Feature ใหม่ก่อนนำมาใช้งานจริง
ผลลัพธ์ที่คาดหวัง: ลด Blind Spots จากการใช้ AI ภายใน SaaS Application และเพิ่มความต่อเนื่องของกระบวนการกำกับดูแล AI ภายในองค์กร
หมายเหตุ: ทั้ง 3 Use Cases เป็นสถานการณ์จำลองเพื่ออธิบายแนวทางการออกแบบมาตรการรักษาความปลอดภัย ไม่ใช่ผลการทดสอบหรือกรณีศึกษาจริงของ WIT การตรวจจับและบังคับใช้นโยบายอาจแตกต่างกันตามแอปพลิเคชัน Browser รูปแบบบัญชี และช่องทางการใช้งาน จึงควรตรวจสอบผ่าน Proof of Concept (PoC) ก่อนใช้งานจริง
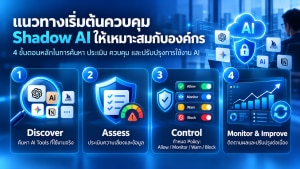
แนวทางเริ่มต้นควบคุม Shadow AI ให้เหมาะสมกับองค์กร
การจัดการ Shadow AI อย่างมีประสิทธิภาพควรเป็นกระบวนการต่อเนื่องที่ครอบคลุมทั้งเทคโนโลยี บุคลากร และนโยบายภายในองค์กร
ขั้นตอนที่ 1 — Discover
สำรวจ AI Application และช่องทางการใช้งานเพื่อค้นหา Shadow AI พร้อมจัดทำรายการเครื่องมือที่พนักงานใช้งานจริง
ขั้นตอนที่ 2 — Assess
ประเมินความเสี่ยงของเครื่องมือ AI ตามประเภทข้อมูล ความจำเป็นทางธุรกิจ ข้อกำหนดด้าน Privacy และการจัดการข้อมูลของผู้ให้บริการ
ขั้นตอนที่ 3 — Control
กำหนด AI Usage Policy โดยระบุเครื่องมือที่อนุญาต ประเภทข้อมูลที่สามารถส่งได้ และกิจกรรมที่ต้อง Monitor, Warn หรือ Block
ขั้นตอนที่ 4 — Monitor & Improve
ติดตามผลการใช้งานและปรับปรุงนโยบายอย่างต่อเนื่อง โดยพิจารณาตัวชี้วัด เช่น จำนวน AI Application ที่ตรวจพบ จำนวนกิจกรรมที่ขัดต่อนโยบาย การใช้งานผ่านบัญชีที่ไม่ได้รับอนุญาต และเหตุการณ์ที่ถูกบล็อก
องค์กรควรกำหนดสิทธิ์การเข้าถึงข้อมูล Monitoring และระยะเวลาการจัดเก็บ Log ให้สอดคล้องกับนโยบายความเป็นส่วนตัวและข้อกำหนดที่เกี่ยวข้องด้วย
การเริ่มต้นจาก Visibility และ Risk Assessment จะช่วยให้องค์กรสามารถพัฒนานโยบาย AI Security บนพื้นฐานของข้อมูลการใช้งานจริง และลดผลกระทบต่อพนักงานที่มีความจำเป็นต้องใช้ AI ในการทำงาน
สรุป: Shadow AI ไม่จำเป็นต้องจบลงด้วยการห้ามใช้ AI แต่ต้องบริหารจัดการอย่างเหมาะสม
Shadow AI เป็นความท้าทายด้าน Cybersecurity ที่เกิดขึ้นเมื่อพนักงานสามารถเข้าถึงเครื่องมือ Artificial Intelligence ได้ง่ายกว่ากระบวนการกำกับดูแลขององค์กร ส่งผลให้การใช้งาน AI บางส่วนอาจเกิดขึ้นโดยไม่มีการตรวจสอบหรือการควบคุมข้อมูลที่เพียงพอ
ความเสี่ยงสำคัญไม่ได้เกิดจากการใช้ AI เพียงอย่างเดียว แต่เกิดจากการขาด Visibility การส่งข้อมูลสำคัญไปยังบริการที่ไม่ได้รับอนุญาต และการไม่สามารถบังคับใช้ AI Usage Policy ได้อย่างมีประสิทธิภาพ
Akamai Workforce Protector (formerly LayerX) ช่วยให้องค์กรเพิ่มความสามารถด้าน Shadow AI Discovery, Real-Time AI Usage Monitoring และ AI Usage Control เพื่อมองเห็นและจัดการการใช้งาน AI ของพนักงานได้อย่างเป็นระบบ รวมถึงช่วยลดความเสี่ยงจากการส่งข้อมูลสำคัญผ่าน AI Application ที่ไม่ได้รับอนุญาต
การสร้าง AI Security ที่มีประสิทธิภาพจึงควรเริ่มจากการค้นพบการใช้งาน AI ที่เกิดขึ้นจริง ประเมินความเสี่ยง และกำหนดนโยบายที่สามารถบังคับใช้ได้ เพื่อให้องค์กรสามารถนำ AI มาเพิ่มประสิทธิภาพการทำงาน พร้อมรักษาความปลอดภัยของข้อมูลสำคัญได้อย่างเหมาะสม
ยกระดับ Shadow AI Security และ AI Usage Control ด้วย Akamai Workforce Protector
หากองค์กรของคุณกำลังเผชิญปัญหาการใช้ AI นอกนโยบาย ขาด Visibility ในการใช้งาน AI ของพนักงาน หรือกังวลเกี่ยวกับข้อมูลสำคัญที่อาจถูกส่งไปยัง AI Application โดยไม่ได้รับอนุญาต
ติดต่อทีมงาน WIT เพื่อปรึกษาแนวทางประเมินความเสี่ยง Shadow AI และการนำ Akamai Workforce Protector มาใช้เสริมมาตรการ AI Data Security ให้เหมาะสมกับองค์กรของคุณ
แหล่งข้อมูลอ้างอิง (References)
- Netskope Threat Labs (2026). Cloud and Threat Report: 2026. รายงานแนวโน้มการใช้ Generative AI, Shadow AI และเหตุการณ์ละเมิดนโยบายข้อมูลขององค์กร
https://threatlabs.netskope.com/reports/2026/cloud-and-threat-report-2026 - Akamai Technologies. What Is Shadow AI? คำอธิบายความหมาย รูปแบบ ความเสี่ยง และแนวทางตรวจจับและจัดการ Shadow AI
https://www.akamai.com/glossary/what-is-shadow-ai - Akamai Technologies. Akamai Workforce Protector (Formerly LayerX). ข้อมูลผลิตภัณฑ์ด้าน Shadow AI Discovery, AI Usage Control และ Interaction Security
https://www.akamai.com/products/akamai-workforce-protector - Akamai Technologies. Akamai Workforce Protector Solution Brief. ภาพรวมความสามารถด้าน Real-Time AI Governance และ Data Loss Prevention
https://www.akamai.com/resources/solution-brief/akamai-workforce-protector-solution-brief - Akamai Technologies (2026). Akamai Workforce Protector (Formerly LayerX) Advances Enterprise Security. ประกาศผลิตภัณฑ์วันที่ 5 สิงหาคม 2026
https://www.akamai.com/newsroom/press-release/akamai-workforce-protector-advances-enterprise-security