

SASE vs VPN vs SD-WAN ต่างกันอย่างไร? องค์กรควรเลือกใช้เทคโนโลยีใด?
จัดทำโดย WIT Team | บทความเผยแพร่: 4 พฤศจิกายน 2569
เมื่อองค์กรก้าวเข้าสู่การทำงานแบบ Hybrid Work มีการขยายสำนักงานสาขา และย้ายระบบงานสำคัญขึ้นสู่ Cloud มากขึ้น คำถามสำคัญที่ผู้บริหารสาย IT และทีมวิศวกรเครือข่ายมักต้องเผชิญคือ โครงสร้างการเชื่อมต่อและความปลอดภัยที่มีอยู่เดิมยังตอบโจทย์หรือไม่ และระหว่าง VPN, SD-WAN และ SASE เทคโนโลยีใดคือทางเลือกที่เหมาะสมที่สุดสำหรับองค์กร
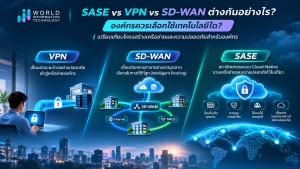
โดยสรุป VPN (Virtual Private Network) คือเทคโนโลยีสร้างท่อเชื่อมต่อส่วนตัวที่เข้ารหัสข้อมูลเพื่อให้ผู้ใช้งานจากภายนอกเข้าถึงเครือข่ายภายในองค์กรได้ ส่วน SD-WAN (Software-Defined Wide Area Network) คือเทคโนโลยีบริหารจัดการเครือข่ายระดับสาขาที่ช่วยเลือกเส้นทางรับส่งข้อมูลที่ดีที่สุดให้กับแอปพลิเคชัน และ SASE (Secure Access Service Edge) คือสถาปัตยกรรมบนคลาวด์ที่ควบรวมความสามารถด้านเครือข่ายของ SD-WAN เข้ากับระบบรักษาความปลอดภัยขั้นสูง (Security Service Edge: SSE) เช่น ZTNA, SWG, CASB และ FWaaS ไว้ในแพลตฟอร์มเดียว
บทความนี้จะพาคุณไปทำความเข้าใจนิยามและหลักการทำงานของทั้ง 3 เทคโนโลยี เปรียบเทียบความแตกต่างอย่างชัดเจนในทุกมิติ พร้อมแนวทางการประเมินว่าองค์กรของคุณควรเลือกใช้เทคโนโลยีใด หรือควรวางแผนผสานการทำงานร่วมกันอย่างไรให้เกิดความคุ้มค่าและปลอดภัยสูงสุด
ทำความเข้าใจพื้นฐาน: VPN, SD-WAN และ SASE คืออะไร และทำงานอย่างไร?
ก่อนที่จะเปรียบเทียบว่าองค์กรควรเลือกใช้เทคโนโลยีใด เราจำเป็นต้องเข้าใจบทบาท หน้าที่ และกลไกการทำงานของแต่ละเทคโนโลยีอย่างชัดเจน เนื่องจากทั้งสามเทคโนโลยีถูกพัฒนาขึ้นมาเพื่อแก้โจทย์ที่แตกต่างกันในแต่ละยุคของโครงสร้างพื้นฐานด้าน IT
1. VPN (Virtual Private Network) คืออะไร และทำงานอย่างไร?
VPN คือเทคโนโลยีที่สร้างการเชื่อมต่อเสมือนแบบส่วนตัว (Encrypted Tunnel) ผ่านเครือข่ายสาธารณะอย่างอินเทอร์เน็ต เพื่อให้อุปกรณ์ของผู้ใช้งานที่อยู่นอกสำนักงานสามารถเข้าถึงทรัพยากรภายในศูนย์ข้อมูล (Data Center) หรือเครือข่ายขององค์กรได้อย่างปลอดภัย
หลักการทำงานของ VPN แบบดั้งเดิม (Remote Access VPN หรือ Site-to-Site VPN) คือการติดตั้งซอฟต์แวร์ VPN Client บนอุปกรณ์ของผู้ใช้ หรือตั้งค่าที่อุปกรณ์เกตเวย์ของสาขา เพื่อทำการยืนยันตัวตนและเข้ารหัสทราฟฟิกทั้งหมดส่งตรงไปยังอุปกรณ์ปลายทาง (VPN Concentrator หรือ Firewall) ที่ตั้งอยู่ในสำนักงานใหญ่หรือ Data Center เมื่อเชื่อมต่อสำเร็จ อุปกรณ์ของผู้ใช้จะได้รับ IP Address เสมือนว่ากำลังนั่งทำงานอยู่ภายในเครือข่ายขององค์กร (Network-level Access)
2. SD-WAN (Software-Defined Wide Area Network) คืออะไร และทำงานอย่างไร?
SD-WAN คือเทคโนโลยีการบริหารจัดการเครือข่ายระยะไกล (WAN) ด้วยซอฟต์แวร์ โดยแยกส่วนการควบคุมเครือข่าย (Control Plane) ออกจากส่วนการส่งข้อมูล (Data Plane) เพื่อแก้ปัญหาข้อจำกัดของเครือข่าย MPLS แบบดั้งเดิมที่มีค่าใช้จ่ายสูงและไม่ยืดหยุ่นต่อการใช้งานคลาวด์
หลักการทำงานของ SD-WAN คือการใช้ระบบควบคุมแบบรวมศูนย์ (Centralized Orchestrator) เพื่อกำหนดนโยบายการเดินรถของข้อมูลตามประเภทของแอปพลิเคชัน (Application-aware Routing) อุปกรณ์ SD-WAN ที่ติดตั้งอยู่ในแต่ละสาขาสามารถเชื่อมต่ออินเทอร์เน็ตได้หลายคู่สายพร้อมกัน ไม่ว่าจะเป็น MPLS, Broadband Internet หรือ 4G/5G โดยระบบจะตรวจสอบคุณภาพสัญญาณแบบเรียลไทม์ (เช่น Latency, Packet Loss และ Jitter) และเลือกเส้นทางที่มีประสิทธิภาพสูงสุดให้กับแอปพลิเคชันสำคัญของธุรกิจโดยอัตโนมัติ
3. SASE (Secure Access Service Edge) คืออะไร และทำงานอย่างไร?
SASE (อ่านว่า แซส-ซี่) เป็นกรอบสถาปัตยกรรมที่บัญญัติขึ้นโดย Gartner ซึ่งทำการผสานความสามารถด้านระบบเครือข่าย (Network as a Service) และระบบความมั่นคงปลอดภัยไซเบอร์ (Security as a Service) เข้าไว้ด้วยกันบนแพลตฟอร์มคลาวด์ (Cloud-native Platform)
หลักการทำงานของ SASE คือการเปลี่ยนจุดบังคับใช้นโยบายความปลอดภัยจากเดิมที่เคยกระจุกตัวอยู่ที่ Data Center ขององค์กร ไปอยู่บนเครือข่ายจุดเชื่อมต่อระดับโลกของผู้ให้บริการ (Cloud Point of Presence หรือ PoP) ที่อยู่ใกล้กับผู้ใช้งานและแอปพลิเคชันมากที่สุด ไม่ว่าผู้ใช้งานจะอยู่ที่สำนักงานใหญ่ สาขาย่อย หรือทำงานจากที่บ้าน ทราฟฟิกจะถูกส่งไปยัง PoP ที่ใกล้ที่สุดเพื่อตรวจสอบความปลอดภัยแบบครบวงจรในขั้นตอนเดียว (Single-pass Processing) ก่อนจะส่งต่อไปยังแอปพลิเคชันปลายทางทั้งบน Cloud และ On-premises
องค์ประกอบสำคัญของสถาปัตยกรรม SASE มีอะไรบ้าง?
เหตุผลที่ SASE ได้รับความสนใจอย่างมากในการทำ Branch Modernization และการรองรับ Hybrid Work เนื่องจากภายในสถาปัตยกรรม SASE ได้รวมเทคโนโลยีสำคัญจาก 2 ฝั่งหลัก ได้แก่ SD-WAN (ฝั่งเครือข่าย) และ SSE – Security Service Edge (ฝั่งความปลอดภัย) ซึ่งประกอบด้วยความสามารถหลักดังต่อไปนี้ :
- Software-Defined WAN (SD-WAN): บริหารจัดการเส้นทางเครือข่ายระหว่างสาขา ศูนย์ข้อมูล และคลาวด์ ให้มีเสถียรภาพและลดความหน่วง (Latency)
- Zero Trust Network Access (ZTNA): ควบคุมการเข้าถึงแอปพลิเคชันภายในองค์กร (Private Applications) โดยยึดตามตัวตนของผู้ใช้ (Identity) สถานะความปลอดภัยของอุปกรณ์ (Device Posture) และบริบทการใช้งาน (Context) โดยอนุญาตให้เข้าถึงเฉพาะแอปพลิเคชันที่ได้รับสิทธิ์เท่านั้น แทนการเปิดสิทธิ์เข้าถึงทั้งเครือข่ายแบบ VPN
- Secure Web Gateway (SWG): ตรวจสอบและคัดกรองทราฟฟิกการใช้งานอินเทอร์เน็ตของผู้ใช้ เพื่อป้องกันเว็บไซต์อันตราย มัลแวร์ และการโจมตีแบบ Phishing
- Cloud Access Security Broker (CASB): ทำหน้าที่เป็นตัวกลางในการมองเห็นและควบคุมนโยบายความปลอดภัยเมื่อพนักงานใช้งานแอปพลิเคชันแบบ SaaS (เช่น Microsoft 365, Google Workspace หรือ Salesforce) รวมถึงช่วยตรวจจับการใช้งานคลาวด์ที่ไม่ได้รับอนุญาต (Shadow IT)
- Firewall as a Service (FWaaS): ระบบไฟร์วอลล์ยุคใหม่ (Next-Generation Firewall) ที่ทำงานบนคลาวด์ พร้อมความสามารถในการป้องกันการบุกรุก (IPS) และตรวจสอบทราฟฟิกที่เข้ารหัส (TLS/SSL Decryption) โดยไม่ต้องพึ่งพาอุปกรณ์ฮาร์ดแวร์ขนาดใหญ่ในทุกสาขา
- Data Loss Prevention (DLP): ตรวจสอบและป้องกันการรั่วไหลของข้อมูลสำคัญหรือข้อมูลส่วนบุคคลออกจากองค์กร ทั้งจากการอัปโหลดขึ้นเว็บ คลาวด์ หรือการส่งต่อไฟล์
ทำไมองค์กรยุคใหม่จึงต้องทบทวนการใช้ VPN และเครือข่ายแบบเดิม?
ในอดีต โครงสร้างเครือข่ายขององค์กรส่วนใหญ่ถูกออกแบบในลักษณะศูนย์กลางและสาขา (Hub-and-Spoke Architecture) โดยมีศูนย์ข้อมูล (Data Center) เป็นศูนย์กลางในการเก็บเซิร์ฟเวอร์และติดตั้งระบบความปลอดภัยทั้งหมด แต่เมื่อบริบททางธุรกิจเปลี่ยนไป โครงสร้างแบบเดิมเริ่มสร้างความท้าทายสำคัญ 3 ประการ :
1. ปัญหาคอขวดและความหน่วงจากทราฟฟิกย้อนกลับ (Traffic Backhauling)
เมื่อองค์กรเปลี่ยนไปใช้แอปพลิเคชันบนคลาวด์และ SaaS มากขึ้น การบังคับให้ทราฟฟิกจากพนักงานที่ทำงานนอกสถานที่หรือจากสาขาต่างจังหวัด ต้องวิ่งย้อนกลับเข้ามาผ่าน VPN หรือ MPLS ที่สำนักงานใหญ่เพื่อตรวจความปลอดภัยก่อนออกสู่อินเทอร์เน็ต (สภาพที่เรียกว่า Trombone Effect) ทำให้เกิดความหน่วงสูง (Latency) เปลืองแบนด์วิดท์ที่ศูนย์กลาง และส่งผลเสียต่อประสบการณ์การใช้งาน (User Experience) โดยเฉพาะการใช้งานระบบประชุมออนไลน์และแอปพลิเคชันแบบเรียลไทม์
2. ความเสี่ยงด้านความปลอดภัยจากการให้สิทธิ์ระดับเครือข่าย (Excessive Implicit Trust)
VPN แบบดั้งเดิมมักทำงานบนแนวคิดที่ว่า เมื่อผู้ใช้ยืนยันตัวตนผ่านและเชื่อมต่อเข้าสู่ท่อ VPN ได้แล้ว อุปกรณ์นั้นจะได้รับความเชื่อถือให้เชื่อมต่อเข้าถึงเครือข่ายภายในได้ในวงกว้าง หากรหัสผ่านของผู้ใช้รั่วไหลหรืออุปกรณ์ติดมัลแวร์ ผู้โจมตีจะสามารถใช้ช่องทาง VPN เพื่อสำรวจและขยายผลการโจมตีไปยังเซิร์ฟเวอร์อื่นภายในเครือข่าย (Lateral Movement) ได้อย่างรวดเร็ว
3. ภาระในการดูแลระบบที่แยกส่วนกัน (Operational Complexity)
การใช้อุปกรณ์ Router, SD-WAN, Firewall และ VPN จากผู้ให้บริการหลายราย (Point Solutions) ทำให้ทีม IT ต้องบริหารจัดการนโยบายผ่านหลายหน้าจอ (Multiple Management Consoles) เสี่ยงต่อการตั้งค่านโยบายไม่สอดคล้องกันในแต่ละสาขา (Configuration Drift) และเมื่อเกิดปัญหาเครือข่ายช้าหรือระบบล่ม การไล่ตรวจสอบปัญหาแบบครบวงจร (End-to-End Troubleshooting) จึงทำได้ยากและใช้เวลานาน
เปรียบเทียบชัด ๆ: SASE vs VPN vs SD-WAN ต่างกันอย่างไร?
เพื่อให้เห็นภาพความแตกต่างและขอบเขตการทำงานของทั้ง 3 เทคโนโลยีอย่างชัดเจน สามารถเปรียบเทียบตามมิติสำคัญทางเทคนิคและการบริหารจัดการได้ดังตารางต่อไปนี้ :
| มิติการเปรียบเทียบ | VPN (Virtual Private Network) | SD-WAN (Software-Defined WAN) | SASE (Secure Access Service Edge) |
|---|---|---|---|
| วัตถุประสงค์หลัก | สร้างช่องทางเชื่อมต่อที่เข้ารหัสเพื่อเข้าถึงเครือข่ายภายในจากระยะไกล | บริหารจัดการเส้นทางเครือข่ายระหว่างสาขาและคลาวด์ให้มีประสิทธิภาพสูงสุด | ผสานการเชื่อมต่อเครือข่าย (WAN) และระบบความปลอดภัยไซเบอร์ไว้บนคลาวด์เดียว |
| สถาปัตยกรรมหลัก | ยึดศูนย์ข้อมูลเป็นหลัก (Data Center-centric) เชื่อมต่อแบบ Point-to-Point | เน้นอุปกรณ์ที่ขอบเครือข่ายสาขา (Edge Appliance) และควบคุมผ่านซอฟต์แวร์ศูนย์กลาง | สถาปัตยกรรม Cloud-native กระจายตัวผ่านโครงข่าย PoP ระดับโลก |
| ขอบเขตการให้สิทธิ์เข้าถึง | ระดับเครือข่ายหรือ Subnet (Network-level Access) ตามนโยบายที่กำหนด | เชื่อมต่อระดับเครือข่ายระหว่างไซต์และคลาวด์ตามเส้นทางที่กำหนด | ระดับแอปพลิเคชัน (Application-level Access) ตามหลักการ Zero Trust (ZTNA) |
| ความสามารถด้าน Security | เน้นการเข้ารหัสข้อมูลระหว่างทาง (Encryption in Transit) ต้องพึ่งพา Firewall แยกต่างหาก | มีความปลอดภัยพื้นฐาน (เช่น IPsec, Firewall เบื้องต้น) มักต้องต่อพ่วงกับระบบ Security อื่น | ครบวงจรในตัว (FWaaS, SWG, CASB, ZTNA, DLP, IPS/Threat Prevention) |
| การเพิ่มประสิทธิภาพทราฟฟิก | ไม่มีการเลือกเส้นทางอัจฉริยะ อาจเกิดคอขวดที่อุปกรณ์ปลายทาง | มีระบบเลือกเส้นทางตามแอปพลิเคชัน (Application-aware Routing) และทำ QoS ได้ดีเยี่ยม | มีทั้งความสามารถของ SD-WAN และการเร่งประสิทธิภาพผ่านโครงข่าย Backbone ของผู้ให้บริการ |
| กลุ่มเป้าหมายการใช้งาน | พนักงานที่ต้องการรีโมทเข้ามาทำงานเป็นครั้งคราว หรือเชื่อมต่อระบบ Legacy | องค์กรที่มีหลายสาขา ต้องการลดต้นทุน MPLS และเพิ่มความเสถียรในการเชื่อมต่อ | องค์กรยุค Hybrid Work มีหลายสาขา ใช้ Multi-cloud/SaaS และต้องการมาตรฐาน Zero Trust |
ข้อดีและข้อจำกัดของแต่ละเทคโนโลยีที่องค์กรควรรู้
ไม่มีเทคโนโลยีใดที่สมบูรณ์แบบสำหรับทุกสถานการณ์โดยไม่มีเงื่อนไข การเข้าใจข้อดีและข้อจำกัดจะช่วยให้องค์กรวางแผนสถาปัตยกรรมได้อย่างรอบคอบ
VPN: ข้อดีและข้อจำกัด
- ข้อดี: ต้นทุนเริ่มต้นต่ำเนื่องจากมักมาพร้อมกับอุปกรณ์ Firewall ที่องค์กรมีอยู่แล้ว เข้าใจง่าย และรองรับโปรโตคอลหรือแอปพลิเคชันรุ่นเก่า (Legacy Applications) ที่จำเป็นต้องสื่อสารในระดับ IP หรือ Network Layer ได้ดี
- ข้อจำกัด: ขยายระบบ (Scale) รองรับผู้ใช้จำนวนมากพร้อมกันได้จำกัด ประสบการณ์ใช้งานคลาวด์อาจช้าหากทำ Full-tunnel Backhauling และมีความเสี่ยงสูงจากการเปิดสิทธิ์ระดับเครือข่ายหากไม่มีการทำ Network Segmentation ที่รัดกุม
SD-WAN: ข้อดีและข้อจำกัด
- ข้อดี: ช่วยเพิ่มความเสถียรของเครือข่ายสาขาได้อย่างชัดเจน สามารถรวมลิงก์อินเทอร์เน็ตทั่วไป (Broadband/4G/5G) มาใช้งานร่วมกันแบบ Active-Active เพื่อทดแทนหรือลดการพึ่งพา MPLS ที่มีราคาแพง และบริหารจัดการผ่านศูนย์กลางได้ง่าย
- ข้อจำกัด: SD-WAN โดยลำพังเป็นเทคโนโลยีที่เน้นด้านเครือข่ายเป็นหลัก ไม่ได้รวมความสามารถด้านความปลอดภัยขั้นสูงสำหรับผู้ใช้งานที่ทำงานนอกสาขา (Remote Users) หรือการควบคุมข้อมูลบน SaaS (CASB/DLP) หากองค์กรเปิดให้สาขาออกอินเทอร์เน็ตโดยตรง (Direct Internet Access) จึงยังต้องหาโซลูชันด้านความปลอดภัยมาติดตั้งหรือเชื่อมต่อเพิ่มเติม
SASE: ข้อดีและข้อจำกัด
- ข้อดี: รวมทั้งการเชื่อมต่อเครือข่าย (SD-WAN) และความปลอดภัยขั้นสูง (SSE/ZTNA) ไว้ในสถาปัตยกรรมเดียว ลดความซับซ้อนในการดูแลอุปกรณ์หลายยี่ห้อ ให้การมองเห็นทราฟฟิกแบบครบวงจรจากหน้าจอเดียว (Single Pane of Glass) บังคับใช้นโยบายความปลอดภัยมาตรฐานเดียวกันได้ทั้งพนักงานในออฟฟิศ สาขา และผู้ที่ทำงานจากที่บ้าน
- ข้อจำกัด: การเปลี่ยนผ่านไปสู่ SASE ต้องอาศัยการวางแผนโครงสร้างและการปรับเปลี่ยนกระบวนการทำงานร่วมกันระหว่างทีม Network และทีม Security นอกจากนี้ องค์กรต้องประเมินความครอบคลุมของจุดเชื่อมต่อ (PoP Coverage) และความหน่วงของการเชื่อมต่อในประเทศไทย รวมถึงการเชื่อมต่อกับระบบ Identity Provider (IdP) และแอปพลิเคชันเดิมที่มีอยู่
ตัวอย่างสถานการณ์การใช้งานจริงในองค์กร (Enterprise Use Cases)
เพื่อให้เห็นภาพการนำไปประยุกต์ใช้จริง ลองพิจารณาสถานการณ์ตัวอย่างขององค์กรในรูปแบบต่าง ๆ ดังนี้:
สถานการณ์ที่ 1: องค์กรที่มีสาขากระจายอยู่ทั่วประเทศและต้องการทำ Branch Modernization
- โจทย์ขององค์กร (สถานการณ์สมมติ): ธุรกิจค้าปลีกหรืออุตสาหกรรมการผลิตที่มีสำนักงานสาขาและคลังสินค้า 10–50 แห่ง เดิมใช้อุปกรณ์ Router และ Firewall แยกกันในแต่ละสาขา เมื่อต้องการเปิดสาขาใหม่หรือปรับเปลี่ยนนโยบายความปลอดภัย ทีม IT ส่วนกลางต้องใช้เวลาตั้งค่าเป็นรายสาขา และพบปัญหาค่าเช่าวงจร MPLS สูงแต่แบนด์วิดท์ไม่เพียงพอต่อการใช้งานระบบ ERP บนคลาวด์
- แนวทางการแก้ไข: การนำสถาปัตยกรรม SASE ที่มี SD-WAN ในตัวมาใช้งาน จะช่วยให้แต่ละสาขาสามารถใช้อินเทอร์เน็ตบรอดแบนด์ทั่วไปเชื่อมต่อเข้าสู่ระบบคลาวด์ของผู้ให้บริการผ่านอุปกรณ์ขนาดเล็กที่สาขา (Socket/Edge Appliance) โดยทีม IT สามารถกำหนดนโยบายความปลอดภัยและลำดับความสำคัญของแบนด์วิดท์จากศูนย์กลาง แล้วส่งคำสั่ง (Push Policy) ไปยังทุกสาขาได้ทันที ช่วยลดเวลาในการเปิดสาขาใหม่และตรวจสอบสถานะของอุปกรณ์ในทุกสาขาได้จาก Dashboard เดียว
สถานการณ์ที่ 2: พนักงานและผู้ให้บริการภายนอก (Third-party Vendor) ทำงานจากระยะไกล
- โจทย์ขององค์กร: พนักงานฝ่ายการเงินต้องเข้าถึงระบบบัญชีจากที่บ้าน และมี Vendor ภายนอกต้องรีโมทเข้ามาบำรุงรักษาระบบเซิร์ฟเวอร์ใน Data Center การเปิด VPN แบบเดิมทำให้ควบคุมได้ยากว่าเมื่อเชื่อมต่อเข้ามาแล้ว อุปกรณ์ของ Vendor หรืออุปกรณ์ของพนักงานจะเข้าถึงส่วนอื่นของเครือข่ายที่ไม่ได้รับอนุญาตหรือไม่
- แนวทางการแก้ไข: เปลี่ยนมาใช้ความสามารถ ZTNA ภายในแพลตฟอร์ม SASE ร่วมกับระบบยืนยันตัวตน (IAM/MFA) โดยระบบจะตรวจสอบทั้งตัวตนและสถานะความปลอดภัยของอุปกรณ์ก่อนอนุญาตให้เข้าถึงเฉพาะแอปพลิเคชันหรือเซิร์ฟเวอร์ที่ระบุไว้ในนโยบายเท่านั้น โดยไม่เปิดเผยโครงสร้างเครือข่ายภายในให้เห็น ช่วยลดพื้นที่การโจมตี (Attack Surface) และตรวจสอบประวัติการใช้งาน (Log) ย้อนหลังได้อย่างชัดเจน
องค์กรควรเลือกใช้เทคโนโลยีใด? แนวทางการประเมินและเริ่มต้น
การตัดสินใจเลือกระหว่าง VPN, SD-WAN และ SASE ไม่จำเป็นต้องเป็นการเลือกอย่างใดอย่างหนึ่งแล้วรื้อถอนระบบเดิมทิ้งทั้งหมดในทันที แต่ควรพิจารณาจากโครงสร้างปัจจุบันและเป้าหมายทางธุรกิจตามแนวทางต่อไปนี้ :
- กรณีที่ยังเหมาะกับการใช้ VPN (ควบคู่กับการเพิ่มความเข้มงวด):
หากองค์กรมีขนาดเล็ก พนักงานเกือบทั้งหมดทำงานในสำนักงานเพียงแห่งเดียว แอปพลิเคชันส่วนใหญ่ยังอยู่แบบ On-premises และมีงบประมาณจำกัด การใช้ VPN ร่วมกับการเปิดใช้งาน Multi-Factor Authentication (MFA) และการแบ่งส่วนเครือข่าย (Network Segmentation) อย่างรัดกุมยังสามารถใช้งานได้ - กรณีที่เหมาะกับการเริ่มด้วย SD-WAN:
หากโจทย์เร่งด่วนขององค์กรคือการแก้ปัญหาเครือข่ายระหว่างสาขาล่มบ่อย ต้องการรวมลิงก์อินเทอร์เน็ตหลายเส้นเพื่อเพิ่มเสถียรภาพ และต้องการลดค่าใช้จ่ายจากวงจร MPLS โดยมีระบบรักษาความปลอดภัยที่แข็งแกร่งรองรับอยู่แล้ว การเริ่มต้นด้วย SD-WAN จะช่วยตอบโจทย์ด้านประสิทธิภาพเครือข่ายได้ตรงจุด (ทั้งนี้ ตามการคาดการณ์ของ Gartner ภายในปี 2029 การจัดซื้อ SD-WAN กว่า 75% จะถูกจัดซื้อในฐานะส่วนหนึ่งของแพลตฟอร์ม Single-Vendor SASE เพิ่มขึ้นจาก 35% ในปี 2026 องค์กรจึงควรเลือกโซลูชันที่สามารถต่อยอดไปสู่ SASE ได้ในอนาคต) - กรณีที่ควรเลือกใช้หรือวางแผนเปลี่ยนผ่านสู่ SASE:
หากองค์กรมีหลายสาขา มีการทำงานแบบ Hybrid Work มีการใช้งานแอปพลิเคชันบน Public Cloud และ SaaS เป็นหลัก หรือกำลังเผชิญปัญหาความซับซ้อนในการดูแลอุปกรณ์ Firewall, VPN และ Router หลายระบบ การเลือกใช้แพลตฟอร์ม Cloud-native SASE จะช่วยตอบโจทย์ทั้งด้านประสิทธิภาพการเชื่อมต่อและความปลอดภัยตามแนวคิด Zero Trust ได้อย่างครบวงจรในระยะยาว
ขั้นตอนการเริ่มต้นสำหรับองค์กร
- ขั้นตอนที่ 1 สำรวจโครงสร้างและทราฟฟิกปัจจุบัน: ตรวจสอบว่าแอปพลิเคชันหลักอยู่ที่ใด (On-premises, IaaS หรือ SaaS) และกลุ่มผู้ใช้งานเชื่อมต่อเข้ามาจากช่องทางใดบ้าง
- ขั้นตอนที่ 2 ประเมินจุดเปราะบางและภาระงาน: ระบุปัญหาที่กระทบธุรกิจมากที่สุด เช่น VPN ช้า, ค่าใช้จ่าย MPLS สูง, การเปิดสาขาใหม่ล่าช้า หรือความเสี่ยงจาก Remote Access ของพนักงานและ Outsource
- ขั้นตอนที่ 3 ทดสอบประสิทธิภาพจริง (Proof of Concept – PoC): ก่อนตัดสินใจเลือกแพลตฟอร์ม SASE ควรทำ PoC เพื่อทดสอบความเร็วและความหน่วงของการเชื่อมต่อจากสาขาในประเทศไทย ทดสอบการเชื่อมต่อกับ Identity Provider เดิมขององค์กร และประเมินความง่ายในการบริหารจัดการผ่าน Console กลาง
โซลูชันที่เกี่ยวข้อง: ยกระดับเครือข่ายและความปลอดภัยด้วย Cato SASE Cloud Platform กับ WIT
ในการนำสถาปัตยกรรม SASE มาใช้งานให้เกิดประสิทธิภาพสูงสุด ปัจจัยสำคัญคือการเลือกแพลตฟอร์มที่ถูกออกแบบให้ควบรวมระบบเครือข่ายและความปลอดภัยเข้าด้วยกันเป็นเนื้อเดียวตั้งแต่ต้น (Single-vendor Converged SASE) แทนการนำผลิตภัณฑ์หลายตัวมาเชื่อมต่อกันแบบแยกส่วน
หนึ่งในโซลูชันชั้นนำระดับโลกที่ได้รับการยอมรับเป็น Leader ในรายงาน Gartner Magic Quadrant for SASE Platforms อย่างต่อเนื่องคือ Cato SASE Cloud Platform จาก Cato Networks ซึ่งโดดเด่นด้วยสถาปัตยกรรม Cloud-native ที่รวมความสามารถของ Edge SD-WAN และชุดระบบความปลอดภัย SSE 360 (อาทิ ZTNA, SWG, CASB, DLP, FWaaS และระบบป้องกันภัยคุกคามขั้นสูง) เข้ากับโครงข่ายส่วนตัวระดับโลก (Global Private Backbone) ภายใต้การบริหารจัดการผ่านหน้าจอควบคุมเดียว
World Information Technology (WIT) ในฐานะที่ปรึกษาและผู้ให้บริการออกแบบติดตั้งโซลูชันด้าน IT Infrastructure และ Cybersecurity ครบวงจร พร้อมช่วยให้องค์กรของคุณประเมินความพร้อมของระบบเครือข่ายปัจจุบัน เปรียบเทียบความคุ้มค่าในการลงทุน (TCO) และดำเนินการทดสอบระบบ (PoC) เพื่อวางแผนการเปลี่ยนผ่านจาก VPN หรือ MPLS แบบดั้งเดิม ไปสู่สถาปัตยกรรม SD-WAN และ SASE ที่เหมาะสมกับขนาดและลักษณะธุรกิจของคุณได้อย่างราบรื่น
บทสรุป
VPN, SD-WAN และ SASE ไม่ใช่เทคโนโลยีที่เข้ามาแทนที่กันแบบตัดขาดในทุกกรณี แต่เป็นวิวัฒนาการของการเชื่อมต่อและรักษาความปลอดภัยที่ตอบโจทย์บริบทขององค์กรที่ต่างกัน ในขณะที่ VPN เหมาะสำหรับการเข้าถึงเครือข่ายระยะไกลขั้นพื้นฐาน และ SD-WAN เข้ามาปฏิวัติการบริหารจัดการทราฟฟิกระหว่างสาขา SASE คือก้าวสำคัญที่รวมจุดแข็งของทั้งระบบเครือข่ายและความปลอดภัยระดับ Zero Trust เข้าไว้บนคลาวด์เดียวกัน การเลือกเทคโนโลยีที่สอดคล้องกับทิศทางการใช้งาน Cloud และรูปแบบการทำงานขององค์กรตั้งแต่วันนี้ จะช่วยลดทั้งความเสี่ยงทางไซเบอร์ ลดภาระของทีม IT และสร้างรากฐานที่ยืดหยุ่นพร้อมรองรับการเติบโตของธุรกิจในอนาคต
คำถามที่พบบ่อย (FAQ)
1. หากองค์กรเปลี่ยนมาใช้ SASE แล้ว จำเป็นต้องยกเลิกการใช้งาน VPN ทั้งหมดทันทีหรือไม่?
ไม่จำเป็นต้องยกเลิกทั้งหมดในทันที องค์กรสามารถวางแผนการเปลี่ยนผ่านแบบค่อยเป็นค่อยไป (Phased Migration) ได้ โดยอาจเริ่มจากการนำ ZTNA ภายในแพลตฟอร์ม SASE มาใช้กับกลุ่มผู้ใช้งานที่ทำงานจากระยะไกลหรือแอปพลิเคชันที่มีความเสี่ยงสูงก่อน ในขณะที่ยังคงใช้ VPN สำหรับระบบรุ่นเก่า (Legacy Systems) บางส่วนที่ยังไม่รองรับสถาปัตยกรรมสมัยใหม่ แล้วจึงทยอยย้ายระบบทั้งหมดเข้าสู่ SASE เมื่อมีความพร้อม
2. SASE และ SSE (Security Service Edge) แตกต่างกันอย่างไร?
SSE คือส่วนครึ่งหนึ่งของสถาปัตยกรรม SASE ที่เน้นเฉพาะด้านระบบรักษาความปลอดภัยบนคลาวด์ (ได้แก่ ZTNA, SWG, CASB และ FWaaS) โดยไม่รวมส่วนของการจัดการเครือข่ายระดับสาขา (SD-WAN) ส่วน SASE คือสถาปัตยกรรมฉบับสมบูรณ์ที่รวมทั้งความสามารถด้านเครือข่าย (SD-WAN) และความปลอดภัย (SSE) เข้าไว้ด้วยกัน
3. องค์กรที่มีสาขาขนาดเล็กใช้แบนด์วิดท์ต่อสาขาไม่มาก สามารถใช้โซลูชัน SASE แบบแชร์แบนด์วิดท์ร่วมกันได้หรือไม่?
สามารถทำได้ ผู้ให้บริการแพลตฟอร์ม SASE ชั้นนำ เช่น Cato Networks มีรูปแบบการจัดสรรไลเซนส์แบบ Bandwidth Pool ที่ช่วยให้องค์กรสามารถนำแบนด์วิดท์มารวมศูนย์และแบ่งปันการใช้งานร่วมกันระหว่างหลายสาขาได้ ช่วยเพิ่มความยืดหยุ่นและบริหารจัดการงบประมาณได้คุ้มค่ากว่าการซื้อแบนด์วิดท์แยกขาดตามรายสาขาในบางรูปแบบการใช้งาน
4. การใช้ SASE จะทำให้การเชื่อมต่อแอปพลิเคชันภายในประเทศไทยช้าลงหรือไม่?
หากเลือกใช้แพลตฟอร์ม SASE ที่มีจุดเชื่อมต่อ (PoP) ตั้งอยู่ในประเทศไทยหรือภูมิภาคใกล้เคียง และมีโครงข่าย Global Private Backbone ที่ออกแบบมาเพื่อทำ Traffic Optimization โดยเฉพาะ ทราฟฟิกจะถูกประมวลผลแบบ Single-pass ที่ PoP ที่ใกล้ผู้ใช้ที่สุด ซึ่งมักช่วยลดความหน่วง (Latency) ได้ดีกว่าการดึงทราฟฟิกย้อนกลับ (Backhaul) ไปยัง Data Center ขององค์กรแบบเดิม อย่างไรก็ตาม องค์กรควรทำการทดสอบ PoC กับแอปพลิเคชันจริงก่อนตัดสินใจเสมอ
แหล่งอ้างอิงที่ตรวจสอบได้ (Verified References)
- National Institute of Standards and Technology (NIST): NIST Special Publication 800-207: Zero Trust Architecture — มาตรฐานสถาปัตยกรรม Zero Trust และการควบคุมการเข้าถึงทรัพยากรตามนโยบาย (Policy Engine / Policy Enforcement Point)
-
National Institute of Standards and Technology (NIST): NIST Special Publication 1800-35: Implementing a Zero Trust Architecture — แนวทางการนำสถาปัตยกรรม Zero Trust และการควบคุมการเข้าถึงระยะไกลไปประยุกต์ใช้ในองค์กร
- Gartner Research: Magic Quadrant for SASE Platforms (2026) — ข้อมูลนิยามสถาปัตยกรรม SASE และแนวโน้มการจัดซื้อระบบ SD-WAN ภายใต้แพลตฟอร์ม Single-Vendor SASE
- Cato Networks Documentation: Cato SASE Cloud Platform Architecture (SD-WAN, SSE 360 & Global Private Backbone) — เอกสารสถาปัตยกรรมการผสานระบบเครือข่ายและความปลอดภัยบนคลาวด์แบบรวมศูนย์