

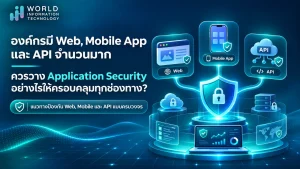
องค์กรมี Web, Mobile App และ API จำนวนมาก ควรวาง Application Security อย่างไรให้ครอบคลุมทุกช่องทาง?
Application Security ที่ครอบคลุม Web, Mobile App และ API ต้องใช้การป้องกันหลายชั้น (Layered Security) ร่วมกัน ตั้งแต่การค้นหาและจัดทำรายการแอปพลิเคชันและ API การพัฒนาซอฟต์แวร์อย่างปลอดภัย การควบคุมตัวตนและสิทธิ์เข้าถึง การป้องกันการโจมตีระหว่างใช้งานจริง ไปจนถึงการตรวจสอบและจัดการความเสี่ยงอย่างต่อเนื่อง โดยไม่สามารถพึ่งพา Web Application Firewall (WAF) เพียงอย่างเดียวได้
สรุปแนวทางวาง Application Security ให้ครอบคลุมทุกช่องทาง
- Web Application Security: ป้องกันช่องโหว่ของเว็บ การโจมตีระดับ Application และการเข้าถึงโดยไม่ได้รับอนุญาต ด้วย Secure Coding, Access Control และ WAF หรือ WAAP
- Mobile Application Security: ปกป้องข้อมูลและ Credential บนอุปกรณ์ ตรวจสอบความปลอดภัยของแอป และควบคุมการสื่อสารกับ Backend API
- API Security: ค้นหา API ทั้งหมด ตรวจสอบ Authentication และ Authorization ป้องกันการเข้าถึงข้อมูลเกินสิทธิ์ และติดตามพฤติกรรมการใช้งานที่ผิดปกติ
- Unified Security Visibility: เชื่อมข้อมูลการตรวจจับ การแจ้งเตือน และการจัดการความเสี่ยงจากทุกช่องทาง เพื่อให้ทีม Security สามารถมองเห็นและตอบสนองต่อเหตุการณ์ได้อย่างเป็นระบบ
สำหรับองค์กรที่มี Digital Services จำนวนมาก แนวทางที่เหมาะสมคือการผสาน Secure Development, Web Application and API Protection (WAAP), API Security และ Mobile Application Security เข้ากับนโยบายและกระบวนการรักษาความปลอดภัยเดียวกัน
เพราะแม้ผู้ใช้งานจะเข้าถึงบริการผ่านช่องทางแตกต่างกัน แต่ Web Application, Mobile App และ API อาจเชื่อมต่อกับ Backend System, Database และข้อมูลชุดเดียวกัน หากช่องทางหนึ่งมีช่องโหว่ ก็อาจส่งผลกระทบต่อระบบธุรกิจส่วนอื่นได้
บทความนี้ WIT จะพาไปทำความเข้าใจความเสี่ยงของ Application Security ในแต่ละช่องทาง พร้อมแนวทางออกแบบมาตรการป้องกันให้ครอบคลุมทั้ง Application Lifecycle และ Runtime Environment
ทำไมการมี Web, Mobile App และ API หลายระบบจึงเพิ่มความซับซ้อนด้าน Application Security?
เมื่อองค์กรขยายบริการดิจิทัล ลูกค้าและพนักงานอาจเข้าถึงระบบเดียวกันผ่านหลายช่องทาง เช่น เว็บไซต์ Mobile Banking Application, Customer Portal, Partner Portal และ API ที่เชื่อมต่อกับ Third-party Services
แม้ช่องทางเหล่านี้จะมีรูปแบบการใช้งานแตกต่างกัน แต่เบื้องหลังมักเชื่อมต่อกับระบบและข้อมูลสำคัญร่วมกัน
ตัวอย่างเช่น ธุรกิจ E-Commerce อาจมีองค์ประกอบดังนี้
- Web Application: เว็บไซต์สำหรับเลือกสินค้า สั่งซื้อ และชำระเงิน
- Mobile Application: แอปสำหรับลูกค้าบน iOS และ Android
- API: เชื่อมต่อข้อมูลสินค้า บัญชีผู้ใช้ คำสั่งซื้อ และการชำระเงิน
- Backend Services: ระบบจัดการคำสั่งซื้อ สินค้าคงคลัง และข้อมูลลูกค้า
- Third-party Integration: เชื่อมต่อผู้ให้บริการชำระเงินและระบบขนส่ง
หากองค์กรมี WAF ป้องกันเว็บไซต์ แต่ไม่ได้ตรวจสอบ API ที่ Mobile App เรียกใช้งาน ความเสี่ยงบางประเภทอาจยังไม่ได้รับการจัดการอย่างเพียงพอ
ในทางกลับกัน แม้ Mobile App จะมีระบบ Login ที่ปลอดภัย แต่หาก Backend API ไม่ตรวจสอบสิทธิ์การเข้าถึงข้อมูลอย่างถูกต้อง ก็อาจเกิดปัญหาการเข้าถึงข้อมูลที่ผู้ใช้งานไม่มีสิทธิ์ได้
ความท้าทายจึงไม่ใช่เพียงจำนวนแอปพลิเคชันที่เพิ่มขึ้น แต่คือการทำให้ทุกช่องทางมีมาตรการป้องกันที่สอดคล้องกัน โดยไม่เกิดช่องว่างระหว่าง Web, Mobile และ API
Web Application Security, Mobile Application Security และ API Security ต่างกันอย่างไร?
ทั้ง 3 ส่วนอยู่ภายใต้แนวคิด Application Security แต่มีพื้นผิวการโจมตี (Attack Surface) และมาตรการควบคุมที่แตกต่างกัน
| หัวข้อเปรียบเทียบ | Web Application Security | Mobile Application Security | API Security |
|---|---|---|---|
| ระบบที่ปกป้อง | เว็บไซต์และ Web Application | แอปพลิเคชันบน iOS และ Android | API Endpoint และบริการที่เชื่อมต่อกัน |
| จุดเสี่ยงหลัก | Web Request, Session, Input, Access Control | ข้อมูลบนอุปกรณ์, App Binary, SDK, Network Communication | Endpoint, Token, Authorization, Sensitive Data, Business Logic |
| ตัวอย่างความเสี่ยง | Injection, Broken Access Control, Security Misconfiguration | Insecure Data Storage, Tampering, Insecure Communication | BOLA, Broken Authentication, Excessive Data Exposure |
| มาตรการสำคัญ | Secure Coding, WAF, WAAP, Authentication | Secure Storage, Secure Communication, Mobile App Testing | API Discovery, Authentication, Authorization, API Testing |
| มาตรฐานอ้างอิง | OWASP Top 10, OWASP ASVS | OWASP MASVS, MASTG | OWASP API Security Top 10 |
| แนวทางป้องกัน | Secure Development + Runtime Protection | Client-side Protection + Backend Security | API Lifecycle Security + Runtime Monitoring |
ตารางนี้สะท้อนความแตกต่างของแต่ละช่องทาง แต่ไม่ได้หมายความว่ามาตรการป้องกันจะทำงานแยกจากกันทั้งหมด
ตัวอย่างเช่น Web Application และ Mobile App อาจเรียกใช้ API ชุดเดียวกัน จึงต้องมีการควบคุม Authentication, Authorization และการเข้าถึงข้อมูลจาก Backend ร่วมกัน
ขณะเดียวกัน WAF หรือ WAAP อาจช่วยป้องกันการโจมตีต่อ API ที่อยู่ในขอบเขตการตรวจสอบได้ แต่ไม่ได้ทดแทนการตรวจสอบความปลอดภัยของ Mobile App บนอุปกรณ์ หรือการกำกับดูแล API ตลอดวงจรชีวิตทั้งหมด
ความเสี่ยงด้าน Application Security ที่องค์กรควรให้ความสำคัญ
ก่อนออกแบบมาตรการป้องกัน องค์กรควรเข้าใจว่าความเสี่ยงของ Web, Mobile App และ API ไม่ได้เหมือนกันทั้งหมด
1. Web Application: ช่องโหว่และการเข้าถึงระบบโดยไม่ได้รับอนุญาต
Web Application เป็นช่องทางสำคัญที่เปิดให้ลูกค้า พนักงาน และคู่ค้าเข้าถึงบริการขององค์กร
ความเสี่ยงที่ควรให้ความสำคัญ เช่น
- Broken Access Control
- Security Misconfiguration
- Injection
- Authentication Failures
- Software Supply Chain Failures
ตามกรอบ OWASP Top 10:2025 ความเสี่ยงด้าน Broken Access Control, Security Misconfiguration และ Software Supply Chain Failures เป็นกลุ่มประเด็นสำคัญที่องค์กรควรนำมาพิจารณาในการประเมินความปลอดภัยของ Web Application
องค์กรจึงไม่ควรป้องกันเฉพาะ Traffic ที่เข้ามาจากภายนอก แต่ควรตรวจสอบ Secure Coding, Configuration, Authentication และ Access Control ภายในแอปพลิเคชันควบคู่กันด้วย
2. Mobile Application: ความเสี่ยงบนอุปกรณ์และการสื่อสารกับ Backend
Mobile Application มีความซับซ้อนเพิ่มเติมจาก Web Application เพราะตัวแอปทำงานอยู่บนอุปกรณ์ของผู้ใช้งาน ซึ่งองค์กรไม่สามารถควบคุมสภาพแวดล้อมทั้งหมดได้
ความเสี่ยงที่ต้องพิจารณา ได้แก่
- การจัดเก็บ Sensitive Data หรือ Credential อย่างไม่ปลอดภัย
- การสื่อสารผ่าน Network ที่มีการตั้งค่าความปลอดภัยไม่เหมาะสม
- การจัดการ Session หรือ Authentication Token ไม่ถูกต้อง
- การดัดแปลงแอปพลิเคชัน (App Tampering)
- ความเสี่ยงจาก Third-party SDK และส่วนประกอบของแอป
แนวทาง OWASP Mobile Application Security Verification Standard (MASVS) ครอบคลุมการตรวจสอบความปลอดภัยของ Mobile App ในด้านสำคัญ เช่น Storage, Cryptography, Authentication, Network Communication, Platform Interaction และ Code Security
อย่างไรก็ตาม การป้องกัน Mobile App ไม่ควรหยุดอยู่ที่ตัวแอปบนอุปกรณ์ เพราะแอปจำนวนมากต้องสื่อสารกับ Backend API ซึ่งต้องมีมาตรการควบคุมแยกต่างหากด้วย
3. API: ความเสี่ยงจากสิทธิ์เข้าถึงและการใช้ Business Logic
API ทำหน้าที่เป็นช่องทางแลกเปลี่ยนข้อมูลระหว่าง Web Application, Mobile App, Backend Services และ Third-party Systems
API ที่มี Authentication ไม่ได้หมายความว่าจะปลอดภัยเสมอไป หากระบบตรวจสอบเพียงว่าผู้ใช้งาน Login แล้ว แต่ไม่ได้ตรวจสอบว่าผู้ใช้งานมีสิทธิ์เข้าถึงข้อมูลหรือทรัพยากรที่ร้องขอจริงหรือไม่
ตัวอย่างความเสี่ยงตาม OWASP API Security Top 10:2023 ได้แก่
- Broken Object Level Authorization (BOLA): การตรวจสอบสิทธิ์เข้าถึงข้อมูลแต่ละรายการไม่ถูกต้อง
- Broken Authentication: ข้อบกพร่องในกระบวนการยืนยันตัวตน
- Broken Object Property Level Authorization: การควบคุมการเข้าถึงข้อมูลในระดับ Field หรือ Property ไม่เหมาะสม
- Unrestricted Resource Consumption: การใช้ทรัพยากรผ่าน API โดยไม่มีการควบคุมเพียงพอ
- Improper Inventory Management: องค์กรไม่มีข้อมูล API ที่ครบถ้วนและเป็นปัจจุบัน
ตัวอย่างเช่น API สำหรับเรียกดูข้อมูลคำสั่งซื้อควรตรวจสอบทุกครั้งว่าผู้ใช้งานที่ร้องขอเป็นเจ้าของข้อมูลหรือได้รับอนุญาตให้เข้าถึงข้อมูลนั้นจริง ไม่ใช่อาศัยเพียงการตรวจสอบว่า Token ยังใช้งานได้หรือไม่
นี่คือเหตุผลที่ API Security ต้องให้ความสำคัญกับ Authorization, Business Logic และการตรวจสอบพฤติกรรมการใช้งาน ควบคู่กับการป้องกันการโจมตีทั่วไป
7 แนวทางวาง Application Security ให้ครอบคลุม Web, Mobile App และ API
การสร้าง Application Security ที่มีประสิทธิภาพควรใช้แนวทาง Defense in Depth โดยกำหนดมาตรการควบคุมหลายชั้น ตั้งแต่ก่อนเปิดใช้งานระบบจนถึงระหว่างให้บริการจริง
1. สร้าง Application และ API Inventory ให้ครอบคลุมทุกระบบ
องค์กรควรเริ่มจากการระบุว่ามี Web Application, Mobile Application และ API ใดอยู่บ้าง แต่ละระบบเชื่อมต่อกับอะไร และใครเป็นผู้รับผิดชอบ
หากองค์กรไม่สามารถมองเห็นระบบทั้งหมด ก็ยากที่จะมั่นใจได้ว่ามาตรการ Security ครอบคลุมทุกช่องทางจริง
ข้อมูลที่ควรจัดเก็บใน Inventory เช่น
- ชื่อและเจ้าของ Application หรือ API
- ประเภทของระบบและ Business Function
- URL, API Endpoint และ Environment
- ประเภทข้อมูลที่ระบบประมวลผล
- ระดับความสำคัญของระบบ
- การเชื่อมต่อกับ Third-party Services
- มาตรการ Authentication และ Security ที่ใช้งานอยู่
สำหรับ API ควรมีความสามารถด้าน API Discovery เพื่อช่วยค้นหา API ที่มีอยู่จริงจากแหล่งข้อมูลที่รองรับ เช่น Runtime Traffic, API Specification, Gateway และ Code Repository
แนวทางนี้ช่วยลดปัญหา Unmanaged API และ API ที่ยังเปิดให้เรียกใช้งานทั้งที่ไม่ได้อยู่ในกระบวนการดูแลตามปกติ
2. นำ Secure Development และ DevSecOps มาใช้ตั้งแต่ต้นทาง
การวาง Application Security ไม่ควรเริ่มเฉพาะเมื่อแอปพลิเคชันเข้าสู่ Production แล้ว แต่ควรรวมกระบวนการรักษาความปลอดภัยเข้ากับ Software Development Lifecycle (SDLC)
ตัวอย่างมาตรการที่องค์กรควรพิจารณา ได้แก่
- Threat Modeling: ประเมินความเสี่ยงตั้งแต่ขั้นตอนออกแบบ
- Secure Coding: กำหนดมาตรฐานการเขียนโค้ดอย่างปลอดภัย
- SAST: วิเคราะห์ Source Code เพื่อค้นหาจุดเสี่ยง
- DAST: ทดสอบความปลอดภัยของแอปพลิเคชันที่กำลังทำงาน
- SCA: ตรวจสอบความเสี่ยงจาก Third-party Libraries และ Dependencies
- Secrets Scanning: ตรวจสอบการเปิดเผย Credential และ Secret ใน Code Repository
- Security Testing in CI/CD: เพิ่มการตรวจสอบด้าน Security ในกระบวนการ Build และ Deployment
กรอบ NIST Secure Software Development Framework (SSDF) สามารถใช้เป็นแนวทางในการกำหนดกระบวนการพัฒนาซอฟต์แวร์อย่างปลอดภัย ส่วน OWASP ASVS และ MASVS ช่วยกำหนดข้อกำหนดด้าน Security สำหรับ Web และ Mobile Application ตามลำดับ
การนำ Security เข้ามาตั้งแต่ระยะพัฒนาช่วยให้องค์กรค้นพบและแก้ไขข้อบกพร่องได้ก่อนที่ระบบจะเปิดให้ใช้งานจริง
3. ควบคุม Authentication และ Authorization อย่างสอดคล้องกัน
แม้ผู้ใช้งานจะเข้าถึงบริการจาก Web หรือ Mobile App ต่างกัน แต่ Backend System ควรตรวจสอบตัวตนและสิทธิ์ตามนโยบายที่สอดคล้องกัน
มาตรการสำคัญ ได้แก่
- ใช้ Authentication Protocol ที่เหมาะสมกับสถาปัตยกรรม
- บังคับใช้ Multi-Factor Authentication สำหรับกรณีที่มีความเสี่ยงสูง
- กำหนด Authorization ตามบทบาทและบริบทของการเข้าถึง
- ตรวจสอบสิทธิ์เข้าถึงข้อมูลที่ Backend หรือ API ทุกครั้ง
- กำหนด Token Lifetime และ Session Management อย่างเหมาะสม
- จำกัดสิทธิ์การเข้าถึงตามหลัก Least Privilege
ตัวอย่างเช่น แม้ Mobile App จะซ่อนเมนูบางอย่างจากผู้ใช้ทั่วไป แต่ Backend API ต้องตรวจสอบสิทธิ์ด้วยตัวเอง ไม่ควรอาศัยการซ่อนฟังก์ชันจากหน้าจอแอปพลิเคชันเป็นมาตรการรักษาความปลอดภัยเพียงอย่างเดียว
4. เพิ่ม Runtime Protection ด้วย WAF และ WAAP
การพัฒนาแอปพลิเคชันอย่างปลอดภัยช่วยลดช่องโหว่ตั้งแต่ต้นทาง แต่ระบบที่เปิดให้บริการจริงยังต้องมีมาตรการตรวจจับและป้องกันการโจมตีที่เกิดขึ้นระหว่างใช้งาน
Web Application Firewall (WAF) ใช้ตรวจสอบและควบคุม HTTP/HTTPS Traffic ตามกฎและนโยบายความปลอดภัย เพื่อช่วยป้องกันการโจมตีบางประเภทต่อ Web Application
ขณะที่ Web Application and API Protection (WAAP) เป็นแนวทางที่รวมความสามารถด้าน WAF กับการป้องกันระดับ Application และ API เพิ่มเติม โดยอาจครอบคลุม
- Web Application Firewall
- API Protection
- Application-layer DDoS Protection
- Bot Protection หรือ Bot Controls
- Runtime Traffic Inspection
- Security Policy Management
สำหรับองค์กรที่เปิดให้บริการ Web และ API ผ่านหลายสภาพแวดล้อม เช่น Cloud, Data Center และ Hybrid Infrastructure ควรพิจารณาว่าสามารถกำหนดและบริหารนโยบายป้องกันได้ครอบคลุมทุกช่องทางหรือไม่
อย่างไรก็ตาม WAF และ WAAP ไม่สามารถทดแทน Secure Coding หรือการตรวจสอบ Business Logic และ Authorization ภายในระบบได้ทั้งหมด
5. เพิ่ม API Security ที่ครอบคลุมทั้ง Discovery, Posture และ Runtime
API Security ไม่ควรจำกัดอยู่เพียงการบล็อก Request ที่มีลักษณะเป็นอันตราย แต่ต้องครอบคลุมการบริหารความเสี่ยงตลอด API Lifecycle
ความสามารถที่องค์กรควรพิจารณา ได้แก่
API Discovery
ค้นหา API ที่เปิดใช้งานและจัดทำรายการให้ครบถ้วน รวมถึง API ที่ไม่ได้อยู่ใน Inventory เดิม
API Posture Management
ประเมินการตั้งค่า Authentication, การเปิดเผย Sensitive Data, ความเหมาะสมของ Endpoint และนโยบาย Security
API Security Testing
ตรวจสอบความเสี่ยงด้าน Authorization, API Configuration และพฤติกรรมที่อาจกระทบ Business Logic ก่อนเปิดใช้งานจริง
API Runtime Monitoring
วิเคราะห์พฤติกรรมการเรียกใช้งาน API เพื่อระบุความผิดปกติหรือความเสี่ยงจากการใช้งานที่ไม่สอดคล้องกับรูปแบบที่คาดหวัง
API Risk Prioritization
จัดลำดับ API ที่ควรได้รับการแก้ไขก่อน โดยพิจารณาจากความสำคัญของข้อมูล ความเสี่ยง และผลกระทบทางธุรกิจ
สำหรับองค์กรที่มี API จำนวนมาก การใช้ Dedicated API Security ร่วมกับ WAAP สามารถช่วยเพิ่มทั้งการมองเห็นความเสี่ยงเชิงลึกและความสามารถในการบังคับใช้นโยบายป้องกันระหว่างใช้งานจริง
6. ปกป้อง Mobile Application ทั้งบนอุปกรณ์และ Backend
Mobile Application ต้องมีมาตรการป้องกันเฉพาะทางเพิ่มเติมจาก Web Application เพราะตัวแอปทำงานบนอุปกรณ์ที่องค์กรไม่ได้ควบคุมทั้งหมด
มาตรการที่ควรพิจารณา ได้แก่
- ใช้ Secure Storage ของระบบปฏิบัติการสำหรับข้อมูลและ Credential ที่จำเป็น
- หลีกเลี่ยงการฝัง Secret สำคัญไว้ในแอปพลิเคชัน
- ใช้การสื่อสารผ่านช่องทางที่เข้ารหัสอย่างเหมาะสม
- ป้องกัน Sensitive Data รั่วไหลผ่าน Log หรือ Local Cache
- ตรวจสอบความปลอดภัยของ SDK และ Third-party Components
- ประเมินความจำเป็นของ Runtime App Protection และ Anti-Tampering
- ตรวจสอบ Authentication และ Authorization ที่ Backend API
สิ่งสำคัญคือการมี WAAP ป้องกัน Backend API ไม่ได้หมายความว่าตัว Mobile App บนอุปกรณ์ได้รับการป้องกันครบทุกด้าน
องค์กรควรประเมินความเสี่ยงของ Mobile Client แยกต่างหาก โดยอ้างอิง OWASP MASVS และใช้กระบวนการ Mobile Application Security Testing ให้เหมาะสมกับระดับความเสี่ยงของแอปพลิเคชัน
7. รวมศูนย์ Monitoring และปรับปรุง Security อย่างต่อเนื่อง
เมื่อองค์กรมี Web, Mobile App และ API จำนวนมาก การตรวจสอบ Security แบบแยกระบบอาจทำให้ทีมงานมองไม่เห็นความสัมพันธ์ระหว่างเหตุการณ์ที่เกิดขึ้น
องค์กรควรมีแนวทางในการเชื่อมโยงข้อมูลจาก
- WAF และ WAAP
- API Security Platform
- Authentication และ Identity System
- Application Logs
- Mobile Application Security Monitoring
- SIEM และ Incident Response Platform
การรวมข้อมูลเหล่านี้ช่วยให้ทีม Security ตรวจสอบเหตุการณ์ที่เกี่ยวข้องกันได้ เช่น การเข้าถึง API ผิดปกติหลังเกิด Authentication Event ที่มีความเสี่ยง หรือการใช้งานบัญชีเดียวกันจากหลายช่องทางที่มีพฤติกรรมแตกต่างจากปกติ
นอกจากนี้ ควรกำหนดกระบวนการ Incident Response, Vulnerability Remediation และการปรับปรุง Security Policy อย่างต่อเนื่อง เพื่อให้มาตรการป้องกันสอดคล้องกับการเปลี่ยนแปลงของระบบและรูปแบบภัยคุกคาม
WAF, WAAP, API Gateway และ API Security ต่างกันอย่างไร?
หนึ่งในคำถามสำคัญขององค์กรคือ เมื่อมี WAF หรือ API Gateway อยู่แล้ว ยังจำเป็นต้องลงทุนในโซลูชันอื่นหรือไม่
คำตอบขึ้นอยู่กับความสามารถของระบบที่มีอยู่และประเภทของความเสี่ยงที่ต้องการควบคุม
| เทคโนโลยี | หน้าที่หลัก | ข้อจำกัดที่ควรพิจารณา |
|---|---|---|
| WAF | ตรวจสอบและป้องกัน Web Request ตามนโยบาย | ไม่ครอบคลุมความเสี่ยงทุกประเภทของ Business Logic และ Mobile Client |
| WAAP | รวมการป้องกัน Web, API และภัยคุกคามระดับ Application | ความสามารถแตกต่างกันตามผลิตภัณฑ์ และไม่ทดแทน Secure SDLC |
| API Gateway | จัดการ API Routing, Authentication, Rate Limiting และ Traffic Policy | ไม่จำเป็นต้องมี API Discovery และ Security Analytics เชิงลึกครบถ้วน |
| Dedicated API Security | ค้นหา ประเมิน และตรวจสอบความเสี่ยง API ตลอด Lifecycle | อาจต้องทำงานร่วมกับ Gateway หรือ WAAP เพื่อบังคับใช้การป้องกันบางประเภท |
| Mobile App Security | ปกป้องและตรวจสอบความปลอดภัยของแอปบนอุปกรณ์ | ไม่ทดแทนการควบคุมความปลอดภัยของ Backend API |
แนวทางที่เหมาะสมไม่ใช่การเลือกเทคโนโลยีเพียงประเภทเดียว แต่เป็นการทำให้แต่ละระบบรับผิดชอบความเสี่ยงที่แตกต่างกันได้อย่างครบถ้วน
ตัวอย่างเช่น API Gateway สามารถควบคุม Traffic และ Authentication ส่วน Dedicated API Security สามารถช่วยค้นหา API ที่ไม่ได้รับการจัดการ ตรวจสอบความเสี่ยงด้านข้อมูลและพฤติกรรม ขณะที่ WAAP ช่วยป้องกันการโจมตีต่อ Traffic ที่อยู่ภายใต้การคุ้มครองของระบบ
ตัวอย่างการวาง Application Security ด้วย Akamai สำหรับองค์กร
สำหรับองค์กรที่ต้องการเพิ่มความปลอดภัยให้ Web Application และ API สามารถพิจารณาการทำงานร่วมกันระหว่าง Akamai App & API Protector และ Akamai API Security ซึ่งมีบทบาทแตกต่างกันแต่สนับสนุนกันได้
Akamai App & API Protector: ป้องกันการโจมตีระดับ Application และ API
Akamai App & API Protector เป็นโซลูชันในกลุ่ม WAAP ที่ช่วยปกป้อง Web Application และ API จากภัยคุกคาม โดยรวมความสามารถด้าน WAF, Application-layer DDoS Protection, API Protection และ Bot Controls
โซลูชันนี้เหมาะสำหรับองค์กรที่ต้องการเพิ่มมาตรการป้องกัน Traffic ที่เข้าสู่ Web Application และ API ระหว่างให้บริการจริง โดยความครอบคลุมขึ้นอยู่กับสถาปัตยกรรมและการกำหนดขอบเขตการป้องกัน
Akamai API Security: มองเห็นและบริหารความเสี่ยง API เชิงลึก
Akamai API Security มุ่งเน้นการค้นหา ประเมิน และจัดการความเสี่ยงของ API ตลอด Lifecycle โดยมีความสามารถ เช่น
- API Discovery และ Inventory
- API Security Posture Management
- API Security Testing
- Runtime Behavior Analysis
- Sensitive Data Exposure Visibility
- Risk Prioritization และ Remediation Workflow
สำหรับองค์กรที่มี API อยู่หลายระบบหรือหลายสภาพแวดล้อม Akamai API Security สามารถช่วยเพิ่มการมองเห็น API และความเสี่ยงที่อาจไม่สามารถระบุได้จากการใช้ WAF เพียงอย่างเดียว
ทำไมจึงควรพิจารณาใช้งานร่วมกัน?
Akamai App & API Protector เน้นการป้องกันและบังคับใช้นโยบายกับ Traffic ที่อยู่ในขอบเขตการคุ้มครอง ขณะที่ Akamai API Security เน้นการค้นหา วิเคราะห์ และบริหารความเสี่ยง API เชิงลึก
เมื่อใช้งานร่วมกัน องค์กรสามารถนำข้อมูลความเสี่ยงของ API มาช่วยกำหนดลำดับความสำคัญของการปรับปรุง Security Policy และการแก้ไขช่องโหว่ได้อย่างเหมาะสม
อย่างไรก็ตาม การเลือกใช้โซลูชันควรพิจารณาร่วมกับมาตรการ Secure Development, Mobile Application Security, API Authorization และระบบที่องค์กรมีอยู่แล้ว เพื่อหลีกเลี่ยงช่องว่างและการลงทุนซ้ำซ้อน
ตัวอย่าง Use Case: การวาง Application Security สำหรับธุรกิจ E-Commerce
สมมติว่าองค์กรมีเว็บไซต์ E-Commerce และ Mobile App สำหรับลูกค้า โดยทั้งสองช่องทางเรียกใช้ API เพื่อเข้าถึงข้อมูลสินค้า บัญชีลูกค้า คำสั่งซื้อ และระบบชำระเงิน
หากต้องการออกแบบ Application Security ให้ครอบคลุม สามารถแบ่งมาตรการออกเป็น 4 ส่วนหลัก
ส่วนที่ 1: ป้องกัน Web Application
ใช้ Secure Coding และ Web Application Security Testing ควบคู่กับ WAF หรือ WAAP เพื่อลดความเสี่ยงจากการโจมตีต่อเว็บไซต์และ HTTP Traffic
ส่วนที่ 2: ป้องกัน Mobile App
ตรวจสอบความปลอดภัยของข้อมูลบนอุปกรณ์ การใช้งาน Credential การสื่อสารกับ Backend และความเสี่ยงจาก Third-party SDK
ส่วนที่ 3: ป้องกัน API
จัดทำ API Inventory กำหนด Authentication และ Authorization ที่เหมาะสม ตรวจสอบ API ที่เข้าถึงข้อมูลสำคัญ และวิเคราะห์พฤติกรรมการใช้งาน
ส่วนที่ 4: รวมศูนย์ Security Monitoring
เชื่อมข้อมูลเหตุการณ์จาก Web, API และ Backend เข้ากับกระบวนการ Security Monitoring เพื่อช่วยระบุความผิดปกติและสนับสนุนการตอบสนองต่อเหตุการณ์
แนวทางนี้ช่วยให้องค์กรพิจารณาความปลอดภัยทั้งระบบ ตั้งแต่ช่องทางที่ลูกค้าใช้งานไปจนถึงบริการและข้อมูลเบื้องหลัง โดยไม่ยึดติดกับการป้องกันเฉพาะ Web หรือ API เพียงจุดเดียว
หมายเหตุ: ตัวอย่างนี้เป็นสถานการณ์สมมติสำหรับอธิบายแนวทางออกแบบ ไม่ใช่ผลลัพธ์จากโครงการลูกค้าจริง
Roadmap: องค์กรควรเริ่มยกระดับ Application Security จากจุดไหน?
องค์กรที่มี Web, Mobile App และ API จำนวนมากไม่จำเป็นต้องปรับปรุงทุกระบบพร้อมกัน แต่ควรกำหนดแผนดำเนินงานตามความเสี่ยงและความสำคัญของธุรกิจ
Phase 1: Discover — มองเห็น Application และ API ทั้งหมด
เริ่มจากจัดทำ Inventory ของ Web, Mobile App และ API พร้อมระบุเจ้าของระบบ ข้อมูลสำคัญ และการเชื่อมต่อที่เกี่ยวข้อง
ให้ความสำคัญกับระบบที่เปิดให้บริการจากภายนอก และ API ที่เกี่ยวข้องกับ Sensitive Data หรือธุรกรรมสำคัญ
Phase 2: Assess — ประเมิน Security Gap
ตรวจสอบว่าระบบที่มีอยู่รองรับมาตรการสำคัญมากน้อยเพียงใด เช่น WAF, API Discovery, Authentication, Authorization, Secure Development และ Monitoring
นำผลประเมินมาเปรียบเทียบกับความเสี่ยงที่เกี่ยวข้อง และระบุช่องว่างที่ต้องแก้ไขเป็นลำดับแรก
Phase 3: Protect — เพิ่มมาตรการป้องกันตามความเสี่ยง
กำหนด Security Control ให้เหมาะกับแต่ละช่องทาง เช่น
- Web: WAF/WAAP และ Web Application Security Testing
- Mobile: Secure Storage, Mobile App Testing และการป้องกัน Client-side ตามความจำเป็น
- API: API Discovery, Authorization, API Testing และ Runtime Monitoring
ควรทดสอบผลกระทบต่อการใช้งานจริงก่อนเปิดใช้นโยบายป้องกัน โดยเฉพาะระบบที่มีธุรกรรมจำนวนมากหรือมีความสำคัญต่อธุรกิจ
Phase 4: Monitor & Improve — ติดตามและปรับปรุงต่อเนื่อง
ติดตามความครอบคลุมของมาตรการป้องกัน ประเมินความเสี่ยงที่ยังคงเหลือ และปรับปรุง Security Policy เมื่อมีการเพิ่ม Application, API หรือบริการใหม่
ตัวชี้วัดที่องค์กรควรติดตาม
| KPI | วัตถุประสงค์ |
|---|---|
| Application & API Inventory Coverage | วัดความครบถ้วนของระบบที่ถูกค้นพบและมีเจ้าของรับผิดชอบ |
| Security Control Coverage | วัดสัดส่วน Application และ API ที่อยู่ภายใต้นโยบายป้องกัน |
| Critical Vulnerability Remediation Time | วัดระยะเวลาในการแก้ไขช่องโหว่สำคัญ |
| API Risk Exposure | ติดตาม API ที่มีความเสี่ยงสูงหรือเกี่ยวข้องกับข้อมูลสำคัญ |
| False Positive Rate | ประเมินผลกระทบของการตรวจจับและบล็อก Traffic |
| Mean Time to Detect / Respond | ประเมินความสามารถในการตรวจจับและตอบสนองต่อเหตุการณ์ |
องค์กรควรกำหนดค่าเริ่มต้น (Baseline) และเป้าหมายของแต่ละ KPI ตามสภาพแวดล้อมจริง แทนการใช้เป้าหมายเดียวกันกับทุกระบบ
WIT Perspective: Application Security ที่ครอบคลุมต้องมองทั้งระบบ ไม่ใช่แยกตามช่องทาง
สำหรับองค์กรที่มี Digital Services จำนวนมาก ความท้าทายด้าน Application Security ไม่ได้เกิดจากการขาดเครื่องมือเพียงอย่างเดียว แต่รวมถึงการที่แต่ละทีมอาจดูแลระบบและกำหนด Security Policy แตกต่างกัน
ตัวอย่างเช่น ทีม Infrastructure ดูแล WAF ทีม Development ดูแล Application Security Testing และทีม API ดูแล API Gateway หากไม่มีการกำหนดความรับผิดชอบและแนวทางบริหารความเสี่ยงร่วมกัน อาจเกิดช่องว่างระหว่างระบบได้
องค์กรจึงควรใช้แนวทางประเมิน Application Security ในภาพรวม โดยเริ่มจาก 5 คำถามสำคัญ
- องค์กรมี Inventory ของ Web Application, Mobile App และ API ครบถ้วนหรือไม่?
- สามารถระบุได้หรือไม่ว่า Application และ API ใดเข้าถึงข้อมูลสำคัญ?
- มาตรการ WAF หรือ WAAP ปัจจุบันครอบคลุม Traffic และ Endpoint ใดบ้าง?
- มีการตรวจสอบ API Authorization และ Mobile Application Security แยกตามความเสี่ยงหรือไม่?
- เมื่อเกิดเหตุการณ์ผิดปกติ ทีม Security สามารถเชื่อมโยงข้อมูลจากหลายช่องทางและระบุผู้รับผิดชอบได้หรือไม่?
คำตอบเหล่านี้จะช่วยให้องค์กรกำหนดลำดับการลงทุนและออกแบบ Application Security Architecture ที่สอดคล้องกับระบบและเป้าหมายทางธุรกิจได้มากขึ้น
FAQ: คำถามที่พบบ่อยเกี่ยวกับ Application Security สำหรับ Web, Mobile App และ API
Q1: Application Security คืออะไร?
Application Security คือกระบวนการและเทคโนโลยีที่ใช้ป้องกันช่องโหว่และภัยคุกคามต่อแอปพลิเคชัน ตั้งแต่การออกแบบ พัฒนา ทดสอบ ไปจนถึงการใช้งานจริง โดยครอบคลุม Web Application, Mobile App, API และส่วนประกอบที่เกี่ยวข้อง เพื่อช่วยลดความเสี่ยงต่อระบบและข้อมูลสำคัญขององค์กร
Q2: หากองค์กรมี WAF อยู่แล้ว ยังจำเป็นต้องมี API Security หรือไม่?
ขึ้นอยู่กับความสามารถของ WAF และความเสี่ยงที่ต้องจัดการ WAF สามารถช่วยป้องกันการโจมตีต่อ HTTP Traffic ได้ แต่ API Security มีความสามารถเฉพาะด้าน เช่น API Discovery, Posture Management, API Testing และ Behavioral Analysis ซึ่งช่วยให้องค์กรมองเห็นความเสี่ยงของ API ได้ละเอียดขึ้น
Q3: WAF กับ WAAP ต่างกันอย่างไร?
WAF มุ่งเน้นการตรวจสอบและป้องกัน Web Request ส่วน WAAP เป็นโซลูชันที่รวมความสามารถด้าน WAF กับการป้องกัน Application และ API เพิ่มเติม เช่น API Protection และ Application-layer DDoS Protection ทั้งนี้ ขอบเขตฟังก์ชันขึ้นอยู่กับผลิตภัณฑ์และบริการที่เลือกใช้
Q4: Mobile App จำเป็นต้องมี Security แยกจาก Backend API หรือไม่?
จำเป็นต้องประเมินทั้งสองส่วน เพราะ Mobile App มีความเสี่ยงเฉพาะด้าน เช่น Insecure Storage, App Tampering และการจัดการข้อมูลบนอุปกรณ์ ขณะที่ Backend API ต้องควบคุม Authentication, Authorization และการเข้าถึงข้อมูล การป้องกันเพียงส่วนใดส่วนหนึ่งจึงอาจไม่ครอบคลุมความเสี่ยงทั้งหมด
Q5: API Gateway สามารถทดแทน Dedicated API Security ได้หรือไม่?
API Gateway ช่วยจัดการ Traffic, Routing, Authentication และ Rate Limiting แต่ไม่ได้หมายความว่าจะมีความสามารถด้าน API Discovery, Risk Posture, Sensitive Data Visibility หรือ Behavioral Analysis ครบถ้วน องค์กรควรประเมินความสามารถจริงก่อนตัดสินใจว่าจำเป็นต้องใช้ Dedicated API Security เพิ่มเติมหรือไม่
Q6: องค์กรควรเริ่มต้น Application Security จากจุดใดก่อน?
ควรเริ่มจากการค้นหาและจัดทำ Inventory ของ Application และ API จากนั้นประเมินความสำคัญของระบบ ข้อมูลที่เกี่ยวข้อง และช่องว่างด้าน Security ก่อนจัดลำดับความสำคัญของการป้องกัน โดยให้ระบบที่เปิดสู่ภายนอกและระบบที่มีข้อมูลอ่อนไหวได้รับการพิจารณาตามความเสี่ยงเป็นลำดับต้น
Q7: DevSecOps ช่วยเพิ่มความปลอดภัยให้ Application ได้อย่างไร?
DevSecOps ช่วยผสานกระบวนการ Security เข้ากับการพัฒนาซอฟต์แวร์ เช่น Secure Coding, SAST, DAST, Software Composition Analysis และ Security Testing ใน CI/CD ทำให้องค์กรสามารถค้นพบและแก้ไขช่องโหว่ได้ตั้งแต่ระยะพัฒนา ไม่ต้องรอจนแอปพลิเคชันเปิดใช้งานจริง
Q8: Akamai App & API Protector กับ Akamai API Security ต่างกันอย่างไร?
Akamai App & API Protector เป็นโซลูชัน WAAP ที่มุ่งป้องกันการโจมตีต่อ Web และ API ระหว่างใช้งานจริง ส่วน Akamai API Security มุ่งเน้น API Discovery, Security Posture, Testing, Runtime Analysis และการจัดการความเสี่ยง API เชิงลึก โดยทั้งสองโซลูชันสามารถทำงานร่วมกันได้ตามสถาปัตยกรรมที่องค์กรเลือกใช้
Q9: องค์กรจะรู้ได้อย่างไรว่า Application Security ครอบคลุมทุกช่องทางแล้ว?
องค์กรควรประเมินความครอบคลุมจาก Inventory ของ Application และ API เปรียบเทียบกับรายการระบบที่อยู่ภายใต้นโยบาย Security ตรวจสอบการเชื่อมต่อกับ Monitoring และทบทวนผลการทดสอบตามความเสี่ยงอย่างสม่ำเสมอ การมีเครื่องมือ Security เพียงอย่างเดียวไม่สามารถยืนยันได้ว่าทุกช่องทางได้รับการป้องกันครบถ้วน
สรุป: Application Security ที่ครอบคลุม Web, Mobile App และ API ต้องใช้การป้องกันหลายชั้น
เมื่อองค์กรมี Web Application, Mobile App และ API จำนวนมาก การรักษาความปลอดภัยไม่สามารถพึ่งพามาตรการเดียวเพื่อปกป้องทุกระบบได้
Web Application ต้องการ Secure Coding, Access Control และ Runtime Protection ขณะที่ Mobile App ต้องมีมาตรการป้องกันข้อมูลและการทำงานบนอุปกรณ์ ส่วน API ต้องให้ความสำคัญกับ Discovery, Authentication, Authorization, Business Logic และการตรวจสอบพฤติกรรมการใช้งาน
แนวทาง Application Security ที่มีประสิทธิภาพจึงควรผสาน Secure Development, WAAP, API Security, Mobile Application Security และ Centralized Monitoring เข้าด้วยกัน
สำหรับองค์กรที่ต้องการลดความเสี่ยงอย่างเป็นระบบ ควรเริ่มจากการมองเห็น Application และ API ทั้งหมด ประเมินช่องว่างด้าน Security และเลือกมาตรการป้องกันที่สอดคล้องกับสถาปัตยกรรมและความสำคัญของระบบ
การดำเนินการเช่นนี้ช่วยให้องค์กรบริหาร Application Security ได้อย่างต่อเนื่อง รองรับการขยายบริการดิจิทัล และลดโอกาสเกิดช่องว่างด้านความปลอดภัยระหว่างช่องทาง
วางแนวทาง Application Security สำหรับองค์กรกับ WIT
การออกแบบ Application Security ให้ครอบคลุม Web, Mobile App และ API จำเป็นต้องพิจารณาทั้งโครงสร้างพื้นฐาน IT, Cloud Environment, Application Architecture และกระบวนการ Security ที่องค์กรใช้งานอยู่
WIT (World Information Technology) ให้บริการด้าน Cybersecurity Solution Consulting, System Integration และบริการสนับสนุนระบบสำหรับองค์กร โดยสามารถร่วมประเมินแนวทางการนำเทคโนโลยีด้าน Application & API Security มาใช้ให้เหมาะสมกับระบบและความต้องการทางธุรกิจ
องค์กรที่กำลังพิจารณาโซลูชันอย่าง Akamai App & API Protector และ Akamai API Security สามารถปรึกษาทีม WIT เพื่อประเมินความต้องการและแนวทางการใช้งานร่วมกับระบบเดิม รวมถึงพิจารณามาตรการป้องกัน Mobile Application ที่เหมาะสมเพิ่มเติม
ติดต่อ WIT เพื่อวางแนวทาง Application Security สำหรับองค์กร
เว็บไซต์: https://www.wit.co.th/
โทรศัพท์: 02 237 3555
อีเมล: marketing@wit.co.th
References
- OWASP — Top 10:2025
https://top10.owasp.org/2025/ - OWASP — Application Security Verification Standard (ASVS)
https://asvs.owasp.org/ - OWASP — Mobile Application Security Verification Standard (MASVS)
https://mas.owasp.org/MASVS/ - OWASP — API Security Top 10:2023
https://api-security.owasp.org/editions/2023/en/0x11-t10/ - NIST — Secure Software Development Framework (SP 800-218)
https://csrc.nist.gov/pubs/sp/800/218/final - Akamai — App & API Protector
https://www.akamai.com/products/app-and-api-protector - Akamai — API Security
https://www.akamai.com/products/api-security