

IAM, PAM, IDM, IGA และ SSO ต่างกันอย่างไร? เลือก Identity Security Solution อย่างไรให้เหมาะกับองค์กร
จัดทำโดย WIT Team | บทความเผยแพร่: 08 พฤศจิกายน 2569
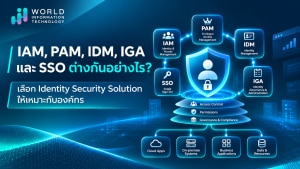
IAM, PAM, IDM, IGA และ SSO ต่างกันที่บทบาทในการจัดการตัวตนดิจิทัลและสิทธิ์เข้าถึงระบบขององค์กร โดย IAM ใช้บริหารตัวตนและควบคุมการเข้าถึงในภาพรวม PAM เน้นปกป้องบัญชีที่มีสิทธิ์ระดับสูง IDM จัดการวงจรชีวิตบัญชีผู้ใช้งาน IGA กำกับดูแลและตรวจสอบความเหมาะสมของสิทธิ์ ส่วน SSO ช่วยให้ผู้ใช้งานเข้าถึงหลายแอปพลิเคชันโดยไม่ต้อง Login ซ้ำ
สรุปความแตกต่างของ Identity Security Solution ทั้ง 5 ประเภท
- IAM (Identity and Access Management): บริหารจัดการตัวตน การยืนยันตัวตน และสิทธิ์เข้าถึงระบบ
- PAM (Privileged Access Management): ควบคุมและตรวจสอบการใช้บัญชีหรือสิทธิ์ระดับสูง เช่น Administrator และ Root
- IDM (Identity Management): จัดการวงจรชีวิตบัญชีผู้ใช้ ตั้งแต่สร้างบัญชี เปลี่ยนแปลงข้อมูล จนถึงยกเลิกบัญชี
- IGA (Identity Governance and Administration): กำกับดูแล อนุมัติ และทบทวนสิทธิ์ให้เหมาะสมกับบทบาทของผู้ใช้งาน
- SSO (Single Sign-On): ช่วยให้ผู้ใช้ยืนยันตัวตนครั้งเดียวและเข้าถึงหลายแอปพลิเคชันที่เชื่อมต่อกัน
แล้วองค์กรควรเลือกโซลูชันใด? หากต้องการจัดการการเข้าถึงจากส่วนกลางให้พิจารณา IAM หากมีความเสี่ยงจากบัญชี Administrator ควรให้ความสำคัญกับ PAM หากพบปัญหาบัญชีตกค้างหรือการจัดการสิทธิ์เมื่อพนักงานเปลี่ยนตำแหน่ง ควรพิจารณา IDM และ IGA ส่วนองค์กรที่ใช้งาน SaaS หลายระบบและต้องการลดความซับซ้อนในการ Login อาจเริ่มจาก SSO ร่วมกับ MFA
ในยุคที่องค์กรใช้งาน Cloud, SaaS และ Hybrid Infrastructure มากขึ้น การรักษาความปลอดภัยไม่ได้จำกัดอยู่เพียงการป้องกันเครือข่าย แต่ต้องครอบคลุมถึงการบริหารตัวตนและสิทธิ์เข้าถึงระบบของพนักงาน ผู้ดูแลระบบ คู่ค้า และบัญชีที่ใช้เชื่อมต่อระหว่างแอปพลิเคชันด้วย
การเข้าใจความแตกต่างระหว่าง IAM, PAM, IDM, IGA และ SSO จึงเป็นจุดเริ่มต้นสำคัญที่ช่วยให้องค์กรเลือกลงทุนใน Identity Security Solution ได้ตรงกับความเสี่ยงและความต้องการใช้งานจริง โดยไม่จำเป็นต้องติดตั้งทุกเทคโนโลยีพร้อมกัน
IAM vs PAM vs IDM vs IGA vs SSO ต่างกันอย่างไร? ตารางเปรียบเทียบครบทุกมิติ
แม้ทั้ง 5 เทคโนโลยีจะเกี่ยวข้องกับ Identity Security เหมือนกัน แต่มีหน้าที่ จุดเน้น และความสามารถที่แตกต่างกัน ดังตารางเปรียบเทียบต่อไปนี้
| หัวข้อเปรียบเทียบ | IAM | PAM | IDM | IGA | SSO |
|---|---|---|---|---|---|
| ชื่อเต็ม | Identity and Access Management | Privileged Access Management | Identity Management | Identity Governance and Administration | Single Sign-On |
| หน้าที่หลัก | บริหารตัวตนและควบคุมสิทธิ์เข้าถึง | ควบคุมบัญชีและสิทธิ์ระดับสูง | จัดการวงจรชีวิตบัญชี | กำกับดูแลและทบทวนสิทธิ์ | รวมกระบวนการ Login |
| จุดเน้น | Authentication และ Authorization | Privileged Access Security | Identity Lifecycle | Access Governance | Authentication Experience |
| บัญชีที่เกี่ยวข้อง | ตัวตนและผู้ใช้ที่เข้าถึงระบบ | บัญชีหรือสิทธิ์ระดับสูง | บัญชีและข้อมูลตัวตนที่ต้องจัดการ | บัญชีและสิทธิ์ที่ต้องกำกับดูแล | ผู้ใช้ของแอปพลิเคชันที่เชื่อมต่อ |
| ความสามารถเด่น | Access Control, MFA, RBAC | Credential Vault, JIT Access, Session Monitoring | Provisioning, Deprovisioning, Directory Sync | Access Review, Approval Workflow, SoD | SAML, OIDC, Federated Login |
| ปัญหาที่ช่วยแก้ไข | การควบคุมการเข้าถึงกระจัดกระจาย | การใช้สิทธิ์สูงโดยขาดการควบคุม | บัญชีตกค้างและข้อมูลผู้ใช้ไม่เป็นปัจจุบัน | สิทธิ์เกินหน้าที่และขาดการตรวจสอบ | ผู้ใช้ต้อง Login ซ้ำหลายระบบ |
| ตัวอย่างใช้งาน | ควบคุมสิทธิ์เข้าถึง ERP และ CRM | ควบคุม Admin ที่เข้าถึง Production Server | สร้างและปิดบัญชีพนักงาน | ทบทวนสิทธิ์ของแต่ละแผนก | Login ครั้งเดียวเพื่อใช้หลาย SaaS |
| เหมาะกับองค์กรที่ | ต้องการรวมศูนย์ Access Control | มี Critical System หรือ Privileged Account | มีบัญชีจำนวนมากและเปลี่ยนแปลงบ่อย | มีข้อกำหนดด้าน Audit และ Compliance | ใช้งานแอปพลิเคชันจำนวนมาก |
จากตารางจะเห็นว่า IAM มีขอบเขตกว้างกว่าความสามารถด้านใดด้านหนึ่ง ขณะที่ PAM, IDM, IGA และ SSO มีจุดเน้นเฉพาะทาง แต่ไม่ได้หมายความว่าเป็นผลิตภัณฑ์ที่แยกขาดจากกันเสมอไป
ตัวอย่างเช่น IAM Platform บางประเภทมีความสามารถด้าน SSO และ Identity Lifecycle Management รวมอยู่แล้ว ส่วน IGA Solution อาจรองรับ Provisioning และ Deprovisioning เช่นเดียวกับ IDM
ดังนั้น การเปรียบเทียบ Identity Security Solution ควรพิจารณาจากขอบเขตการทำงานและความสามารถที่องค์กรต้องการจริง มากกว่าพิจารณาจากชื่อหมวดหมู่ของผลิตภัณฑ์เพียงอย่างเดียว
Identity Security คืออะไร? ทำไมองค์กรต้องให้ความสำคัญ?
Identity Security คือแนวทาง กระบวนการ และเทคโนโลยีสำหรับปกป้องตัวตนดิจิทัล (Digital Identity) และควบคุมการเข้าถึงทรัพยากรขององค์กร เพื่อให้ผู้ใช้งานหรือระบบที่ได้รับอนุญาตสามารถเข้าถึงข้อมูล แอปพลิเคชัน และโครงสร้างพื้นฐานที่จำเป็นได้อย่างเหมาะสม
ตัวตนดิจิทัลไม่ได้หมายถึงบัญชีพนักงานเพียงอย่างเดียว แต่ยังครอบคลุมถึงบัญชีผู้ดูแลระบบ บัญชีคู่ค้า Service Account และ Non-human Identity ที่ใช้เชื่อมต่อหรือดำเนินงานระหว่างระบบ
เมื่อองค์กรมีแอปพลิเคชันและบัญชีจำนวนมาก การบริหารสิทธิ์ด้วยกระบวนการ Manual อาจทำให้เกิดช่องว่างด้านความปลอดภัย เช่น
- Dormant Account: บัญชีที่ไม่ได้ใช้งานแต่ยังเปิดอยู่ในระบบ
- Privilege Creep: สิทธิ์สะสมที่เพิ่มขึ้นเมื่อพนักงานเปลี่ยนบทบาท โดยไม่มีการถอนสิทธิ์เดิม
- Excessive Privilege: ผู้ใช้งานมีสิทธิ์มากเกินความจำเป็น
- Unmanaged Privileged Account: บัญชี Administrator ที่ขาดการควบคุมและตรวจสอบ
- Inconsistent Access Policy: นโยบายควบคุมการเข้าถึงแตกต่างกันระหว่างระบบ
ปัญหาเหล่านี้ทำให้องค์กรไม่สามารถตอบได้อย่างชัดเจนว่าใครมีสิทธิ์เข้าถึงข้อมูลใด สิทธิ์นั้นยังจำเป็นหรือไม่ และสามารถตรวจสอบการใช้งานย้อนหลังได้มากน้อยเพียงใด
Identity Security จึงเป็นองค์ประกอบสำคัญในการสนับสนุนหลักการ Least Privilege ซึ่งกำหนดให้แต่ละตัวตนได้รับสิทธิ์เท่าที่จำเป็น และแนวคิด Zero Trust Security ที่ไม่เชื่อถือการเข้าถึงโดยอัตโนมัติเพียงเพราะผู้ใช้งานอยู่ภายในเครือข่ายองค์กร
เจาะลึก IAM, PAM, IDM, IGA และ SSO แต่ละโซลูชันทำหน้าที่อะไร?
1. IAM (Identity and Access Management): ระบบบริหารตัวตนและสิทธิ์เข้าถึง
IAM คือระบบและกระบวนการที่ใช้บริหารจัดการตัวตนดิจิทัล และควบคุมว่าผู้ใช้งานหรือระบบใดสามารถเข้าถึงทรัพยากรขององค์กรได้บ้าง
IAM มีหน้าที่เชื่อมโยงการยืนยันตัวตน (Authentication) และการอนุญาตให้เข้าถึง (Authorization) เพื่อบังคับใช้นโยบาย Access Control อย่างเหมาะสม
ความสามารถสำคัญของ IAM ได้แก่
- Authentication: ตรวจสอบและยืนยันตัวตนผู้ใช้งาน
- Authorization: ตรวจสอบสิทธิ์ที่ผู้ใช้งานได้รับ
- Role-Based Access Control (RBAC): กำหนดสิทธิ์ตามบทบาท
- Multi-Factor Authentication (MFA): เพิ่มปัจจัยในการยืนยันตัวตน
- Centralized Access Management: จัดการนโยบายเข้าถึงจากส่วนกลาง
ตัวอย่างการใช้งาน IAM ในองค์กร
องค์กรมีระบบ ERP, CRM, HR และ Cloud Application ที่พนักงานแต่ละแผนกต้องใช้งานแตกต่างกัน
IAM ช่วยให้องค์กรบริหาร Authentication และกำหนดนโยบายการเข้าถึงตามบทบาท เช่น พนักงานฝ่ายขายได้รับสิทธิ์เข้าใช้งาน CRM ขณะที่พนักงานฝ่ายการเงินสามารถเข้าถึงระบบบัญชีตามขอบเขตที่ได้รับอนุญาต
IAM เหมาะกับองค์กรที่ ต้องการรวมศูนย์การจัดการตัวตนและ Access Control ลดความซับซ้อนในการบริหาร Authentication และกำหนดนโยบายการเข้าถึงให้เป็นมาตรฐาน
2. PAM (Privileged Access Management): ระบบควบคุมบัญชีที่มีสิทธิ์ระดับสูง
PAM คือโซลูชันที่ใช้ควบคุม ป้องกัน และตรวจสอบการใช้บัญชีหรือสิทธิ์ระดับสูง (Privileged Access) ซึ่งสามารถเปลี่ยนแปลงการตั้งค่าหรือเข้าถึงทรัพยากรสำคัญขององค์กรได้
บัญชี Privileged เช่น Domain Administrator, Root หรือ Database Administrator มีความเสี่ยงสูงกว่าบัญชีทั่วไป เนื่องจากสามารถดำเนินการที่ส่งผลกระทบต่อระบบและข้อมูลสำคัญได้
ความสามารถสำคัญของ PAM ได้แก่
- Privileged Credential Vault: จัดเก็บและปกป้อง Credential สำคัญ
- Password Rotation: เปลี่ยนรหัสผ่านตามนโยบาย
- Just-in-Time (JIT) Access: ให้สิทธิ์สูงเฉพาะช่วงเวลาที่จำเป็น
- Session Monitoring: ตรวจสอบกิจกรรมระหว่างการใช้งาน
- Session Recording: บันทึกกิจกรรมเพื่อใช้ตรวจสอบย้อนหลัง
- Approval Workflow: กำหนดขั้นตอนการขอและอนุมัติสิทธิ์
ตัวอย่างการใช้งาน PAM ในองค์กร
บริษัทมี Third-party Vendor ที่จำเป็นต้องเข้าถึง Production Server เพื่อบำรุงรักษาระบบเป็นครั้งคราว
แทนที่จะให้ Vendor ถือสิทธิ์ Administrator แบบถาวร องค์กรสามารถใช้ PAM เพื่อกำหนดให้มีการขออนุมัติสิทธิ์ จำกัดช่วงเวลาการเข้าถึง และตรวจสอบการใช้งาน Session ตามนโยบาย
PAM เหมาะกับองค์กรที่ มี Critical Infrastructure, Production Server, Database สำคัญ หรือมี Administrator และ Vendor ที่ต้องเข้าถึงระบบด้วยสิทธิ์ระดับสูง
3. IDM (Identity Management): ระบบจัดการวงจรชีวิตบัญชีผู้ใช้
IDM คือกระบวนการและเทคโนโลยีสำหรับจัดการข้อมูลตัวตนและวงจรชีวิตบัญชีผู้ใช้งาน ตั้งแต่การสร้างบัญชี การเปลี่ยนแปลงข้อมูล ไปจนถึงการยกเลิกบัญชี
IDM ช่วยให้องค์กรดูแลบัญชีผู้ใช้ในหลายระบบให้มีข้อมูลถูกต้องและสอดคล้องกับสถานะการทำงาน โดยเฉพาะกระบวนการ Joiner-Mover-Leaver (JML)
- Joiner: สร้างบัญชีเมื่อมีพนักงานใหม่เข้าทำงาน
- Mover: ปรับปรุงข้อมูลและสิทธิ์เมื่อพนักงานเปลี่ยนตำแหน่งหรือแผนก
- Leaver: ปิดบัญชีหรือเพิกถอนการเข้าถึงเมื่อพนักงานลาออก
ความสามารถสำคัญของ IDM ได้แก่ Identity Provisioning, Deprovisioning, Directory Synchronization และ Automated Account Management
ตัวอย่างการใช้งาน IDM ในองค์กร
เมื่อฝ่าย HR เพิ่มข้อมูลพนักงานใหม่ ระบบ IDM สามารถเชื่อมข้อมูลกับ Directory และแอปพลิเคชันที่รองรับ เพื่อสร้างบัญชีตามนโยบายที่กำหนดไว้
เมื่อพนักงานย้ายตำแหน่งหรือออกจากองค์กร ระบบสามารถเริ่มกระบวนการอัปเดตหรือปิดบัญชีในระบบที่เชื่อมต่อได้โดยอัตโนมัติ
IDM เหมาะกับองค์กรที่ มีพนักงานจำนวนมาก มีการเปลี่ยนแปลงบุคลากรบ่อย หรือมีปัญหาบัญชีตกค้างจากกระบวนการจัดการผู้ใช้งานด้วยมือ
ทั้งนี้ IDM เป็นคำที่อาจถูกใช้ในความหมายกว้างว่า Identity Management และมีขอบเขตทับซ้อนกับ IAM หรือ IGA ในบางผลิตภัณฑ์
4. IGA (Identity Governance and Administration): ระบบกำกับดูแลและทบทวนสิทธิ์
IGA คือโซลูชันสำหรับกำกับดูแลและบริหารสิทธิ์เข้าถึงระบบ เพื่อให้มั่นใจว่าผู้ใช้งานได้รับสิทธิ์ที่เหมาะสมกับบทบาท ผ่านกระบวนการอนุมัติ และสามารถตรวจสอบย้อนหลังได้
หาก IDM มุ่งเน้นการจัดการบัญชีตลอดวงจรชีวิต IGA จะเพิ่มความสามารถด้าน Governance เพื่อช่วยให้องค์กรตอบคำถามว่า
“ผู้ใช้งานคนนี้ควรมีสิทธิ์ดังกล่าวหรือไม่ ใครเป็นผู้อนุมัติ และสิทธิ์นั้นยังจำเป็นอยู่หรือเปล่า?”
ความสามารถสำคัญของ IGA ได้แก่
- Access Request Management: บริหารคำขอสิทธิ์
- Access Approval: กำหนดผู้อนุมัติการเข้าถึง
- Access Review / Certification: ทบทวนและรับรองสิทธิ์
- Role Management: จัดการบทบาทและชุดสิทธิ์
- Segregation of Duties (SoD): ตรวจสอบความขัดแย้งของหน้าที่
- Audit Reporting: จัดทำข้อมูลและหลักฐานเพื่อการตรวจสอบ
ตัวอย่างการใช้งาน IGA ในองค์กร
พนักงานฝ่ายการเงินย้ายไปทำงานฝ่ายจัดซื้อ แต่ยังคงมีสิทธิ์เข้าถึงระบบการเงินเดิม
IGA สามารถช่วยระบุสิทธิ์ที่อาจไม่สอดคล้องกับบทบาทใหม่ ส่งรายการให้ผู้รับผิดชอบทบทวน และดำเนินการเพิกถอนสิทธิ์ตามนโยบาย
นอกจากนี้ IGA ยังช่วยตรวจสอบกรณี Segregation of Duties เช่น ผู้ใช้คนเดียวกันไม่ควรมีทั้งสิทธิ์สร้างและอนุมัติธุรกรรมเดียวกัน หากขัดต่อนโยบายควบคุมภายในขององค์กร
IGA เหมาะกับองค์กรที่ มีระบบงานและสิทธิ์จำนวนมาก ต้องทบทวนสิทธิ์เป็นประจำ หรือมีข้อกำหนดด้าน Audit, Risk Management และ Compliance
5. SSO (Single Sign-On): ระบบ Login ครั้งเดียวเพื่อเข้าถึงหลายแอปพลิเคชัน
SSO คือความสามารถที่ช่วยให้ผู้ใช้งานยืนยันตัวตนเพียงครั้งเดียว และเข้าถึงหลายแอปพลิเคชันที่เชื่อมต่อกันโดยไม่ต้อง Login ซ้ำทุกครั้ง ภายใต้เงื่อนไขการใช้งานและ Session ที่กำหนด
SSO มักทำงานร่วมกับ Identity Provider (IdP) เพื่อยืนยันตัวตนและส่งข้อมูลยืนยันตัวตนไปยังแอปพลิเคชันที่เชื่อถือกัน โดยสามารถใช้มาตรฐาน เช่น SAML 2.0 และ OpenID Connect (OIDC)
ประโยชน์สำคัญของ SSO ได้แก่
- ลดจำนวนครั้งที่ผู้ใช้งานต้อง Login
- ลดความจำเป็นในการจดจำ Credential หลายชุด
- รวมศูนย์นโยบาย Authentication ในระบบที่รองรับ
- ช่วยให้ใช้งานร่วมกับ MFA ได้สะดวกขึ้น
- ปรับปรุงประสบการณ์การเข้าถึง SaaS Application
ตัวอย่างการใช้งาน SSO ในองค์กร
พนักงานต้องใช้งาน Email, CRM, HR Portal และ Collaboration Tools ในแต่ละวัน
เมื่อองค์กรเชื่อมแอปพลิเคชันเหล่านี้กับ Identity Provider ผ่าน SSO พนักงานสามารถยืนยันตัวตนด้วยบัญชีองค์กรและเข้าถึงแอปพลิเคชันที่ได้รับสิทธิ์ โดยไม่จำเป็นต้องกรอกข้อมูล Login แยกทุกระบบ
อย่างไรก็ตาม SSO ไม่ได้ทดแทน MFA และไม่ใช่ระบบสร้างหรือยกเลิกบัญชีผู้ใช้งานโดยตรง องค์กรจึงควรพิจารณาความสามารถด้าน Authentication และ Provisioning แยกจากกัน
SSO เหมาะกับองค์กรที่ ใช้งาน SaaS หรือแอปพลิเคชันจำนวนมาก และต้องการปรับปรุงประสบการณ์ผู้ใช้งานพร้อมรวมศูนย์การยืนยันตัวตน
IAM, PAM, IDM, IGA และ SSO ทำงานร่วมกันอย่างไร?
การทำงานของ Identity Security ทั้ง 5 ประเภทสามารถเชื่อมโยงกันได้ตลอดวงจรชีวิตของผู้ใช้งาน ตั้งแต่เข้าทำงานจนถึงออกจากองค์กร
ตัวอย่างเช่น เมื่อองค์กรรับพนักงานใหม่ในตำแหน่ง IT Administrator
ขั้นตอนที่ 1: IDM จัดการบัญชีผู้ใช้
IDM รับข้อมูลจาก HR System เพื่อสร้างและซิงโครไนซ์บัญชีในระบบที่เกี่ยวข้อง
ขั้นตอนที่ 2: IGA กำกับการให้สิทธิ์
IGA ช่วยจัดการกระบวนการขอสิทธิ์ ตรวจสอบความเหมาะสมตามบทบาท และส่งให้ผู้รับผิดชอบอนุมัติ
ขั้นตอนที่ 3: IAM ควบคุมการเข้าถึง
เมื่อพนักงานเริ่มใช้งานระบบ IAM จะตรวจสอบตัวตนและบังคับใช้นโยบาย Access Control ตามสิทธิ์ที่กำหนด
ขั้นตอนที่ 4: SSO ลดการ Login ซ้ำ
พนักงานสามารถเข้าถึงแอปพลิเคชันที่เชื่อมต่อและได้รับอนุญาต โดยไม่ต้อง Login ใหม่ทุกครั้ง
ขั้นตอนที่ 5: PAM ควบคุมสิทธิ์ Administrator
เมื่อพนักงานจำเป็นต้องจัดการ Production Server PAM จะช่วยควบคุมการใช้สิทธิ์ระดับสูง เช่น การอนุมัติ การจำกัดช่วงเวลา และการตรวจสอบ Session
เมื่อพนักงานเปลี่ยนตำแหน่งหรือลาออก กระบวนการ IDM และ IGA จะช่วยขับเคลื่อนการปรับปรุงหรือยกเลิกสิทธิ์ตามนโยบายที่องค์กรกำหนด
จากตัวอย่างจะเห็นว่า Identity Security ไม่ได้เป็นเพียงการจัดการ Login แต่ครอบคลุมตั้งแต่ Identity Lifecycle, Authentication, Authorization, Access Governance ไปจนถึง Privileged Access Control
เลือก Identity Security Solution อย่างไรให้เหมาะกับองค์กร?
การเลือก Identity Security Solution ไม่จำเป็นต้องเริ่มจากการลงทุนทุกโซลูชันพร้อมกัน แต่ควรประเมินปัญหาและความเสี่ยงที่องค์กรต้องการแก้ไขก่อน
1. เริ่มจากปัญหาและความเสี่ยงที่สำคัญที่สุด
หากองค์กรมีปัญหาการจัดการ Authentication และ Access Control ที่กระจัดกระจาย อาจเริ่มจาก IAM
หากมีบัญชี Administrator ที่ถือสิทธิ์สูงแบบถาวร และขาดข้อมูลการตรวจสอบ ควรพิจารณา PAM เป็นลำดับสำคัญ
แต่หากปัญหาหลักคือการสร้างบัญชีพนักงานล่าช้า หรือบัญชียังคงเปิดอยู่หลังพนักงานลาออก องค์กรอาจได้ประโยชน์จาก IDM และกระบวนการ Identity Lifecycle Management
ส่วนองค์กรที่มีสิทธิ์ซับซ้อนและต้องตรวจสอบว่าผู้ใช้งานได้รับสิทธิ์อย่างเหมาะสมหรือไม่ ควรให้ความสำคัญกับ IGA
สำหรับองค์กรที่ใช้งาน SaaS จำนวนมากและต้องการลดขั้นตอนการ Login สามารถพิจารณา SSO ร่วมกับ MFA และนโยบาย Authentication ที่เหมาะสม
2. ประเมินประเภทของ Digital Identity ที่ต้องดูแล
องค์กรควรสำรวจตัวตนทั้งหมดที่ต้องบริหารจัดการ ไม่ใช่เฉพาะบัญชีพนักงาน แต่รวมถึง Administrator, Contractor, Third-party Vendor, Service Account และ Non-human Identity
หากองค์กรมี Cloud Infrastructure หรือ Automation จำนวนมาก อาจมีบัญชีและสิทธิ์ของระบบที่ต้องได้รับการควบคุมเพิ่มเติม
การประเมินประเภทของ Identity จะช่วยให้เลือกโซลูชันที่รองรับขอบเขตการทำงานจริงได้เหมาะสมมากขึ้น
3. ตรวจสอบการเชื่อมต่อกับระบบ IT ที่มีอยู่
Identity Security Solution ควรสามารถทำงานร่วมกับระบบเดิมขององค์กร เช่น Active Directory, Microsoft Entra ID, HR System, ERP, Cloud และ SaaS Application
ประเด็นที่ควรตรวจสอบ ได้แก่
- รองรับ SAML 2.0 หรือ OpenID Connect สำหรับ SSO หรือไม่
- รองรับ SCIM หรือ Connector สำหรับ Provisioning และ Deprovisioning หรือไม่
- เชื่อมต่อกับ On-premises และ Legacy Application ได้หรือไม่
- รองรับการส่ง Log ไปยัง SIEM หรือระบบ Audit หรือไม่
- สามารถกำหนด Access Policy ให้สอดคล้องกับระบบที่มีอยู่ได้มากน้อยเพียงใด
ความสามารถในการ Integration เป็นปัจจัยสำคัญ เพราะโซลูชันที่มีฟังก์ชันครบถ้วนแต่ไม่สามารถเชื่อมต่อกับระบบสำคัญขององค์กรได้ อาจไม่สามารถแก้ไขปัญหาที่ต้องการได้จริง
4. พิจารณาข้อกำหนดด้าน Security และ Compliance
องค์กรที่มีระบบสำคัญหรือข้อมูลอ่อนไหวควรพิจารณามาตรการเพิ่มเติม เช่น Least Privilege, MFA, Just-in-Time Access, Access Review และ Segregation of Duties
สำหรับองค์กรที่ต้องผ่านการตรวจสอบภายในหรือภายนอก ควรให้ความสำคัญกับความสามารถในการบันทึกข้อมูลการอนุมัติ การเปลี่ยนแปลงสิทธิ์ และกิจกรรมการเข้าถึง เพื่อใช้เป็นหลักฐานสนับสนุนการตรวจสอบ
5. ประเมินต้นทุนรวมและทดสอบก่อนลงทุน
นอกจาก License Cost องค์กรควรประเมินค่า Integration, Implementation, Maintenance และทรัพยากรที่ต้องใช้ในการดูแลระบบระยะยาว
ก่อนตัดสินใจเลือกผลิตภัณฑ์ ควรทำ Proof of Concept (PoC) โดยใช้กรณีที่สะท้อนปัญหาจริง เช่น
- ทดสอบการสร้างและปิดบัญชีผู้ใช้งานอัตโนมัติ
- ทดสอบการอนุมัติ Privileged Access
- ทดสอบการตรวจสอบและทบทวนสิทธิ์
- ทดสอบ SSO กับแอปพลิเคชันที่องค์กรใช้งานจริง
- ทดสอบการจัดทำ Audit Log และ Reporting
การทดสอบควรมีเกณฑ์ประเมินที่ชัดเจน เพื่อให้สามารถเปรียบเทียบความสามารถของแต่ละผลิตภัณฑ์ได้อย่างเป็นรูปธรรม
ตัวอย่าง Use Case: องค์กรควรเลือกใช้ Identity Security แบบใด?
Use Case 1: องค์กรมี SaaS หลายระบบและต้องการจัดการ Login จากส่วนกลาง
ปัญหา: พนักงานต้องใช้งานหลายแอปพลิเคชัน โดยแต่ละระบบมีบัญชีและขั้นตอน Login แยกกัน
โซลูชันที่เหมาะสม: IAM ร่วมกับ SSO และ MFA
ผลลัพธ์ที่คาดหวัง: ลดความซับซ้อนของการ Login เพิ่มความสะดวกให้ผู้ใช้งาน และช่วยให้องค์กรบริหารนโยบาย Authentication จากส่วนกลางได้ดีขึ้น
Use Case 2: องค์กรมี Administrator และ Vendor เข้าถึง Production Server
ปัญหา: บัญชีที่มีสิทธิ์ระดับสูงสามารถเข้าถึงระบบสำคัญได้อย่างต่อเนื่อง โดยขาดการควบคุมและบันทึกกิจกรรมอย่างเพียงพอ
โซลูชันที่เหมาะสม: PAM ร่วมกับ IAM
ผลลัพธ์ที่คาดหวัง: จำกัดการใช้สิทธิ์ระดับสูงเฉพาะเวลาที่จำเป็น เพิ่มความสามารถในการตรวจสอบย้อนหลัง และลดความเสี่ยงจาก Privileged Access ที่ไม่เหมาะสม
Use Case 3: องค์กรมีปัญหาบัญชีตกค้างและสิทธิ์สะสม
ปัญหา: เมื่อพนักงานย้ายแผนกหรือลาออก บัญชีและสิทธิ์บางส่วนไม่ได้ถูกปรับปรุงหรือยกเลิกตามสถานะใหม่
โซลูชันที่เหมาะสม: IDM ร่วมกับ IGA
ผลลัพธ์ที่คาดหวัง: ลดบัญชีตกค้าง เพิ่มความถูกต้องของข้อมูลผู้ใช้งาน และช่วยให้การกำกับดูแลสิทธิ์เป็นระบบมากขึ้น
ตัวอย่างข้างต้นเป็นสถานการณ์สมมติเพื่อประกอบการเลือกโซลูชัน ไม่ใช่ผลลัพธ์จากโครงการลูกค้าจริง
ข้อควรเข้าใจก่อนลงทุน IAM, PAM, IDM, IGA และ SSO
แม้เทคโนโลยีทั้ง 5 จะมีวัตถุประสงค์ที่ชัดเจน แต่ยังมีประเด็นที่องค์กรควรทำความเข้าใจก่อนตัดสินใจลงทุน
มี IAM แล้ว ไม่ได้หมายความว่าควบคุม Privileged Access ได้ครบถ้วน
IAM ช่วยจัดการตัวตนและ Access Control ในภาพรวม แต่การควบคุม Session การจัดเก็บ Privileged Credential และการให้สิทธิ์สูงชั่วคราวอาจต้องใช้ความสามารถเฉพาะทางของ PAM
มี SSO แล้ว ไม่ได้หมายความว่าบัญชีจะถูกยกเลิกโดยอัตโนมัติ
SSO เป็นความสามารถด้าน Authentication ส่วนการสร้างและยกเลิกบัญชีต้องอาศัย Provisioning และ Deprovisioning ผ่านระบบและการเชื่อมต่อที่รองรับ
มี IDM แล้ว ไม่ได้หมายความว่าการกำกับดูแลสิทธิ์ครบถ้วน
IDM ช่วยจัดการวงจรชีวิตบัญชี แต่หากองค์กรต้องการ Access Review, Approval Governance และ Segregation of Duties ต้องประเมินความสามารถด้าน IGA เพิ่มเติม
การเลือกโซลูชันควรยึดตาม Capability ไม่ใช่เพียงชื่อผลิตภัณฑ์
ผลิตภัณฑ์บางประเภทสามารถรวม IAM, IGA, PAM หรือ SSO ไว้ในแพลตฟอร์มเดียวกัน ขณะที่บางผลิตภัณฑ์เน้นความสามารถเฉพาะด้าน องค์กรจึงควรจัดทำ Requirement Mapping เพื่อป้องกันการลงทุนซ้ำซ้อนและลดช่องว่างด้าน Security
FAQ: คำถามที่พบบ่อยเกี่ยวกับ IAM, PAM, IDM, IGA และ SSO
1. IAM กับ PAM ต่างกันอย่างไร?
IAM ใช้บริหารตัวตนและควบคุมการเข้าถึงระบบในภาพรวม ส่วน PAM มุ่งเน้นการควบคุมบัญชีและสิทธิ์ระดับสูง เช่น Administrator และ Root โดยมีความสามารถเฉพาะ เช่น Credential Vault, Just-in-Time Access และ Session Monitoring
2. IAM กับ IDM เหมือนกันหรือไม่?
ไม่เหมือนกันทั้งหมด IAM เป็นกรอบการบริหารตัวตนและสิทธิ์การเข้าถึง ส่วน IDM มักเน้นการจัดการข้อมูลตัวตนและวงจรชีวิตบัญชี เช่น การสร้าง อัปเดต และปิดบัญชี อย่างไรก็ตาม ขอบเขตของทั้งสองคำอาจทับซ้อนกันตามผลิตภัณฑ์
3. IDM กับ IGA ต่างกันอย่างไร?
IDM เน้นการจัดการบัญชีและ Identity Lifecycle ส่วน IGA เน้นการกำกับดูแลสิทธิ์ เช่น Access Review, Approval Workflow และ Segregation of Duties โดย IGA บางแพลตฟอร์มอาจมีความสามารถด้าน IDM รวมอยู่ด้วย
4. IAM กับ SSO ต่างกันอย่างไร?
IAM เป็นกรอบการบริหารตัวตนและการเข้าถึงในภาพรวม ขณะที่ SSO เป็นความสามารถสำหรับยืนยันตัวตนครั้งเดียวเพื่อใช้งานหลายแอปพลิเคชัน โดย SSO มักเป็นองค์ประกอบหนึ่งของ IAM Platform
5. มี SSO แล้ว ยังจำเป็นต้องใช้ MFA หรือไม่?
ควรพิจารณาใช้ MFA ร่วมกับ SSO เพราะ SSO ลดการ Login ซ้ำ แต่ไม่ได้เพิ่มปัจจัยในการยืนยันตัวตนด้วยตัวเอง MFA จึงช่วยเพิ่มการป้องกันความเสี่ยงจากการใช้ Credential โดยไม่ได้รับอนุญาต
6. องค์กรมี IAM อยู่แล้ว ยังจำเป็นต้องมี IGA หรือ PAM หรือไม่?
ขึ้นอยู่กับความสามารถที่ IAM ปัจจุบันรองรับ หากต้องการควบคุม Privileged Access หรือกำกับดูแลสิทธิ์อย่างละเอียด อาจจำเป็นต้องใช้ความสามารถด้าน PAM หรือ IGA เพิ่มเติม โดยควรประเมินช่องว่างของระบบเดิมก่อนลงทุน
7. Identity Security Solution รองรับ Cloud และ Hybrid Infrastructure หรือไม่?
โซลูชัน Identity Security หลายประเภทสามารถรองรับ Cloud, SaaS, On-premises และ Hybrid Infrastructure ได้ แต่ขอบเขตการรองรับขึ้นอยู่กับผลิตภัณฑ์ Connector และมาตรฐานที่ระบบปลายทางรองรับ
8. องค์กรควรเริ่มลงทุน Identity Security Solution จากอะไร?
ควรเริ่มจากการประเมิน Identity Inventory, Privileged Account, Access Policy และปัญหาด้านบัญชีผู้ใช้ที่มีอยู่ จากนั้นจัดลำดับความสำคัญตามความเสี่ยง หากต้องการรวมศูนย์ Authentication ให้เริ่มจาก IAM หากมีความเสี่ยงจากบัญชีสิทธิ์สูงให้เน้น PAM และหากมีปัญหาบัญชีหรือสิทธิ์ตกค้างให้พิจารณา IDM และ IGA
9. จะวัดผลความสำเร็จของ Identity Security ได้อย่างไร?
องค์กรสามารถวัดผลด้วยตัวชี้วัด เช่น ระยะเวลาในการปิดบัญชีหลังพนักงานลาออก สัดส่วนบัญชี Privileged ที่ได้รับการควบคุม จำนวนสิทธิ์เกินความจำเป็นที่ถูกเพิกถอน และสัดส่วนแอปพลิเคชันที่เชื่อมต่อกับ IAM หรือ SSO โดยเปรียบเทียบผลก่อนและหลังการดำเนินโครงการ
สรุป: Identity Security Solution ที่เหมาะสม ต้องตอบโจทย์ความเสี่ยงขององค์กร
IAM, PAM, IDM, IGA และ SSO ต่างมีบทบาทในการปกป้องตัวตนดิจิทัลและควบคุมการเข้าถึงระบบ แต่มีจุดเน้นและขอบเขตความสามารถแตกต่างกัน
IAM ช่วยบริหารตัวตนและการเข้าถึงในภาพรวม PAM ควบคุมสิทธิ์ระดับสูง IDM จัดการวงจรชีวิตบัญชี IGA กำกับดูแลและทบทวนสิทธิ์ ส่วน SSO ช่วยลดความซับซ้อนในการเข้าสู่หลายแอปพลิเคชัน
การมี Identity Security ที่มีประสิทธิภาพไม่ได้หมายถึงการลงทุนในทุกโซลูชัน แต่หมายถึงการเลือกเทคโนโลยีที่สามารถควบคุมการเข้าถึงได้ตรงกับความเสี่ยงขององค์กร และทำให้การบริหารตัวตนและสิทธิ์เป็นระบบ ตรวจสอบได้ และรองรับการเติบโตในอนาคต
องค์กรจึงควรเริ่มจากการประเมินระบบ IT ที่มีอยู่ ระบุช่องว่างด้าน Identity และ Access Control และเลือกแนวทางที่สามารถเชื่อมโยง Security, Operational Efficiency และ Governance เข้าด้วยกันอย่างเหมาะสม
วางแนวทาง Identity Security สำหรับองค์กรกับ WIT
การเลือก IAM, PAM, IDM, IGA หรือ SSO ให้เหมาะสม จำเป็นต้องพิจารณาทั้งโครงสร้างพื้นฐาน IT ระบบงานที่ใช้งานอยู่ ประเภทของ Identity และความเสี่ยงด้านการเข้าถึง
WIT (World Information Technology) ให้บริการด้าน Cybersecurity Solutions, Solution Consulting และ System Integration เพื่อช่วยองค์กรประเมินความต้องการ ออกแบบแนวทาง และเลือกใช้เทคโนโลยีให้สอดคล้องกับระบบและเป้าหมายทางธุรกิจ
หากองค์กรของคุณกำลังพิจารณา Identity Security Solution และต้องการวางแนวทางการบริหารตัวตนและสิทธิ์อย่างเป็นระบบ สามารถติดต่อทีม WIT เพื่อปรึกษาแนวทางที่เหมาะสมกับสภาพแวดล้อม IT ขององค์กร
ติดต่อทีม WIT เพื่อปรึกษา Identity Security Solution
โทรศัพท์: 02 237 3555 | อีเมล: marketing@wit.co.th
แหล่งข้อมูลอ้างอิง (References)
- NIST — Digital Identity Guidelines (SP 800-63-4)
- IBM — What Is Privileged Access Management?
- IBM — What Is Identity Governance and Administration?
- Microsoft Learn — What Is Single Sign-On?
- Microsoft Learn — What Is App Provisioning?
- Microsoft Learn — Identity Governance and Lifecycle Workflows
บทความที่เกี่ยวข้องจาก WIT: Zero Trust Security สำหรับองค์กร Hybrid Work ต้องเริ่มอย่างไร?