

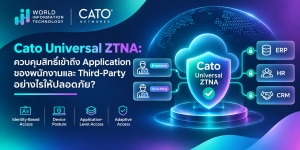
Cato Universal ZTNA: ควบคุมสิทธิ์เข้าถึง Application ของพนักงานและ Third-Party อย่างไรให้ปลอดภัย?
เมื่อองค์กรต้องเปิดให้พนักงาน ผู้รับเหมา (Contractor) และพาร์ตเนอร์ภายนอก (Third-Party) เข้าถึงระบบงานจากหลากหลายสถานที่ การรักษาความปลอดภัยไม่ได้จบเพียงการยืนยันตัวตนหรือเชื่อมต่อเครือข่ายผ่าน VPN อีกต่อไป แต่ต้องสามารถกำหนดได้ว่า ใครมีสิทธิ์เข้าถึง Application ใด ใช้อุปกรณ์ประเภทไหน และอยู่ภายใต้เงื่อนไขด้านความปลอดภัยอย่างไร
โดยเฉพาะองค์กรที่มีระบบสำคัญ เช่น ERP, CRM, HR System หรือระบบฐานข้อมูลภายใน การให้สิทธิ์เข้าถึงเครือข่ายมากเกินความจำเป็นอาจเพิ่มความเสี่ยงจากบัญชีผู้ใช้งานที่ถูกโจมตี อุปกรณ์ที่ไม่ได้รับการดูแล และการเข้าถึงข้อมูลโดยไม่ได้รับอนุญาต
Cato Universal Zero Trust Network Access (ZTNA) เป็นความสามารถด้าน Secure Access บน Cato SASE Cloud Platform ที่ช่วยให้องค์กรกำหนดและบังคับใช้นโยบายการเข้าถึงตามตัวตนของผู้ใช้งาน สถานะอุปกรณ์ และบริบทความเสี่ยง โดยเน้นการให้สิทธิ์เฉพาะ Application ที่จำเป็น แทนการให้สิทธิ์เข้าถึงเครือข่ายภายในทั้งหมด
แนวทางนี้ช่วยให้องค์กรควบคุมการเข้าถึงของพนักงานและ Third-Party ได้อย่างเป็นระบบ พร้อมลดความซับซ้อนในการบริหาร Access Policy จากส่วนกลาง
ทำไมการควบคุมสิทธิ์พนักงานและ Third-Party จึงเป็นความท้าทายด้าน Cybersecurity?
ปัจจุบันองค์กรไม่ได้มีเพียงพนักงานประจำที่ต้องเข้าถึงระบบ IT เท่านั้น แต่ยังรวมถึงผู้ให้บริการภายนอก บริษัท Outsource ทีมพัฒนาซอฟต์แวร์ และพาร์ตเนอร์ทางธุรกิจ ซึ่งแต่ละกลุ่มมีความต้องการเข้าถึง Application แตกต่างกัน
ตัวอย่างเช่น พนักงานฝ่ายการเงินอาจต้องเข้าถึง ERP และระบบบัญชี ผู้ให้บริการ IT ภายนอกอาจต้องเชื่อมต่อ Server เพื่อดูแลระบบ ขณะที่บริษัทการตลาดอาจได้รับสิทธิ์ใช้เพียงบาง SaaS Application
หากองค์กรใช้การกำหนดสิทธิ์แบบกว้าง หรือไม่มีการทบทวนสิทธิ์อย่างสม่ำเสมอ อาจเกิดความเสี่ยงสำคัญ ได้แก่
- Excessive Privileges: ผู้ใช้งานได้รับสิทธิ์มากกว่าที่จำเป็นต่อหน้าที่
- Unmanaged Devices: Third-Party ใช้อุปกรณ์ส่วนตัวที่องค์กรไม่สามารถตรวจสอบความปลอดภัยได้ทั้งหมด
- Lateral Movement: เมื่อผู้ไม่หวังดีเข้าถึงระบบหนึ่งได้ อาจพยายามเชื่อมต่อไปยังระบบอื่นภายในเครือข่าย
- Orphaned Accounts: บัญชีของพนักงานหรือผู้รับเหมาที่ยุติการทำงานแล้วยังคงมีสิทธิ์เข้าถึงระบบ
- Limited Visibility: ทีม IT ไม่สามารถมองเห็นได้อย่างครบถ้วนว่าใครเข้าถึง Application ใดและจากอุปกรณ์ประเภทไหน
ความท้าทายเหล่านี้ทำให้องค์กรจำเป็นต้องเปลี่ยนจากการควบคุมการเชื่อมต่อระดับเครือข่าย ไปสู่การกำหนดสิทธิ์ที่ละเอียดถึงระดับ Application
Cato Universal ZTNA คืออะไร และช่วยควบคุมสิทธิ์การเข้าถึงอย่างไร?
Cato Universal ZTNA คือความสามารถด้าน Zero Trust Network Access ของ Cato Networks ที่ช่วยให้องค์กรควบคุมการเข้าถึง Application ตามตัวตน สถานะอุปกรณ์ และระดับความเสี่ยงของผู้ใช้งาน โดยสามารถใช้นโยบายการเข้าถึงที่สอดคล้องกันได้ทั้งภายในและภายนอกสำนักงาน
Cato Universal ZTNA ถูกออกแบบให้รองรับการเข้าถึงจากผู้ใช้งานหลายประเภท ทั้งพนักงานประจำ Remote Users และ Third-Party ผ่านวิธีเชื่อมต่อที่เหมาะสมกับประเภทอุปกรณ์และ Application
หัวใจสำคัญของโซลูชันอยู่ที่การนำหลักการ Zero Trust มาประยุกต์ใช้กับการเข้าถึงระบบจริง โดยมีองค์ประกอบสำคัญดังนี้
1. Identity-Based Access: กำหนดสิทธิ์ตามตัวตนและหน้าที่งาน
แทนที่จะให้สิทธิ์โดยพิจารณาจาก IP Address หรือสถานที่เชื่อมต่อเพียงอย่างเดียว Cato สามารถกำหนด Access Policy ตามผู้ใช้งานและกลุ่มผู้ใช้งานได้
องค์กรสามารถทำงานร่วมกับ Identity Provider (IdP) เพื่อยืนยันตัวตนผ่าน Single Sign-On (SSO) และ Multi-Factor Authentication (MFA) ตามระบบที่รองรับ
ตัวอย่างเช่น สามารถกำหนดให้พนักงานฝ่าย HR เข้าถึงระบบบริหารบุคลากรได้ ขณะที่พนักงานฝ่ายอื่นไม่สามารถเข้าถึง Application ดังกล่าว แม้จะเชื่อมต่อจากเครือข่ายสำนักงานเดียวกัน
แนวทางนี้ช่วยสนับสนุนหลักการ Least Privilege Access ซึ่งจำกัดสิทธิ์ให้สอดคล้องกับหน้าที่ความรับผิดชอบของแต่ละบุคคล
2. Device Posture: ตรวจสอบความปลอดภัยของอุปกรณ์
การยืนยันตัวตนได้ถูกต้องไม่ได้หมายความว่าอุปกรณ์ที่ใช้งานจะมีความปลอดภัยเสมอไป
Cato รองรับการตรวจสอบ Device Posture เพื่อประเมินสถานะของอุปกรณ์ก่อนและระหว่างการเข้าถึงระบบตามนโยบายที่กำหนด เช่น
- เวอร์ชันระบบปฏิบัติการและเงื่อนไขด้าน OS
- สถานะของ Endpoint Security หรือ Anti-Malware
- การเปิดใช้งาน Disk Encryption
- Device Certificate
- สถานะ Compliance จากระบบบริหารอุปกรณ์ที่รองรับ
หากอุปกรณ์ไม่ผ่านเกณฑ์ที่กำหนด องค์กรสามารถบังคับใช้นโยบายจำกัดหรือปฏิเสธการเชื่อมต่อได้
การตรวจสอบนี้มีประโยชน์อย่างยิ่งกับระบบสำคัญที่ต้องการให้เข้าถึงได้เฉพาะผ่านอุปกรณ์ที่ผ่านมาตรฐานความปลอดภัยขององค์กร
3. Application-Level Access: ให้สิทธิ์เฉพาะ Application ที่จำเป็น
ความสามารถสำคัญของ Cato Universal ZTNA คือการกำหนดสิทธิ์เข้าถึง Private Application โดยไม่จำเป็นต้องเปิดสิทธิ์เข้าถึงเครือข่ายที่ติดตั้ง Application นั้นทั้งหมด
ผ่านความสามารถ Cato Private Access องค์กรสามารถกำหนดให้ผู้ใช้งานหรือกลุ่มผู้ใช้งานเข้าถึงเฉพาะ Application ที่ได้รับอนุญาต และใช้ Cato Cloud เป็นตัวกลางตรวจสอบ Policy ก่อนสร้างการเชื่อมต่อ
ตัวอย่างเช่น ผู้รับเหมาที่ทำหน้าที่ดูแลระบบ HR อาจได้รับอนุญาตให้เข้าถึงเฉพาะ HR Application ที่กำหนด โดยไม่จำเป็นต้องได้รับสิทธิ์เข้าถึงระบบ ERP หรือ Database อื่นภายในองค์กร
การควบคุมระดับ Application นี้ช่วยลดการเปิดเผยทรัพยากรภายใน และลดโอกาสที่ผู้ใช้งานจะเข้าถึงระบบที่ไม่เกี่ยวข้องกับงาน
4. Adaptive Access: ปรับสิทธิ์ตามความเสี่ยงระหว่างใช้งาน
ความเสี่ยงของผู้ใช้งานและอุปกรณ์สามารถเปลี่ยนแปลงได้ตลอดเวลา แม้ว่าจะผ่านการตรวจสอบครั้งแรกแล้วก็ตาม
Cato รองรับการใช้ข้อมูลบริบทและ User Risk Level เพื่อประกอบการตัดสินใจด้าน Access Policy รวมถึงการตรวจสอบ Device Posture อย่างต่อเนื่องในรูปแบบการเชื่อมต่อที่รองรับ
ตัวอย่างเช่น หากผู้ใช้งานมีระดับความเสี่ยงเพิ่มขึ้น หรืออุปกรณ์ไม่ผ่านข้อกำหนดด้านความปลอดภัย ระบบสามารถบังคับใช้นโยบายที่เข้มงวดขึ้น รวมถึงจำกัดหรือยุติการเข้าถึงตามเงื่อนไขที่กำหนด
ความสามารถนี้ช่วยให้องค์กรไม่จำเป็นต้องอาศัยผลการตรวจสอบเพียงครั้งเดียวตลอดอายุการเชื่อมต่อ
Cato Universal ZTNA แตกต่างจากการใช้ VPN แบบเดิมอย่างไร?
VPN ยังคงเป็นเทคโนโลยีที่มีประโยชน์สำหรับสร้างการเชื่อมต่อเข้ารหัสระหว่างผู้ใช้งานกับเครือข่ายองค์กร แต่แนวทาง VPN แบบดั้งเดิมบางรูปแบบอาจเน้นการเชื่อมต่อเข้าสู่เครือข่าย มากกว่าการอนุญาตเข้าถึง Application ทีละรายการ
ในขณะที่ Cato Universal ZTNA เน้นการควบคุมการเข้าถึงตาม Identity และบริบทความเสี่ยง พร้อมกำหนดสิทธิ์เฉพาะทรัพยากรที่จำเป็น
| ประเด็นเปรียบเทียบ | VPN แบบดั้งเดิม | Cato Universal ZTNA |
|---|---|---|
| รูปแบบการเข้าถึง | เชื่อมต่อเข้าสู่เครือข่ายตามสิทธิ์และ Routing ที่กำหนด | เน้นการอนุญาตเข้าถึง Application ตามนโยบาย |
| การกำหนดสิทธิ์ | ใช้ Network ACL, Segmentation และนโยบายอื่นร่วมกัน | กำหนดตาม Identity, Application และ Context |
| การตรวจสอบอุปกรณ์ | ขึ้นอยู่กับ VPN และระบบ Security ที่เชื่อมต่อ | รองรับ Device Posture และนโยบายตามความเสี่ยง |
| Third-Party Access | อาจต้องติดตั้ง VPN Client และกำหนดสิทธิ์เครือข่าย | มีทางเลือก Client และ Browser-Based Access |
| Policy Management | อาจต้องบริหารหลายระบบ | บริหารนโยบายผ่าน Cato Management Application |
| การตรวจสอบกิจกรรม | ขึ้นอยู่กับระบบ Logging และ Monitoring | รองรับการตรวจสอบ User Activity และ Security Events |
ทั้งนี้ VPN ที่ออกแบบร่วมกับ MFA, Network Segmentation และ Access Control อย่างเหมาะสมก็สามารถให้การควบคุมที่ละเอียดได้เช่นกัน ความแตกต่างจึงควรประเมินจากสถาปัตยกรรมและความสามารถของระบบที่ใช้งานจริง ไม่ใช่ชื่อเทคโนโลยีเพียงอย่างเดียว
ควบคุม Third-Party Access อย่างไร เมื่อองค์กรไม่สามารถดูแลอุปกรณ์ภายนอกได้ทั้งหมด?
หนึ่งในโจทย์สำคัญขององค์กรคือการอนุญาตให้ Third-Party เข้าถึงระบบที่จำเป็น โดยไม่ต้องให้สิทธิ์เครือข่ายมากเกินไป หรือบังคับให้ผู้รับเหมาทุกคนใช้อุปกรณ์ขององค์กร
Cato มีรูปแบบการเข้าถึงหลายประเภท ซึ่งสามารถเลือกใช้ตามลักษณะ Application และอุปกรณ์ของผู้ใช้งาน
Cato Client สำหรับอุปกรณ์ที่องค์กรสามารถบริหารจัดการได้
เหมาะสำหรับพนักงานหรือผู้ใช้งานที่สามารถติดตั้ง Cato Client และอยู่ภายใต้ข้อกำหนดด้าน Endpoint Security ขององค์กร
Cato Client ช่วยรองรับการระบุตัวตน การตรวจสอบ Device Posture และการเชื่อมต่อเข้าถึง Application ตาม Policy ที่กำหนด
จึงเหมาะกับพนักงานประจำที่ต้องใช้งานระบบภายในหลายประเภท และองค์กรต้องการควบคุมสถานะอุปกรณ์อย่างต่อเนื่อง
Browser-Based Access สำหรับผู้ใช้งานภายนอก
สำหรับ Third-Party ที่ไม่สามารถติดตั้ง Cato Client บนอุปกรณ์ได้ Cato มีตัวเลือกการเข้าถึงผ่าน Browser เช่น Browser Application Portal, Browser Extension และ Enterprise Browser
แต่ละรูปแบบมีขอบเขตการทำงานแตกต่างกัน เช่น
Browser Application Portal ช่วยให้ผู้ใช้งานเข้าถึง Private Application ที่เผยแพร่ผ่าน Portal โดยไม่ต้องติดตั้ง Cato Client และรองรับรูปแบบการเข้าถึง HTTP(S), RDP หรือ SSH ตามข้อกำหนดของระบบ
Cato Browser Extension ช่วยควบคุมการใช้งาน Application ผ่าน Browser บนอุปกรณ์ที่ไม่ได้รับการบริหารจัดการ โดยรองรับการส่ง Traffic ที่เกี่ยวข้องผ่าน Cato Cloud เพื่อตรวจสอบตามนโยบายความปลอดภัย
Cato Enterprise Browser เป็น Browser สำหรับการทำงานที่รองรับการควบคุมการเข้าถึงและการจัดการข้อมูลบนอุปกรณ์ที่องค์กรไม่ได้บริหารจัดการโดยตรง
องค์กรสามารถเลือกใช้วิธีที่เหมาะสมกับ Application ความเสี่ยงของข้อมูล และข้อจำกัดของอุปกรณ์ Third-Party โดยต้องตรวจสอบความสามารถและ License ที่รองรับก่อนติดตั้งจริง
กำหนดสิทธิ์แบบจำกัดขอบเขตสำหรับ Third-Party
นอกจากเลือกวิธีเชื่อมต่อแล้ว องค์กรควรกำหนดเงื่อนไขด้าน Access Governance ให้ชัดเจน เช่น
- ให้สิทธิ์เฉพาะ Application ที่เกี่ยวข้องกับขอบเขตงาน
- กำหนดเจ้าของสิทธิ์ (Access Owner) สำหรับผู้รับเหมาแต่ละราย
- ใช้ MFA และการยืนยันตัวตนที่เหมาะสม
- ตรวจสอบและจำกัดการดาวน์โหลดหรือคัดลอกข้อมูลเมื่อมีความจำเป็น
- กำหนดวันสิ้นสุดสิทธิ์และกระบวนการเพิกถอนบัญชีเมื่อจบโครงการ
การกำหนดอายุสิทธิ์และการเพิกถอนบัญชีควรทำร่วมกับ Identity Governance และกระบวนการบริหารผู้ใช้งานขององค์กร ไม่ควรถือว่าการใช้ ZTNA เพียงอย่างเดียวจะจัดการวงจรชีวิตบัญชีได้ครบทุกขั้นตอน
ตัวอย่าง Use Case: Cato Universal ZTNA สำหรับพนักงานและ Third-Party
องค์กรสามารถออกแบบนโยบายที่แตกต่างกันตามความสำคัญของ Application และประเภทผู้ใช้งาน โดยใช้แนวทาง Least Privilege เป็นพื้นฐาน
| กลุ่มผู้ใช้งาน | Application ที่ต้องใช้ | ตัวอย่าง Access Policy |
|---|---|---|
| พนักงานฝ่ายการเงิน | ERP และ Finance System | ต้องผ่าน SSO/MFA และ Device Posture ก่อนเข้าถึง |
| พนักงานฝ่าย HR | HR และ Payroll Application | อนุญาตเฉพาะกลุ่ม HR ที่ได้รับสิทธิ์ |
| ทีม IT ภายใน | Administration Application | อนุญาตตามบทบาทงานและเงื่อนไขความเสี่ยง |
| IT Outsource | ระบบที่อยู่ในขอบเขตการดูแล | จำกัดเฉพาะ Application และช่องทางเชื่อมต่อที่ได้รับอนุมัติ |
| Marketing Agency | SaaS Application สำหรับโครงการ | ใช้การเข้าถึงแบบ Browser-Based พร้อม Policy ด้านข้อมูล |
| External Auditor | เอกสารหรือ Reporting Application | ให้สิทธิ์อ่านข้อมูลเฉพาะส่วนที่จำเป็นและทบทวนเมื่อจบงาน |
ตารางข้างต้นเป็นตัวอย่างการออกแบบ Policy ไม่ใช่ผลการติดตั้งจริงของลูกค้า และการจำกัดสิทธิ์ภายใน Application เช่น Read-Only ยังต้องอาศัยระบบ Authorization ของ Application นั้นด้วย
ตัวอย่างสถานการณ์: ผู้รับเหมา IT ต้องเข้าถึงระบบภายในเพื่อบำรุงรักษา
สมมติว่าองค์กรว่าจ้างผู้ให้บริการภายนอกเพื่อดูแลระบบงานที่อยู่ภายใน Private Cloud โดยผู้รับเหมาจำเป็นต้องเข้าถึงเฉพาะ Application สำหรับบำรุงรักษา
หากใช้วิธีเชื่อมต่อแบบเดิมโดยให้สิทธิ์เข้าถึงเครือข่ายที่กว้างเกินความจำเป็น ผู้รับเหมาอาจมองเห็นทรัพยากรอื่นที่ไม่เกี่ยวข้องกับหน้าที่งานได้
องค์กรสามารถใช้ Cato Private Access เพื่อออกแบบแนวทางที่จำกัดขอบเขตมากขึ้น ดังนี้
ขั้นตอนที่ 1: ยืนยันตัวตนผู้ใช้งาน
ผู้รับเหมาเข้าสู่ระบบผ่านวิธี Authentication ที่องค์กรกำหนด เช่น SSO และ MFA
ขั้นตอนที่ 2: ตรวจสอบ Access Policy
Cato ตรวจสอบว่าผู้ใช้งานได้รับอนุญาตให้เข้าถึง Private Application ใด รวมถึงเงื่อนไขที่เกี่ยวข้องกับการเชื่อมต่อ
ขั้นตอนที่ 3: อนุญาตเฉพาะ Application ที่เกี่ยวข้อง
หากผ่านนโยบาย ระบบจึงอนุญาตการเชื่อมต่อไปยัง Application ที่เผยแพร่ไว้ผ่านสถาปัตยกรรม Private Access โดยไม่จำเป็นต้องเปิดการเชื่อมต่อไปยังเครือข่ายทั้งหมด
ขั้นตอนที่ 4: ตรวจสอบกิจกรรมและทบทวนสิทธิ์
ทีม IT สามารถใช้ข้อมูลเหตุการณ์และกิจกรรมการเชื่อมต่อที่ระบบรองรับ เพื่อประกอบการตรวจสอบการเข้าถึง พร้อมทบทวนและเพิกถอนสิทธิ์เมื่อสิ้นสุดงาน
แนวทางนี้ช่วยลดขอบเขตการเข้าถึงของ Third-Party และสนับสนุนการกำกับดูแลสิทธิ์ที่ตรวจสอบย้อนกลับได้
Cato Private Access ช่วยปกป้อง Application โดยไม่เปิดเผยเครือข่ายภายในอย่างไร?
สำหรับองค์กรที่มี Application สำคัญอยู่ใน Data Center หรือ Private Cloud การจำกัดสิทธิ์ผู้ใช้งานเพียงอย่างเดียวอาจไม่เพียงพอ หากระบบยังเปิดให้เข้าถึงผ่านเครือข่ายภายในเป็นวงกว้าง
Cato Private Access รองรับการเชื่อมต่อผ่านสถาปัตยกรรมที่ใช้ Cato Cloud ทำหน้าที่เป็น ZTNA Security Broker เพื่อตรวจสอบตัวตนและบังคับใช้ Private Access Policy ก่อนอนุญาตการเชื่อมต่อ
ในรูปแบบการติดตั้งผ่าน App Connector องค์กรสามารถเผยแพร่ Private Application โดยใช้การเชื่อมต่อขาออกจาก Application Environment ไปยัง Cato Cloud ทำให้ไม่จำเป็นต้องเปิด Inbound Connectivity จากผู้ใช้งานโดยตรงเข้าสู่ระบบภายใน
เมื่อผู้ใช้งานร้องขอเข้าถึง Application ระบบจะตรวจสอบ Policy ก่อนสร้างการเชื่อมต่อผ่าน App Connector ไปยัง Application ที่ได้รับอนุญาต
แนวทางนี้ช่วยลดการเปิดเผยระบบภายใน และจำกัดขอบเขตการเข้าถึงตามหลัก Zero Trust
อย่างไรก็ตาม Cato Private Access ในรูปแบบ App Connector มีข้อกำหนดด้านรูปแบบการสื่อสาร เช่น การเข้าถึงที่เริ่มต้นจากฝั่งผู้ใช้งาน จึงควรตรวจสอบความเข้ากันได้ของ Application และรูปแบบ Traffic ก่อนออกแบบระบบจริง
5 ขั้นตอนวางแผนใช้ Cato Universal ZTNA ให้เหมาะกับองค์กร
การเปลี่ยนผ่านจากระบบ Remote Access แบบเดิมไปสู่ Zero Trust ควรเริ่มจากการกำหนดขอบเขตสิทธิ์และจัดลำดับความสำคัญของ Application ไม่ใช่การย้ายผู้ใช้งานทั้งหมดในครั้งเดียว
Step 1: สำรวจ Application และผู้ใช้งานที่เกี่ยวข้อง
รวบรวมข้อมูล Application สำคัญที่ต้องได้รับการป้องกัน เช่น ระบบบัญชี ระบบบุคลากร หรือ Application ที่ Third-Party จำเป็นต้องเข้าถึง
ระบุเจ้าของ Application ผู้ใช้งานที่เกี่ยวข้อง วิธีเชื่อมต่อ และความสำคัญต่อธุรกิจ เพื่อใช้กำหนดขอบเขตนโยบาย
Step 2: ออกแบบ Access Policy ตามหลัก Least Privilege
กำหนดสิทธิ์โดยพิจารณาจาก User Identity, User Group, Application, Device Posture และบริบทความเสี่ยง
ควรแยกกลุ่มพนักงานประจำออกจาก Third-Party และกำหนดขั้นตอนการอนุมัติสิทธิ์ที่เหมาะสมสำหรับแต่ละกลุ่ม
Step 3: เลือกรูปแบบการเชื่อมต่อให้เหมาะกับผู้ใช้งาน
พิจารณาว่ากลุ่มใดควรใช้ Cato Client และกลุ่มใดเหมาะกับ Browser-Based Access
การเลือกวิธีเชื่อมต่อควรคำนึงถึงประเภท Application อุปกรณ์ที่ใช้งาน ข้อกำหนดด้านข้อมูล และความสามารถของ License ที่มีอยู่
Step 4: ทดสอบผ่าน Proof of Concept (PoC)
เลือก Application และกลุ่มผู้ใช้งานที่เหมาะสมเพื่อทดลองกำหนดและบังคับใช้นโยบาย
ควรทดสอบทั้งกรณีที่ได้รับอนุญาตและกรณีที่ต้องถูกปฏิเสธ เพื่อยืนยันว่า Policy สามารถจำกัดสิทธิ์ได้ตามที่ออกแบบไว้
Step 5: ติดตามผลและทบทวนสิทธิ์อย่างต่อเนื่อง
หลังเริ่มใช้งาน ควรตรวจสอบ Access Events, Device Compliance และเหตุการณ์ที่เกี่ยวข้องกับผู้ใช้งาน เพื่อระบุปัญหาและปรับปรุง Policy
นอกจากนี้ องค์กรควรทบทวนบัญชีและสิทธิ์ของ Third-Party อย่างสม่ำเสมอ โดยเฉพาะเมื่อสิ้นสุดสัญญา เปลี่ยนขอบเขตงาน หรือมีการเปลี่ยนแปลงบุคลากร
Checklist สำหรับทดสอบ Cato Universal ZTNA ก่อนใช้งานจริง
เพื่อให้การลงทุนตอบโจทย์ Security และ Business Requirement องค์กรควรกำหนดเกณฑ์ประเมินผล PoC ที่สามารถตรวจสอบได้
| หัวข้อทดสอบ | เกณฑ์ที่ควรตรวจสอบ |
|---|---|
| Identity Verification | ผู้ใช้งานต้องผ่าน Authentication ตามที่กำหนด |
| Least Privilege Access | ผู้ใช้งานเข้าถึงได้เฉพาะ Application ที่ได้รับสิทธิ์ |
| Device Posture | อุปกรณ์ที่ไม่ผ่านข้อกำหนดต้องถูกจัดการตาม Policy |
| Third-Party Access | ผู้รับเหมาเชื่อมต่อได้เฉพาะทรัพยากรที่เกี่ยวข้อง |
| Unauthorized Access | ระบบต้องปฏิเสธการเข้าถึง Application ที่ไม่ได้รับอนุญาต |
| Application Compatibility | รูปแบบการเชื่อมต่อรองรับ Application และ Protocol ที่จำเป็น |
| User Experience | ผู้ใช้งานสามารถทำงานได้โดยไม่มีปัญหาการเชื่อมต่อที่ยอมรับไม่ได้ |
| Monitoring & Audit | ทีม IT สามารถตรวจสอบเหตุการณ์และผลการบังคับใช้ Policy ได้ |
องค์กรควรเพิ่มการทดสอบเมื่อสิทธิ์ผู้ใช้งานเปลี่ยนแปลง หรือเมื่ออุปกรณ์ไม่ผ่าน Device Posture ระหว่าง Session เพื่อประเมินผลของการควบคุมความเสี่ยงในสถานการณ์จริง
คำถามที่พบบ่อยเกี่ยวกับ Cato Universal ZTNA (FAQ)
Q1: Cato Universal ZTNA คืออะไร?
Cato Universal ZTNA คือความสามารถของ Cato SASE Cloud Platform ที่ช่วยควบคุมการเข้าถึง Application โดยพิจารณาจากตัวตน สถานะอุปกรณ์ และบริบทความเสี่ยง พร้อมสนับสนุนการกำหนดสิทธิ์แบบ Least Privilege สำหรับผู้ใช้งานภายในและภายนอกองค์กร
Q2: Cato Universal ZTNA สามารถใช้ควบคุม Third-Party Access ได้หรือไม่?
ได้ โดยองค์กรสามารถกำหนดให้ Third-Party เข้าถึงเฉพาะ Application ที่ได้รับอนุญาตผ่านวิธีเชื่อมต่อที่รองรับ เช่น Cato Client หรือ Browser-Based Access ทั้งนี้ต้องออกแบบ User Policy และกระบวนการบริหารสิทธิ์ให้เหมาะกับรูปแบบการทำงาน
Q3: Third-Party ต้องติดตั้ง Cato Client ทุกคนหรือไม่?
ไม่จำเป็น Cato มีตัวเลือก Browser-Based Access ซึ่งสามารถใช้กับบาง Application และสถานการณ์ที่ไม่เหมาะกับการติดตั้ง Client อย่างไรก็ตาม ต้องตรวจสอบข้อกำหนดของ Application, Browser, Protocol และ License ก่อนเลือกใช้งาน
Q4: Cato Universal ZTNA สามารถป้องกันการเข้าถึงจากอุปกรณ์ที่ไม่ปลอดภัยได้อย่างไร?
Cato รองรับ Device Posture และ Client Connectivity Policy เพื่อตรวจสอบสถานะอุปกรณ์ตามเงื่อนไขที่องค์กรกำหนด รวมถึงการใช้ข้อมูลความเสี่ยงประกอบการตัดสินใจเข้าถึง Application ทั้งนี้ความสามารถในการตรวจสอบแตกต่างกันตามวิธีเชื่อมต่อและประเภทอุปกรณ์
Q5: Cato Universal ZTNA ใช้แทน VPN ได้ทั้งหมดหรือไม่?
สามารถใช้ทดแทนรูปแบบ Remote Access บางประเภทได้ โดยเฉพาะการเข้าถึง Application ตามตัวตนและสิทธิ์ที่กำหนด แต่ต้องประเมิน Protocol, รูปแบบการสื่อสารของ Application และข้อจำกัดของระบบเดิมก่อนตัดสินใจ Migration
Q6: ควรเริ่มใช้ Cato Universal ZTNA จาก Application ประเภทใด?
ควรเริ่มจาก Application สำคัญที่มีพนักงานหรือ Third-Party เข้าถึงจากภายนอกองค์กร และมีความต้องการจำกัดสิทธิ์อย่างชัดเจน เช่น HR Portal, Finance Application หรือระบบงานภายในที่ใช้ร่วมกับผู้ให้บริการภายนอก
สรุป: ควบคุมการเข้าถึง Application อย่างปลอดภัยด้วย Cato Universal ZTNA
การรักษาความปลอดภัยขององค์กรในปัจจุบันไม่ได้ขึ้นอยู่กับการป้องกันเครือข่ายจากภายนอกเพียงอย่างเดียว แต่ต้องสามารถควบคุมสิทธิ์ผู้ใช้งานทุกประเภท ไม่ว่าจะเป็นพนักงานประจำ Remote Users หรือ Third-Party ที่จำเป็นต้องเข้าถึงระบบสำคัญ
Cato Universal ZTNA ช่วยให้องค์กรเปลี่ยนจากการให้สิทธิ์เข้าถึงเครือข่ายแบบกว้าง ไปสู่การกำหนดสิทธิ์เฉพาะ Application ตาม Identity, Device Posture และ Contextual Risk โดยมีความสามารถของ Private Access และช่องทาง Browser-Based Access รองรับผู้ใช้งานที่มีความต้องการแตกต่างกัน
การนำเทคโนโลยีดังกล่าวมาใช้ร่วมกับหลัก Least Privilege และการบริหารวงจรชีวิตสิทธิ์ผู้ใช้งาน จะช่วยลดการเปิดเผยระบบภายใน เพิ่มความสามารถในการตรวจสอบการเข้าถึง และสนับสนุนการทำงานร่วมกับ Third-Party ได้อย่างปลอดภัยมากขึ้น
ยกระดับ Application Access Security ด้วย Cato Universal ZTNA และ WIT
หากองค์กรของคุณกำลังเผชิญความท้าทายในการควบคุมสิทธิ์พนักงาน ผู้รับเหมา หรือพาร์ตเนอร์ที่ต้องเข้าถึง Application ภายใน การประเมินรูปแบบการเชื่อมต่อและ Access Policy เป็นจุดเริ่มต้นสำคัญในการวางแผน Zero Trust
World Information Technology (WIT) พร้อมให้คำปรึกษาด้าน Network Security และ Cybersecurity เพื่อช่วยองค์กรประเมินความต้องการ ออกแบบแนวทาง Secure Access และวางแผนการนำ Cato SASE ไปประยุกต์ใช้ให้เหมาะกับสถาปัตยกรรม IT และรูปแบบการทำงาน
ตั้งแต่การวิเคราะห์ Application และผู้ใช้งาน การออกแบบ Access Policy ไปจนถึงการวางแผนทดสอบ Proof of Concept (PoC) เพื่อสนับสนุนการเปลี่ยนผ่านสู่ระบบการเข้าถึงที่ปลอดภัยและบริหารจัดการได้อย่างมีประสิทธิภาพ
ปรึกษาผู้เชี่ยวชาญ WIT เพื่อประเมินแนวทาง Zero Trust และออกแบบการควบคุม Application Access ที่เหมาะสมกับองค์กรของคุณ
แหล่งข้อมูลอ้างอิง
- Cato Networks – Universal ZTNA
- Cato Knowledge Base – Zero Trust Access to Private Applications
- Cato Knowledge Base – What Is Cato Private Access?
- Cato Knowledge Base – Client Connectivity Policy
- Cato Knowledge Base – Browser Application Portal
- Cato Knowledge Base – Browser Extension
- NIST SP 800-207 – Zero Trust Architecture