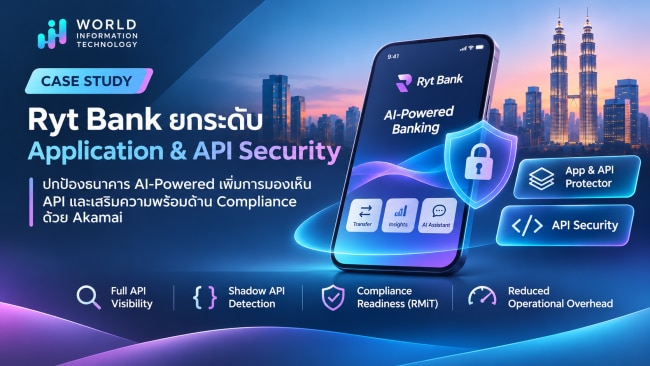
Case Study: Ryt Bank ยกระดับ Application & API Security ปกป้องธนาคาร AI-Powered ด้วย Akamai

Case Study: Ryt Bank ยกระดับ Application & API Security ปกป้องธนาคาร AI-Powered ด้วย Akamai จัดทำโดย: WIT Team | เผยแพร่บทความ: 11 พฤศจิกายน 2569 เมื่อ AI ขับเคลื่อน Digital Banking ความปลอดภัยของ Application และ API จึงสำคัญกว่าที่เคย การนำ Artificial Intelligence (AI) มาใช้ในอุตสาหกรรมธนาคารกำลังเปลี่ยนแปลงรูปแบบการให้บริการทางการเงิน ตั้งแต่การทำธุรกรรมผ่าน Mobile Banking ไปจนถึงระบบวิเคราะห์ข้อมูลและบริการอัจฉริยะที่ตอบสนองความต้องการของลูกค้าได้อย่างรวดเร็ว Ryt Bank ธนาคารดิจิทัลจากประเทศมาเลเซียที่นำเสนอตัวเองในฐานะธนาคาร AI-Powered แห่งแรกของโลก เป็นหนึ่งในองค์กรที่นำ AI มาเป็นส่วนสำคัญในการพัฒนาประสบการณ์ทางการเงิน โดยมี API ทำหน้าที่เชื่อมต่อระบบ Core Banking, Microservices, AI…
Case Study: ธนาคารชั้นนำยกระดับ API Security เพิ่มการมองเห็น Shadow API และบริหารความเสี่ยงด้วย Akamai

Case Study: ธนาคารชั้นนำยกระดับ API Security เพิ่มการมองเห็น Shadow API และบริหารความเสี่ยงด้วย Akamai   จัดทำโดย: WIT Team | เผยแพร่บทความ: 11 พฤศจิกายน 2569   เมื่อ API กลายเป็นหัวใจของ Digital Banking ความปลอดภัยจึงต้องครอบคลุมมากกว่าที่เคย การเติบโตของ Digital Banking ทำให้สถาบันการเงินต้องพึ่งพา Application Programming Interface (API) มากขึ้น เพื่อเชื่อมต่อระบบภายใน แอปพลิเคชัน และบริการจากภายนอก ไม่ว่าจะเป็น FinTech หรือพันธมิตรทางธุรกิจ การเชื่อมต่อเหล่านี้ช่วยสนับสนุนการพัฒนาบริการใหม่และเพิ่มความสะดวกให้แก่ลูกค้า อย่างไรก็ตาม เมื่อจำนวน API เพิ่มขึ้น ความท้าทายด้านความปลอดภัยก็เพิ่มขึ้นตามไปด้วย โดยเฉพาะ API ที่ไม่ได้อยู่ภายใต้การบริหารจัดการอย่างเหมาะสม เช่น Shadow API, Legacy API…

องค์กรมี Web, Mobile App และ API จำนวนมาก ควรวาง Application Security อย่างไรให้ครอบคลุมทุกช่องทาง?

องค์กรมี Web, Mobile App และ API จำนวนมาก ควรวาง Application Security อย่างไรให้ครอบคลุมทุกช่องทาง?   Application Security ที่ครอบคลุม Web, Mobile App และ API ต้องใช้การป้องกันหลายชั้น (Layered Security) ร่วมกัน ตั้งแต่การค้นหาและจัดทำรายการแอปพลิเคชันและ API การพัฒนาซอฟต์แวร์อย่างปลอดภัย การควบคุมตัวตนและสิทธิ์เข้าถึง การป้องกันการโจมตีระหว่างใช้งานจริง ไปจนถึงการตรวจสอบและจัดการความเสี่ยงอย่างต่อเนื่อง โดยไม่สามารถพึ่งพา Web Application Firewall (WAF) เพียงอย่างเดียวได้ สรุปแนวทางวาง Application Security ให้ครอบคลุมทุกช่องทาง Web Application Security: ป้องกันช่องโหว่ของเว็บ การโจมตีระดับ Application และการเข้าถึงโดยไม่ได้รับอนุญาต ด้วย Secure Coding, Access Control และ WAF หรือ…

รายงาน Akamai ปี 2026 เผย 87% ขององค์กรเผชิญปัญหา API Security เจาะจุดอ่อนที่ทำให้ธุรกิจยังเสี่ยงถูกโจมตี

รายงาน Akamai ปี 2026 เผย 87% ขององค์กรเผชิญปัญหา API Security เจาะจุดอ่อนที่ทำให้ธุรกิจยังเสี่ยงถูกโจมตี เขียนโดย WIT Content Team | เผยแพร่: 28 ตุลาคม 2569   Highlight: ผลสำรวจ Akamai ปี 2026 พบว่า 87% ขององค์กรที่เข้าร่วมการสำรวจเคยเผชิญเหตุการณ์ด้าน API Security ในช่วง 12 เดือนที่ผ่านมา สะท้อนช่องว่างสำคัญระหว่างการขยายระบบดิจิทัลกับความสามารถในการรักษาความปลอดภัย โดยเฉพาะการมองเห็น API ที่ไม่ครอบคลุม การกำหนดค่าที่ผิดพลาด และการทดสอบความปลอดภัยที่ยังไม่เพียงพอ ในยุคที่ธุรกิจต้องเชื่อมต่อระบบและให้บริการแบบเรียลไทม์ Application Programming Interface (API) ได้กลายเป็นโครงสร้างพื้นฐานสำคัญของ Digital Transformation ไม่ว่าจะเป็นแอปพลิเคชันธนาคาร แพลตฟอร์ม E-Commerce ระบบ Cloud หรือบริการที่ใช้ AI ล้วนต้องพึ่งพา…