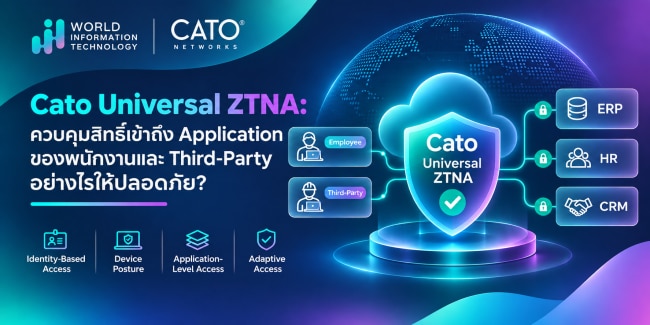
Cato Universal ZTNA: ควบคุมสิทธิ์เข้าถึง Application ของพนักงานและ Third-Party อย่างไรให้ปลอดภัย?

Cato Universal ZTNA: ควบคุมสิทธิ์เข้าถึง Application ของพนักงานและ Third-Party อย่างไรให้ปลอดภัย?   เมื่อองค์กรต้องเปิดให้พนักงาน ผู้รับเหมา (Contractor) และพาร์ตเนอร์ภายนอก (Third-Party) เข้าถึงระบบงานจากหลากหลายสถานที่ การรักษาความปลอดภัยไม่ได้จบเพียงการยืนยันตัวตนหรือเชื่อมต่อเครือข่ายผ่าน VPN อีกต่อไป แต่ต้องสามารถกำหนดได้ว่า ใครมีสิทธิ์เข้าถึง Application ใด ใช้อุปกรณ์ประเภทไหน และอยู่ภายใต้เงื่อนไขด้านความปลอดภัยอย่างไร โดยเฉพาะองค์กรที่มีระบบสำคัญ เช่น ERP, CRM, HR System หรือระบบฐานข้อมูลภายใน การให้สิทธิ์เข้าถึงเครือข่ายมากเกินความจำเป็นอาจเพิ่มความเสี่ยงจากบัญชีผู้ใช้งานที่ถูกโจมตี อุปกรณ์ที่ไม่ได้รับการดูแล และการเข้าถึงข้อมูลโดยไม่ได้รับอนุญาต Cato Universal Zero Trust Network Access (ZTNA) เป็นความสามารถด้าน Secure Access บน Cato SASE Cloud Platform ที่ช่วยให้องค์กรกำหนดและบังคับใช้นโยบายการเข้าถึงตามตัวตนของผู้ใช้งาน สถานะอุปกรณ์ และบริบทความเสี่ยง โดยเน้นการให้สิทธิ์เฉพาะ Application ที่จำเป็น…
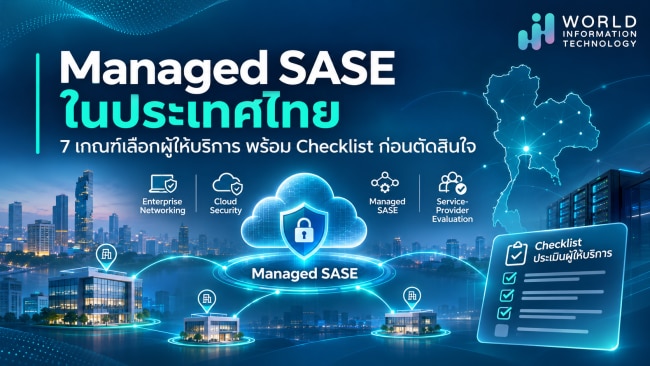
Managed SASE ในประเทศไทย: 7 เกณฑ์เลือกผู้ให้บริการ พร้อม Checklist ก่อนตัดสินใจ

Managed SASE ในประเทศไทย: 7 เกณฑ์เลือกผู้ให้บริการ พร้อม Checklist ก่อนตัดสินใจ จัดทำโดย WIT Team | บทความเผยแพร่: 09 พฤศจิกายน 2569   Managed SASE (Managed Secure Access Service Edge) คือบริการที่ผู้ให้บริการภายนอกเข้ามาช่วยออกแบบ ติดตั้ง บริหารจัดการ และดูแลระบบ SASE อย่างต่อเนื่อง โดยมีขอบเขตการให้บริการและความรับผิดชอบตามที่ตกลงกันในสัญญา ช่วยให้องค์กรสามารถใช้เทคโนโลยีด้าน Network และ Cloud Security โดยไม่จำเป็นต้องบริหารทุกองค์ประกอบด้วยทีม IT ภายในเพียงอย่างเดียว สำหรับองค์กรในประเทศไทย การเลือกผู้ให้บริการ Managed SASE ควรประเมิน 7 ปัจจัยสำคัญ ได้แก่ Service Scope & Responsibility: ขอบเขตบริการและความรับผิดชอบระหว่างองค์กรกับผู้ให้บริการชัดเจนหรือไม่ Technical Capability &…

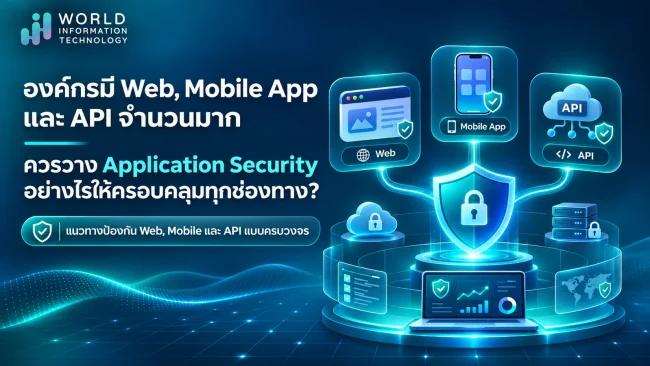
องค์กรมี Web, Mobile App และ API จำนวนมาก ควรวาง Application Security อย่างไรให้ครอบคลุมทุกช่องทาง?

องค์กรมี Web, Mobile App และ API จำนวนมาก ควรวาง Application Security อย่างไรให้ครอบคลุมทุกช่องทาง?   Application Security ที่ครอบคลุม Web, Mobile App และ API ต้องใช้การป้องกันหลายชั้น (Layered Security) ร่วมกัน ตั้งแต่การค้นหาและจัดทำรายการแอปพลิเคชันและ API การพัฒนาซอฟต์แวร์อย่างปลอดภัย การควบคุมตัวตนและสิทธิ์เข้าถึง การป้องกันการโจมตีระหว่างใช้งานจริง ไปจนถึงการตรวจสอบและจัดการความเสี่ยงอย่างต่อเนื่อง โดยไม่สามารถพึ่งพา Web Application Firewall (WAF) เพียงอย่างเดียวได้ สรุปแนวทางวาง Application Security ให้ครอบคลุมทุกช่องทาง Web Application Security: ป้องกันช่องโหว่ของเว็บ การโจมตีระดับ Application และการเข้าถึงโดยไม่ได้รับอนุญาต ด้วย Secure Coding, Access Control และ WAF หรือ…