

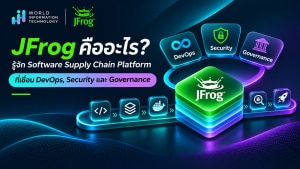
JFrog คืออะไร? รู้จัก Software Supply Chain Platform ที่เชื่อม DevOps, Security และ Governance
บทสรุป: JFrog คืออะไร และช่วยองค์กรจัดการ Software Supply Chain อย่างไร?
JFrog คือ Software Supply Chain Platform ที่ช่วยองค์กรบริหารจัดการ ตรวจสอบความปลอดภัย และควบคุมการส่งมอบซอฟต์แวร์ตลอด Software Development Lifecycle (SDLC) ตั้งแต่การนำ Open Source Packages มาใช้งาน การจัดเก็บ Software Artifacts การตรวจหาช่องโหว่ ไปจนถึงการควบคุมคุณภาพและความปลอดภัยก่อนนำซอฟต์แวร์ขึ้น Production
จุดเด่นของ JFrog คือการเชื่อมกระบวนการทำงานของ 3 ทีมสำคัญ ได้แก่
- DevOps: บริหารจัดการ Software Packages, Binaries, Container Images และ Releases เพื่อสนับสนุนการพัฒนาและส่งมอบซอฟต์แวร์อย่างต่อเนื่อง
- DevSecOps: ตรวจจับและจัดการความเสี่ยงจาก Open Source Dependencies, Vulnerabilities และ Software Supply Chain Threats ตั้งแต่ช่วงพัฒนา
- DevGovOps: เชื่อม Security Policies, Compliance และ Release Governance เข้ากับกระบวนการส่งมอบซอฟต์แวร์ เพื่อให้ตรวจสอบความน่าเชื่อถือของแต่ละ Release ได้
JFrog มีผลิตภัณฑ์หลัก เช่น JFrog Artifactory, JFrog Curation, JFrog Xray, JFrog Advanced Security และ JFrog AppTrust ซึ่งทำงานร่วมกันเพื่อสร้างความสามารถในการมองเห็นและควบคุม Software Supply Chain จากศูนย์กลาง
สำหรับองค์กรที่พัฒนาซอฟต์แวร์ผ่าน CI/CD Pipelines ใช้ Open Source Libraries จำนวนมาก หรือมีข้อกำหนดด้าน Security และ Compliance การรวมกระบวนการเหล่านี้เข้าด้วยกันช่วยลดความซับซ้อนและเพิ่มความสามารถในการตรวจสอบย้อนกลับได้
Software Supply Chain คืออะไร? ทำไมจึงสำคัญต่อ Cybersecurity?
Software Supply Chain คือกระบวนการและองค์ประกอบทั้งหมดที่เกี่ยวข้องกับการสร้าง ทดสอบ จัดเก็บ และส่งมอบซอฟต์แวร์ ซึ่งรวมถึง Source Code, Open Source Dependencies, Build Tools, CI/CD Pipelines, Software Artifacts และระบบ Deployment
การพัฒนาซอฟต์แวร์ในปัจจุบันไม่ได้เริ่มต้นจากการเขียนโค้ดทั้งหมดขึ้นใหม่ แต่พึ่งพา Libraries, Frameworks และ Packages จากภายนอกจำนวนมาก
ตัวอย่างเช่น Application หนึ่งระบบอาจประกอบด้วย Source Code ขององค์กร ร่วมกับ Open Source Components จาก npm, Maven หรือ PyPI ก่อนนำมาสร้างเป็น Container Image และ Deploy ผ่าน Kubernetes
แม้กระบวนการนี้จะช่วยเพิ่มความเร็วในการพัฒนา แต่ก็ทำให้เกิดความเสี่ยงในหลายจุด
ความเสี่ยงสำคัญของ Software Supply Chain
1. Vulnerable Open Source Dependencies
ซอฟต์แวร์อาจใช้ Libraries ที่มีช่องโหว่หรือไม่ได้รับการอัปเดต ทำให้ Application มีความเสี่ยงแม้ Source Code ที่องค์กรพัฒนาเองจะไม่มีข้อผิดพลาดโดยตรง
2. Malicious Packages
Packages จากภายนอกบางรายการอาจถูกสร้างหรือแก้ไขโดยผู้ไม่หวังดี หากองค์กรไม่มีมาตรการตรวจสอบก่อนนำมาใช้งาน อาจส่งผลต่อความปลอดภัยของระบบพัฒนาและ Application
3. Insecure Build Artifacts
หากไม่มีการควบคุม Software Artifacts องค์กรอาจไม่สามารถยืนยันได้ว่าไฟล์ที่นำไป Deploy เป็นเวอร์ชันเดียวกับที่ผ่านการทดสอบและตรวจสอบความปลอดภัยแล้ว
4. Lack of Release Visibility
เมื่อแต่ละทีมใช้เครื่องมือและเก็บหลักฐานแยกกัน อาจทำให้การตรวจสอบว่าใครสร้าง Release ใช้ Dependencies อะไร และผ่าน Security Policies ใดบ้างเป็นเรื่องซับซ้อน
ความเสี่ยงเหล่านี้สอดคล้องกับหลักการของ NIST Secure Software Development Framework (SSDF) ที่แนะนำให้องค์กรนำแนวทาง Secure Development เข้าไปเป็นส่วนหนึ่งของ Software Development Lifecycle
ดังนั้น องค์กรจึงต้องการมากกว่าเครื่องมือสำหรับ Build และ Deploy แต่ต้องมีระบบที่ช่วยควบคุมความปลอดภัยและความน่าเชื่อถือของ Software Supply Chain ตลอดกระบวนการ
JFrog Software Supply Chain Platform ทำงานอย่างไร?
JFrog ใช้แนวทาง Unified Software Supply Chain Management โดยมี JFrog Artifactory เป็นศูนย์กลางสำหรับจัดเก็บและบริหาร Software Artifacts และเชื่อมต่อความสามารถด้าน Security และ Governance เข้ากับกระบวนการพัฒนา
แทนที่องค์กรจะตรวจสอบความปลอดภัยเฉพาะช่วงก่อน Deployment เทคโนโลยีใน JFrog Platform สามารถช่วยนำ Security Controls ไปใช้ในหลายขั้นตอน ตั้งแต่ก่อนดาวน์โหลด Open Source Packages จนถึงการอนุมัติ Releases
ผลิตภัณฑ์สำคัญมีดังนี้
1. JFrog Artifactory: ศูนย์กลางจัดการ Software Artifacts
JFrog Artifactory คือ Universal Artifact Repository Manager ที่ใช้จัดเก็บ บริหารเวอร์ชัน และแจกจ่าย Software Packages และ Binary Artifacts
Artifactory รองรับ Package Ecosystems หลากหลาย เช่น Docker, Maven, npm, NuGet และ PyPI ทำให้ทีมพัฒนาสามารถจัดการ Software Artifacts ผ่านแพลตฟอร์มส่วนกลางได้
ความสามารถสำคัญ ได้แก่
- จัดเก็บ Software Packages, Binaries และ Container Images
- บริหาร Repository Permissions และการเข้าถึง Artifacts
- รองรับ Local, Remote และ Virtual Repositories
- เชื่อมต่อกับ CI/CD Pipelines และ Developer Tools
- ติดตามเวอร์ชันและข้อมูลที่เกี่ยวข้องกับ Build และ Release
ตัวอย่างเช่น องค์กรที่พัฒนา Applications หลายระบบสามารถใช้ Artifactory เป็นศูนย์กลางจัดเก็บ Docker Images และ Packages ที่ผ่านกระบวนการ Build แล้ว ก่อนส่งต่อไปยังระบบทดสอบหรือ Production
จุดสำคัญคือ Artifactory ช่วยให้แต่ละทีมใช้งาน Artifacts จากแหล่งที่องค์กรบริหารจัดการได้ แทนการจัดเก็บไฟล์กระจัดกระจายอยู่ในหลายระบบ
2. JFrog Curation: ป้องกันความเสี่ยงจาก Open Source Packages ก่อนใช้งาน
JFrog Curation คือโซลูชันที่ช่วยตรวจสอบและบังคับใช้นโยบายความปลอดภัยกับ Open Source Packages ก่อนที่นักพัฒนาจะดาวน์โหลดเข้าสู่กระบวนการพัฒนา
ระบบสามารถประเมินความเสี่ยงตาม Security Policies ขององค์กร เช่น
- Packages ที่มีช่องโหว่ตามเงื่อนไขที่กำหนด
- Packages ที่ตรวจพบลักษณะเป็นอันตราย
- ความเสี่ยงด้าน Open Source License
- Packages ที่มีความเสี่ยงจากความใหม่หรือความน่าเชื่อถือของโครงการ
เมื่อพบรายการที่ไม่เป็นไปตามนโยบาย JFrog Curation สามารถบล็อกการดาวน์โหลดหรือดำเนินการตาม Policy ที่ตั้งค่าไว้
แนวทางนี้ช่วยลดโอกาสที่ Components ที่มีความเสี่ยงจะเข้าสู่ Software Supply Chain ตั้งแต่ต้นทาง
3. JFrog Xray: ตรวจจับ Vulnerabilities และ License Risks
JFrog Xray คือ Software Composition Analysis (SCA) Solution ที่ช่วยค้นหาและประเมินความเสี่ยงจาก Open Source Components และ Software Artifacts
Xray เชื่อมต่อกับ Artifactory เพื่อสแกน Packages, Builds และ Container Images โดยช่วยตรวจสอบข้อมูลด้านความปลอดภัยและ License Compliance
ความสามารถสำคัญ ได้แก่
- Vulnerability Scanning สำหรับ Software Dependencies
- การตรวจจับความเสี่ยงจาก Open Source Licenses
- การประเมินและจัดลำดับความสำคัญของช่องโหว่
- การสร้างและจัดการข้อมูล Software Bill of Materials (SBOM)
- การติดตามช่องโหว่ใหม่ที่อาจส่งผลต่อ Components ที่มีอยู่แล้ว
ตัวอย่างเช่น หากองค์กรจัดเก็บ Container Images ไว้ใน Artifactory ทีม Security สามารถใช้ Xray ตรวจสอบ Components ภายใน Images เพื่อระบุความเสี่ยงและวางแผน Remediation ได้
การทำงานร่วมกันของ Artifactory และ Xray ช่วยให้ทีม DevOps และ Security มีข้อมูลร่วมกันเกี่ยวกับ Software Artifacts และสถานะความปลอดภัย
4. JFrog Advanced Security: วิเคราะห์ความเสี่ยงเชิงลึก
JFrog Advanced Security ช่วยขยายความสามารถด้าน Application Security และ Software Supply Chain Security ด้วยการตรวจสอบความเสี่ยงเชิงบริบท
การตรวจพบ CVE ไม่ได้หมายความว่าทุกช่องโหว่จะส่งผลกระทบต่อ Application ในระดับเดียวกัน องค์กรจึงต้องพิจารณาว่าช่องโหว่ดังกล่าวเกี่ยวข้องกับการใช้งานจริงหรือไม่
JFrog Advanced Security มีความสามารถด้าน Contextual Analysis และการตรวจสอบความเสี่ยงเพิ่มเติมใน Source Code, Binaries และ Infrastructure as Code ตามฟีเจอร์ที่รองรับ
สิ่งนี้ช่วยให้ทีม Security เข้าใจความเสี่ยงได้ละเอียดขึ้น และจัดลำดับการแก้ไขโดยพิจารณาจากบริบทของ Application แทนการใช้คะแนนความรุนแรงเพียงอย่างเดียว
5. JFrog AppTrust: เชื่อม Security เข้ากับ Release Governance
JFrog AppTrust คือโซลูชันด้าน Application Risk Governance ที่ช่วยองค์กรกำหนดและบังคับใช้นโยบายด้าน Security, Quality และ Compliance ตลอด Software Release Lifecycle
AppTrust เชื่อมข้อมูลและหลักฐานจากกระบวนการพัฒนาและทดสอบเข้ากับการอนุมัติ Releases ผ่านแนวทาง Evidence-Based Governance
ความสามารถสำคัญประกอบด้วย
- Policy-as-Code: กำหนดข้อกำหนดด้านความปลอดภัยและ Compliance เป็นนโยบายที่ตรวจสอบได้
- Evidence Collection: รวบรวมหลักฐานจาก Security Scans และกระบวนการตรวจสอบต่าง ๆ
- Release Gates: ตรวจสอบเงื่อนไขก่อนอนุญาตให้ Software Release ผ่านแต่ละขั้นตอน
- Auditability: จัดเก็บข้อมูลเพื่อสนับสนุนการตรวจสอบย้อนหลัง
ตัวอย่างเช่น องค์กรสามารถกำหนดนโยบายให้ Application Version ต้องมีผลการทดสอบและหลักฐานด้าน Security ครบถ้วนก่อนอนุมัติให้เข้าสู่ Production
แนวทางนี้ช่วยเชื่อม Governance เข้ากับ DevOps Workflow โดยไม่ต้องพึ่งพาการตรวจสอบเอกสารด้วยมือในทุกขั้นตอน
JFrog เชื่อม DevOps, DevSecOps และ DevGovOps อย่างไร?
JFrog ไม่ได้มุ่งเน้นเพียงการจัดเก็บ Software Packages แต่ช่วยให้องค์กรใช้ข้อมูลจาก Software Artifacts ร่วมกันในกระบวนการพัฒนา ตรวจสอบ และอนุมัติซอฟต์แวร์
| กระบวนการ | เป้าหมายหลัก | ผลิตภัณฑ์ JFrog ที่เกี่ยวข้อง |
|---|---|---|
| DevOps | จัดการ Artifacts และส่งมอบซอฟต์แวร์ | Artifactory, Distribution |
| DevSecOps | ป้องกันและตรวจสอบความเสี่ยง | Curation, Xray, Advanced Security |
| DevGovOps | กำกับดูแล Releases และ Compliance | AppTrust, Evidence Management |
ตัวอย่างการทำงานร่วมกัน:
- Develop: นักพัฒนาดาวน์โหลด Dependencies ผ่าน Repository ที่มี Security Policies จาก JFrog Curation
- Build: CI/CD Pipeline สร้าง Software Artifacts และจัดเก็บใน JFrog Artifactory
- Secure: JFrog Xray และ Advanced Security ตรวจสอบช่องโหว่และความเสี่ยงที่เกี่ยวข้อง
- Govern: JFrog AppTrust ประเมินหลักฐานและนโยบายก่อนอนุมัติ Release
- Release: Software Artifacts ที่ผ่านการอนุมัติถูกจัดการและส่งมอบผ่านกระบวนการ Release ที่กำหนดไว้
JFrog Distribution ยังสามารถใช้สำหรับการแจกจ่าย Signed Release Bundles ไปยังปลายทางที่รองรับ พร้อมช่วยรักษาความถูกต้องของ Release Artifacts ระหว่างการส่งมอบ
กระบวนการนี้ช่วยสร้างการเชื่อมโยงระหว่าง Software Components, Security Results และ Release Decisions ทำให้องค์กรสามารถตรวจสอบย้อนกลับได้ง่ายขึ้น
JFrog ต่างจาก Git Repository และ CI/CD Tools อย่างไร?
เครื่องมือเหล่านี้มีหน้าที่ต่างกันและสามารถทำงานร่วมกันได้
Git Repository เช่น GitHub หรือ GitLab ใช้บริหาร Source Code และการทำงานร่วมกันของนักพัฒนา
CI/CD Tools เช่น Jenkins หรือ GitHub Actions ใช้สร้างและทำงานอัตโนมัติในกระบวนการ Build, Test และ Deployment
ส่วน JFrog Platform เน้นการบริหาร Software Artifacts และเชื่อมความปลอดภัยกับการจัดการ Release Lifecycle
ดังนั้น JFrog จึงไม่จำเป็นต้องเข้ามาทดแทน Git หรือ CI/CD Tools ที่องค์กรใช้งานอยู่ แต่สามารถเชื่อมต่อเข้ากับ Toolchain เดิมเพื่อเพิ่มความสามารถด้าน Artifact Management, Security และ Governance
สำหรับองค์กรที่มี Development Teams หลายทีม การมีแพลตฟอร์มส่วนกลางช่วยลดความซ้ำซ้อนในการจัดการ Software Packages และ Security Policies ระหว่างโครงการได้
ทำไม Software Supply Chain Governance จึงสำคัญสำหรับองค์กร?
Software Supply Chain Governance คือการกำหนดมาตรฐานและกระบวนการตรวจสอบความน่าเชื่อถือของซอฟต์แวร์ตั้งแต่การพัฒนาจนถึงการส่งมอบ
เมื่อองค์กรมี Applications หลายระบบและปล่อย Software Releases อย่างต่อเนื่อง คำถามสำคัญไม่ได้มีเพียงว่า “ระบบพร้อม Deploy หรือไม่” แต่รวมถึง
- Software Release นี้ประกอบด้วย Components อะไรบ้าง?
- มีช่องโหว่หรือ License Risks ที่ยังไม่ได้รับการจัดการหรือไม่?
- Release ผ่านการทดสอบและ Security Policies ที่กำหนดแล้วหรือยัง?
- สามารถตรวจสอบที่มาและประวัติของ Software Artifacts ได้หรือไม่?
JFrog ช่วยสนับสนุนการตอบคำถามเหล่านี้ผ่านการบริหาร Artifacts, SBOM, Security Scanning และ Signed Evidence
แนวทางดังกล่าวสามารถช่วยองค์กรนำหลักการของ NIST SSDF มาประยุกต์ใช้ในกระบวนการพัฒนาซอฟต์แวร์ได้ แต่การใช้ JFrog ไม่ได้หมายความว่าองค์กรจะผ่านข้อกำหนด Compliance โดยอัตโนมัติ เพราะยังต้องมีนโยบาย บุคลากร และการควบคุมอื่น ๆ ที่เหมาะสม
องค์กรประเภทใดเหมาะกับ JFrog Software Supply Chain Platform?
JFrog เหมาะสำหรับองค์กรที่ต้องบริหารจัดการ Software Delivery และ Security ในระดับที่ซับซ้อน เช่น
องค์กรที่มี Development Teams หลายทีม
สามารถใช้ Artifactory เป็นศูนย์กลางจัดการ Software Packages และ Artifact Repositories เพื่อลดความกระจัดกระจายของข้อมูล
องค์กรที่ใช้ Open Source Components จำนวนมาก
สามารถใช้ Curation และ Xray เพื่อตรวจสอบความเสี่ยงจาก Dependencies และกำหนดนโยบายการใช้ Packages
องค์กรที่มี CI/CD Pipelines หลายระบบ
สามารถเชื่อม Artifactory และ Security Controls เข้ากับเครื่องมือเดิม เพื่อเพิ่มความสม่ำเสมอของการจัดการ Artifacts และ Releases
องค์กรที่มีข้อกำหนดด้าน Governance และ Compliance
สามารถใช้ AppTrust เพื่อสนับสนุนการจัดเก็บหลักฐาน การบังคับใช้นโยบาย และการตรวจสอบ Releases
อย่างไรก็ตาม องค์กรควรประเมินจำนวน Applications, รูปแบบ Deployment, Security Requirements และความสามารถของทีม ก่อนเลือกผลิตภัณฑ์และ Licensing ที่เหมาะสม
5 ขั้นตอนเริ่มต้นใช้งาน JFrog สำหรับองค์กร
การนำ JFrog มาใช้งานควรเริ่มจากกระบวนการที่มีอยู่จริง และขยายความสามารถตามความต้องการขององค์กร
ขั้นตอนที่ 1: ประเมิน Software Supply Chain ปัจจุบัน
สำรวจ Source Code Repositories, CI/CD Tools, Package Registries และกระบวนการ Release ที่ใช้งาน เพื่อระบุช่องว่างด้าน Visibility และ Security
ขั้นตอนที่ 2: จัดการ Software Artifacts จากศูนย์กลาง
เริ่มใช้ JFrog Artifactory สำหรับ Packages และ Container Images ที่สำคัญ พร้อมกำหนด Repository Structure และ Access Permissions
ขั้นตอนที่ 3: เพิ่ม Security Controls
กำหนดนโยบายตรวจสอบ Open Source Packages ด้วย Curation และใช้ Xray สำหรับ Vulnerability Scanning และ License Compliance
ขั้นตอนที่ 4: เชื่อม Governance เข้ากับ Release Process
กำหนดเงื่อนไข Security และ Quality ที่ต้องผ่านก่อน Release พร้อมจัดเก็บหลักฐานและตรวจสอบการอนุมัติผ่าน AppTrust ตามความพร้อมของระบบ
ขั้นตอนที่ 5: ติดตามและปรับปรุงต่อเนื่อง
วัดผลจากตัวชี้วัด เช่น จำนวน Vulnerable Dependencies, ระยะเวลาแก้ไขช่องโหว่ ความครอบคลุมของการสแกน และสัดส่วน Releases ที่ผ่านนโยบาย
การเริ่มจาก Use Case ที่ชัดเจนช่วยให้องค์กรประเมินผลลัพธ์และขยายการใช้งานได้อย่างเป็นระบบ
สรุป: JFrog ช่วยให้องค์กรพัฒนาซอฟต์แวร์ได้รวดเร็ว พร้อมควบคุม Security และ Governance
JFrog คือ Software Supply Chain Platform ที่เชื่อมการบริหาร Software Artifacts เข้ากับ Security และ Governance ภายใน Software Development Lifecycle
ด้วยความสามารถของ Artifactory, Curation, Xray, Advanced Security และ AppTrust องค์กรสามารถสร้างกระบวนการจัดการ Software Supply Chain ที่มีความต่อเนื่อง ตั้งแต่การเลือกใช้ Dependencies การตรวจสอบ Artifacts ไปจนถึงการกำกับดูแล Releases ก่อน Production
คุณค่าหลักของ JFrog ไม่ได้อยู่เพียงการเพิ่มความเร็วในการส่งมอบซอฟต์แวร์ แต่คือการช่วยให้ DevOps, Security และ Governance ทำงานร่วมกันบนข้อมูลและนโยบายที่เชื่อมโยงกัน
สำหรับองค์กรที่ต้องการยกระดับ DevSecOps และ Software Supply Chain Security การประเมิน JFrog ควบคู่กับเครื่องมือเดิมที่ใช้งานอยู่สามารถเป็นจุดเริ่มต้นในการพัฒนากระบวนการ Software Delivery ให้มีประสิทธิภาพ ปลอดภัย และตรวจสอบได้มากขึ้น
FAQ: คำถามที่พบบ่อยเกี่ยวกับ JFrog
1. JFrog คืออะไร?
JFrog คือ Software Supply Chain Platform ที่ช่วยองค์กรจัดการ Software Artifacts, Open Source Dependencies, Security Scanning และ Release Governance โดยมี Artifactory เป็นศูนย์กลาง และเชื่อมต่อผลิตภัณฑ์ด้าน Security และ Governance ภายในแพลตฟอร์มเดียวกัน
2. JFrog Artifactory ใช้ทำอะไร?
JFrog Artifactory ใช้จัดเก็บและบริหาร Software Packages, Binaries และ Container Images โดยรองรับ Package Technologies หลายประเภท รวมถึงสามารถเชื่อมต่อกับ CI/CD Pipelines เพื่อสนับสนุนกระบวนการ Build และ Release
3. JFrog Xray ต่างจาก JFrog Curation อย่างไร?
JFrog Curation เน้นตรวจสอบและควบคุม Open Source Packages ก่อนดาวน์โหลดเข้าสู่กระบวนการพัฒนา ส่วน JFrog Xray เน้นตรวจจับและติดตาม Vulnerabilities, Malicious Packages และ License Risks ใน Software Components และ Artifacts ที่เกี่ยวข้อง
4. JFrog สามารถใช้ร่วมกับ Jenkins และ GitHub Actions ได้หรือไม่?
ได้ JFrog สามารถเชื่อมต่อกับ CI/CD Tools เช่น Jenkins และ GitHub Actions เพื่อจัดการ Software Artifacts และเพิ่มขั้นตอน Security Scanning หรือ Policy Enforcement โดยไม่จำเป็นต้องเปลี่ยน CI/CD Platform เดิมทั้งหมด
5. JFrog AppTrust คืออะไร?
JFrog AppTrust เป็นโซลูชันด้าน Application Risk Governance ที่ใช้ Evidence-Based Policies และ Release Gates เพื่อควบคุมเงื่อนไขด้าน Security, Quality และ Compliance ก่อนส่งมอบ Software Releases
6. JFrog รองรับการจัดการ SBOM หรือไม่?
รองรับ โดย JFrog Xray มีความสามารถในการสร้างและจัดการข้อมูล Software Bill of Materials (SBOM) สำหรับ Software Components และ Dependencies เพื่อสนับสนุนการตรวจสอบความเสี่ยงและการติดตามส่วนประกอบของซอฟต์แวร์
7. JFrog จำเป็นสำหรับทุกองค์กรที่ทำ DevOps หรือไม่?
ไม่จำเป็นสำหรับทุกองค์กร ความเหมาะสมขึ้นอยู่กับความซับซ้อนของ Software Supply Chain, จำนวน Development Teams, รูปแบบการใช้งาน Open Source และความต้องการด้าน Security และ Governance
8. JFrog ช่วยเรื่อง Software Supply Chain Security อย่างไร?
JFrog ช่วยลดความเสี่ยงผ่านการควบคุม Packages ก่อนใช้งาน การตรวจสอบช่องโหว่ใน Dependencies และ Artifacts การติดตาม SBOM และการบังคับใช้นโยบายก่อน Release อย่างไรก็ตาม องค์กรยังต้องใช้ Secure Coding, Identity Security และมาตรการอื่น ๆ ร่วมด้วย
แหล่งข้อมูลอ้างอิง
- JFrog – Software Supply Chain Platform
- JFrog – Artifactory
- JFrog Documentation – Curation
- JFrog Documentation – Xray
- JFrog Documentation – Advanced Security
- JFrog Documentation – AppTrust
- NIST – Secure Software Development Framework (SP 800-218)
ข้อมูลผลิตภัณฑ์อ้างอิง ณ เดือนพฤศจิกายน 2026 ความสามารถและ Licensing ของแต่ละโซลูชันอาจแตกต่างกันตามแพ็กเกจและรูปแบบการติดตั้ง