มี WAF แล้ว ยังต้องมี API Security หรือไม่? เปรียบเทียบ WAF, WAAP, API Gateway และ API Security พร้อมแนวทางการเลือกโซลูชั่นอย่างคุ้มค่า

  มี WAF แล้ว ยังต้องมี API Security หรือไม่? เปรียบเทียบ WAF, WAAP, API Gateway และ API Security พร้อมแนวทางการเลือกโซลูชั่นอย่างคุ้มค่า   องค์กรที่ลงทุนใน Web Application Firewall (WAF) หรือ API Gateway อยู่แล้ว อาจกำลังเผชิญคำถามสำคัญว่า ยังจำเป็นต้องลงทุน Dedicated API Security เพิ่มเติมหรือไม่ หรือระบบที่มีอยู่สามารถป้องกัน API ได้เพียงพอแล้ว? คำถามนี้มีความสำคัญต่อการวางงบประมาณ Cybersecurity เพราะการเพิ่มเครื่องมือใหม่ไม่ได้หมายความว่าองค์กรจะปลอดภัยขึ้นเสมอไป หากความสามารถของผลิตภัณฑ์ซ้ำซ้อนกัน หรือไม่สามารถแก้ไข Security Gap ที่เกิดขึ้นจริงได้ ในทางกลับกัน การมี WAF หรือ API Gateway ก็ไม่ได้รับประกันว่าความเสี่ยงทั้งหมดของ API จะได้รับการจัดการ โดยเฉพาะปัญหาที่เกี่ยวข้องกับ Authorization,…
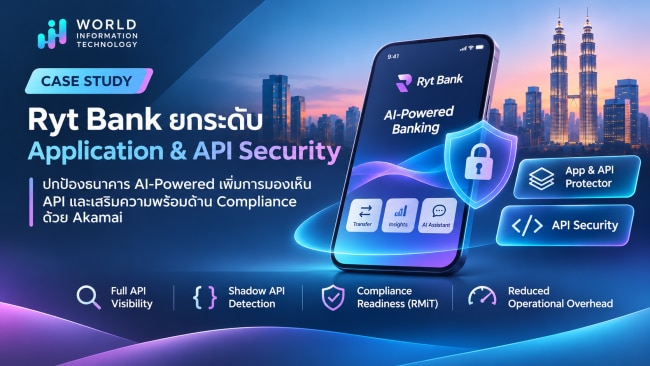
Case Study: Ryt Bank ยกระดับ Application & API Security ปกป้องธนาคาร AI-Powered ด้วย Akamai

Case Study: Ryt Bank ยกระดับ Application & API Security ปกป้องธนาคาร AI-Powered ด้วย Akamai จัดทำโดย: WIT Team | เผยแพร่บทความ: 11 พฤศจิกายน 2569 เมื่อ AI ขับเคลื่อน Digital Banking ความปลอดภัยของ Application และ API จึงสำคัญกว่าที่เคย การนำ Artificial Intelligence (AI) มาใช้ในอุตสาหกรรมธนาคารกำลังเปลี่ยนแปลงรูปแบบการให้บริการทางการเงิน ตั้งแต่การทำธุรกรรมผ่าน Mobile Banking ไปจนถึงระบบวิเคราะห์ข้อมูลและบริการอัจฉริยะที่ตอบสนองความต้องการของลูกค้าได้อย่างรวดเร็ว Ryt Bank ธนาคารดิจิทัลจากประเทศมาเลเซียที่นำเสนอตัวเองในฐานะธนาคาร AI-Powered แห่งแรกของโลก เป็นหนึ่งในองค์กรที่นำ AI มาเป็นส่วนสำคัญในการพัฒนาประสบการณ์ทางการเงิน โดยมี API ทำหน้าที่เชื่อมต่อระบบ Core Banking, Microservices, AI…

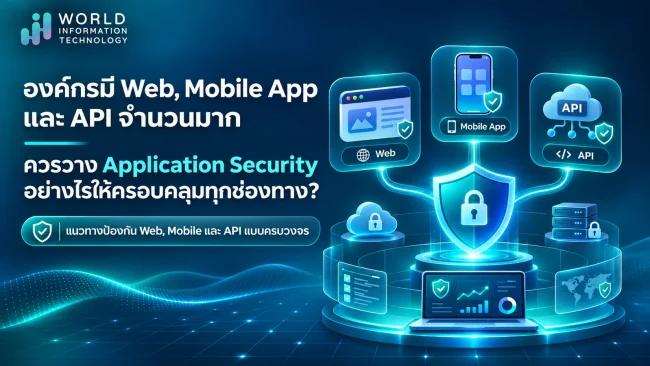
องค์กรมี Web, Mobile App และ API จำนวนมาก ควรวาง Application Security อย่างไรให้ครอบคลุมทุกช่องทาง?

องค์กรมี Web, Mobile App และ API จำนวนมาก ควรวาง Application Security อย่างไรให้ครอบคลุมทุกช่องทาง?   Application Security ที่ครอบคลุม Web, Mobile App และ API ต้องใช้การป้องกันหลายชั้น (Layered Security) ร่วมกัน ตั้งแต่การค้นหาและจัดทำรายการแอปพลิเคชันและ API การพัฒนาซอฟต์แวร์อย่างปลอดภัย การควบคุมตัวตนและสิทธิ์เข้าถึง การป้องกันการโจมตีระหว่างใช้งานจริง ไปจนถึงการตรวจสอบและจัดการความเสี่ยงอย่างต่อเนื่อง โดยไม่สามารถพึ่งพา Web Application Firewall (WAF) เพียงอย่างเดียวได้ สรุปแนวทางวาง Application Security ให้ครอบคลุมทุกช่องทาง Web Application Security: ป้องกันช่องโหว่ของเว็บ การโจมตีระดับ Application และการเข้าถึงโดยไม่ได้รับอนุญาต ด้วย Secure Coding, Access Control และ WAF หรือ…